Apache NiFi’dagi xavfli zaifliklar tashkilotlar axborot tizimlarini jiddiy xavf ostida qoldirmoqda! Zudlik bilan xavfsizlik yangilanishlarini o’rnating!

Ma’lumotlar oqimini boshqarish va avtomatlashtirish uchun keng qo’llaniladigan Apache NiFi platformasida bir nechta xavfli zaifliklar aniqlandi. Mazkur zaifliklardan foydalanish orqali tajovuzkorlar ayrim holatlarda avtorizatsiya cheklovlarini chetlab o’tishi, ruxsatsiz konfiguratsiya o’zgarishlarini amalga oshirishi, tizim xotirasini haddan tashqari band qilishi hamda muayyan…

macOS tizimidagi CUPS zaifligi uchun ommaviy PoC e’lon qilindi: tajovuzkorlar root darajasidagi huquqlarni qo’lga kiritishi mumkin!

Apple operatsion tizimlarida aniqlangan yangi zaiflik kiberxavfsizlik mutaxassislarining jiddiy e’tiborini tortmoqda. Gap CVE-2026-39875 identifikatori bilan ro’yxatga olingan Common UNIX Printing System (CUPS) zaifligi haqida bormoqda. Mazkur zaiflik uchun ommaviy Proof of Concept (PoC) e’lon qilingan bo’lib, u oddiy foydalanuvchi huquqlariga…

Haftasiga 127 million marta yuklab olinadigan Keyv npm paketiga zararli kod joylashtirilganligini bilarmidingiz? Siz ham zarralangan bo’lishingiz mumkin ogoh bo’ling!

Ochiq kodli dasturiy ta’minot (Open Source Software) zamonaviy dasturchilar va tashkilotlar faoliyatining ajralmas qismiga aylangan. Dunyo bo’ylab millionlab dasturchilar kundalik faoliyatida npm (Node Package Manager) platformasidagi kutubxonalardan foydalanadi. Biroq ushbu ekotizimning ommabopligi uni kiberjinoyatchilar uchun ham jozibador nishonga aylantirmoqda. 2026-yil…

Parol ham, barmoq izi ham kerak emasmi? Google Passkey tizimidagi yangi zaiflik foydalanuvchilar uchun qanday xavf tug’dirmoqda?

Kiberxavfsizlik sohasida so’nggi yillarning eng muhim yangiliklaridan biri sifatida e’tirof etilgan Passkey texnologiyasi foydalanuvchilarni parol bilan bog’liq tahdidlardan himoya qilish maqsadida ishlab chiqilgan edi. Ushbu texnologiya fishing hujumlari, parolni taxmin qilish (Brute Force), ma’lumotlar bazasi sizib chiqishi va hisob ma’lumotlarini…

Bitta SSH ulanishi qurilmangizni xavf ostiga qo’yishi mumkin! libssh2’dagi kritik zaifliklar orqali zararli serverlar mijoz qurilmalarini nishonga olmoqda!

Axborot xavfsizligi sohasida keng qo’llaniladigan libssh2 kutubxonasida aniqlangan bir nechta yuqori xavflilik darajasiga ega zaifliklar millionlab SSH va SFTP mijoz dasturlarini jiddiy tahdid ostida qoldirmoqda. Mazkur zaifliklardan foydalanish orqali kiberjinoyatchilar soxta SSH serverini ishga tushirib, unga ulangan mijoz qurilmalarining xotirasini…

Mashhur WordPress plaginiga joylashtirilgan yashirin backdoor minglab veb-saytlarning to’liq egallanishiga yo’l ochmoqda!

WordPress ekotizimida navbatdagi jiddiy kiberxavfsizlik tahdidi aniqlandi. Advanced Responsive Video Embedder (ARVE) plaginining zararli kod qo‘shilgan versiyasi orqali minglab veb-saytlarni to‘liq egallab olish imkonini beruvchi o’ta xavfli ta’minot zanjiri (Supply Chain) hujumi fosh etildi. Mazkur zaiflik CVE-2026-18072 identifikatori bilan ro‘yxatga…

Windows 11 va Windows Server 2025 tizimlarida aniqlangan yangi Brokering File System (BFS) zaifligi tizim ustidan to‘liq nazoratni qo‘lga kiritish xavfini yuzaga keltirmoqda!

Microsoft Windows operatsion tizimlarida navbatdagi jiddiy xavfsizlik zaifligi aniqlandi. CVE-2026-50458 identifikatori bilan ro‘yxatga olingan ushbu zaiflik Windows Brokering File System (BFS) komponentida aniqlangan bo‘lib, muvaffaqiyatli ekspluatatsiya qilingan taqdirda oddiy foydalanuvchiga SYSTEM darajasidagi eng yuqori imtiyozlarni qo‘lga kiritish imkonini beradi. Mazkur…

RefluXFS (CVE-2026-64600): Linux yadrosidagi o’ta xavfli zaiflik oddiy foydalanuvchiga root huquqlarini qo’lga kiritish imkonini bermoqda!

Linux operatsion tizimi uzoq yillardan buyon barqarorligi, ishonchliligi va yuqori darajadagi xavfsizligi bilan ajralib turadi. Shu sababli u davlat tashkilotlari, yirik korxonalar, bulutli infratuzilmalar, ma’lumotlar markazlari hamda internet xizmatlarining asosiy platformalaridan biri hisoblanadi. Biroq hatto eng ishonchli tizimlarda ham yillar…

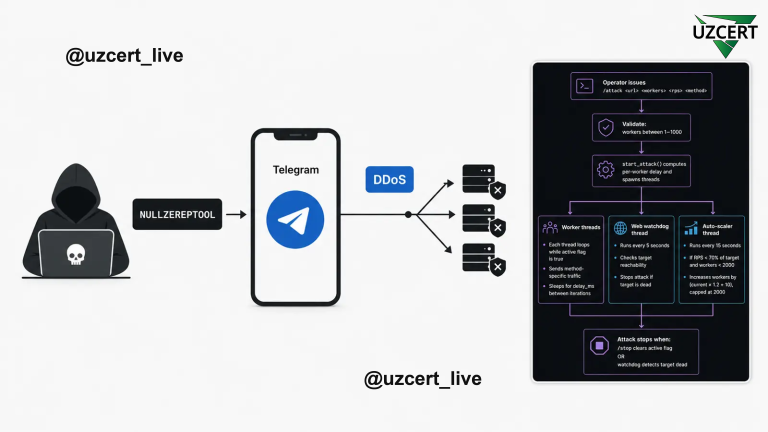
Telegram orqali boshqariladigan yangi NULLZEREPTOOL aniqlandi: DDoS, botnet va simsiz tarmoqlarga hujumlarni birlashtirgan xavfli platforma!

So’nggi yillarda kiberjinoyatchilar tomonidan Telegram messenjeridan buyruq va boshqaruv (Command and Control – C2) platformasi sifatida foydalanish holatlari sezilarli darajada ortmoqda. Buning asosiy sababi Telegram’ning qulay API imkoniyatlari, tezkor ishlashi hamda turli avtomatlashtirilgan botlarni yaratish imkoniyatining mavjudligidir. Natijada Telegram nafaqat…