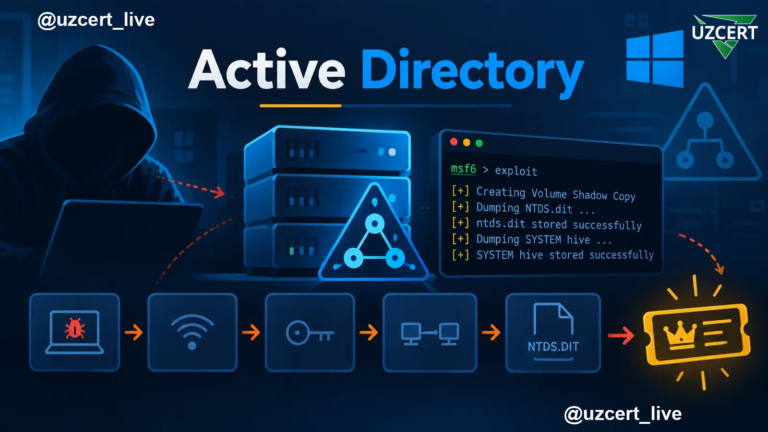
DIQQAT! NTDS.dit o‘g‘irlanishi: Active Directory orqali butun domen xavf ostida!

Bugungi kunda aksariyat tashkilotlarning korporativ Windows infratuzilmasida Active Directory (AD) foydalanuvchilarni autentifikatsiya qilish, ularga tegishli huquqlarni boshqarish hamda tarmoq resurslaridan foydalanishni nazorat qilishda muhim o‘rin tutadi. Shu sababli domen kontrollerlari kiberhujumchilar uchun eng qimmatli nishonlardan biri hisoblanadi. Agar tajovuzkor domen…

DIQQAT! Linux yadrosidagi uchta zaiflik real hujumlarda faol foydalanilmoqda!

Linux operatsion tizimidan foydalanadigan tashkilotlar diqqatiga! Mutaxassislar Linux yadrosidagi uchta zaiflikdan real hujumlarda faol foydalanilayotganini ma’lum qildi. 2026-yil 18-sentabr kuni CVE-2025-39682, CVE-2026-53266 va CVE-2025-39964 zaifliklari CISA’ning Known Exploited Vulnerabilities (KEV) — amalda ekspluatatsiya qilinayotgan ma’lum zaifliklar katalogiga kiritildi. Mazkur katalogga…

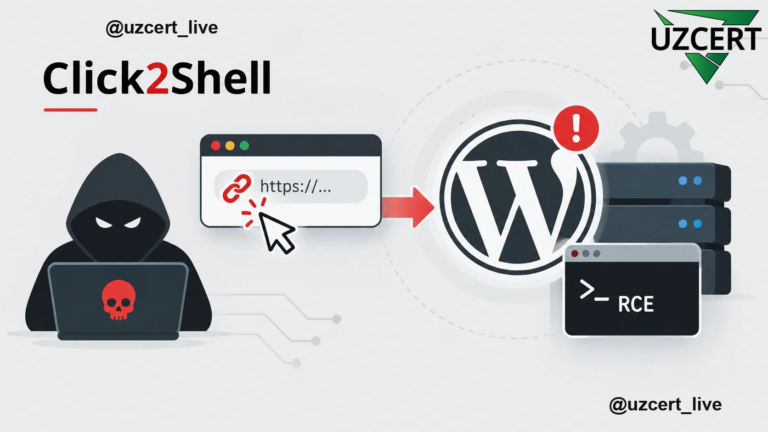
DIQQAT! Click2Shell: WordPress’dagi zaiflik bitta zararli havola orqali masofadan kod bajarilishiga olib kelishi mumkin!

WordPress administratorlari diqqatiga! Mutaxassislar WordPress yadrosidagi zaiflikdan foydalanib, administratorni atigi bitta maxsus tayyorlangan zararli havolaga kirishga majbur qilish orqali saytda zararli kodni ishga tushirishgacha olib boruvchi hujum zanjirini aniqladi. Click2Shell deb nomlangan ushbu hujum usuli WordPress’da sayt dizayn shablonlarini faollashtirishdan…

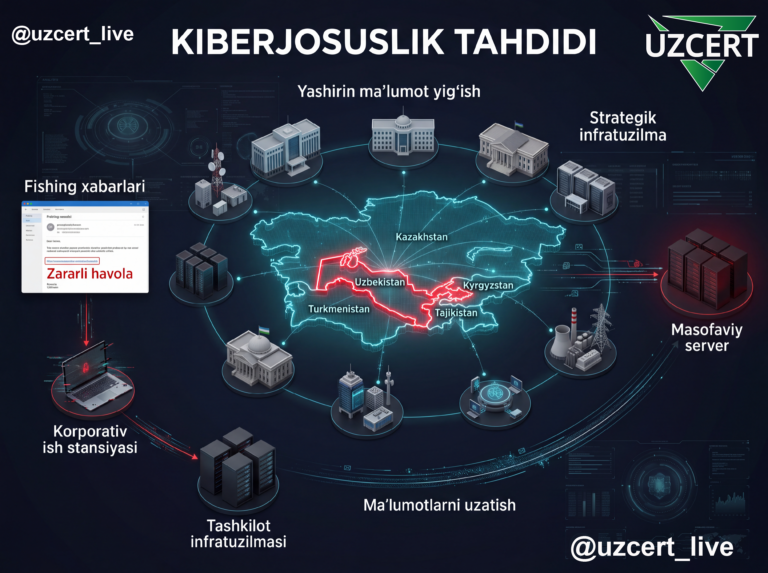
DIQQAT! O‘zbekiston davlat tashkilotlari nomidan foydalanayotgan SpiceRAT infratuzilmasi aniqlandi!

O‘zbekiston davlat tashkilotlari va strategik sohalarga aloqador tashkilotlar nomidan foydalanayotgan shubhali domenlar, soxta TLS sertifikatlari va SpiceRAT zararli dasturi bilan bog‘liq serverlar aniqlandi. Mutaxassislar bunday infratuzilma kiberjosuslik hamda tashkilotlar haqida ma’lumot to‘plash uchun ishlatilishi mumkinligini qayd etmoqda. So‘nggi tadqiqotlar natijasida…

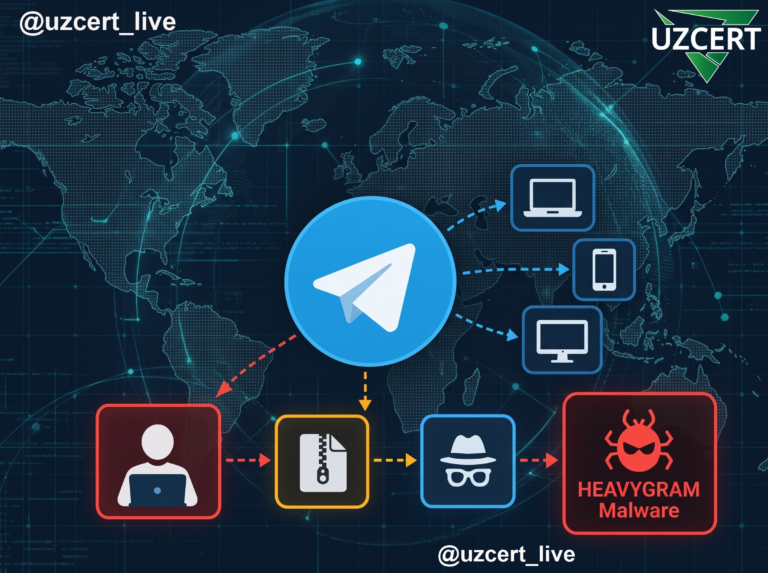
DIQQAT! HEAVYGRAM: Telegram orqali boshqariluvchi josuslik zararli dasturi sizning ham qurilmangizda bo‘lishi mumkin!

HEAVYGRAM — Windows operatsion tizimida ishlovchi, zararlangan qurilmani masofadan boshqarish va undagi maxfiy ma’lumotlarni yig‘ishga mo‘ljallangan josuslik turidagi zararli dasturdir. Uning o‘ziga xos jihati shundaki, zararli dastur an’anaviy alohida boshqaruv serveridan foydalanish o‘rniga Telegram messenjerining botlari va API imkoniyatlaridan buyruqlarni…