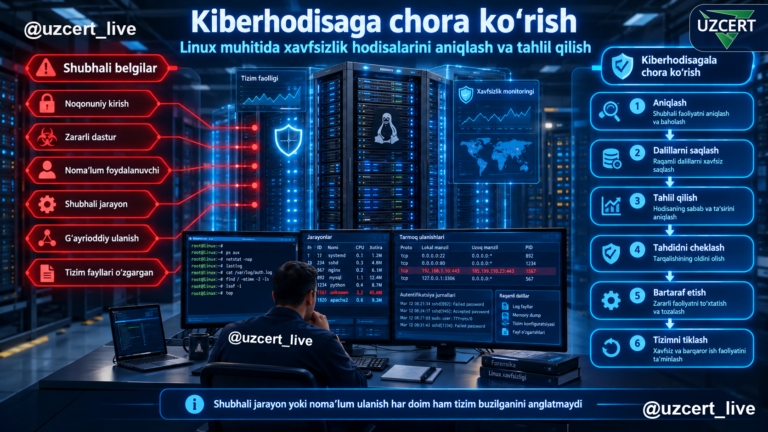
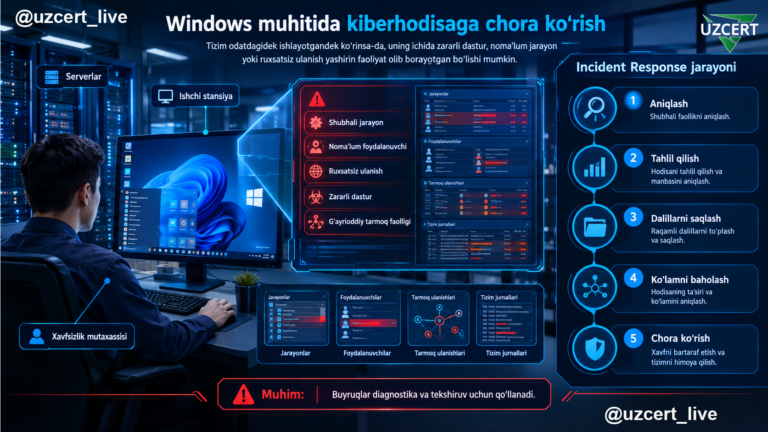
Incident Response: Windows tizimlarida kiberxavfsizlik hodisalarini aniqlash bo‘yicha amaliy qo‘llanma!

Bugungi kunda ko‘plab tashkilotlarning axborot tizimlarida Windows operatsion tizimida ishlovchi kompyuterlar, ishchi stansiyalar va serverlardan foydalaniladi. Tizim odatdagidek ishlayotgandek ko‘rinsada, uning ichida zararli dastur, noma’lum jarayon yoki ruxsatsiz ulanish yashirin ravishda faoliyat yuritayotgan bo‘lishi mumkin. Bunday shubhali holatlarni o‘z vaqtida…
Apache Superset’da SQL Injection zaifligi uchun ommaviy PoC e’lon qilindi!

Apache Superset ma’lumotlarni tahlil qilish, vizualizatsiya qilish va interaktiv boshqaruv panellarini (dashboard) yaratish uchun keng qo‘llaniladigan ochiq kodli platformada CVE-2026-23980 raqamli SQL Injection zaifligi aniqlandi. Mazkur zaiflikdan foydalanish uchun foydalanuvchi tizimda autentifikatsiyadan o‘tgan bo‘lishi va kamida o‘qish darajasidagi ruxsatlarga ega…

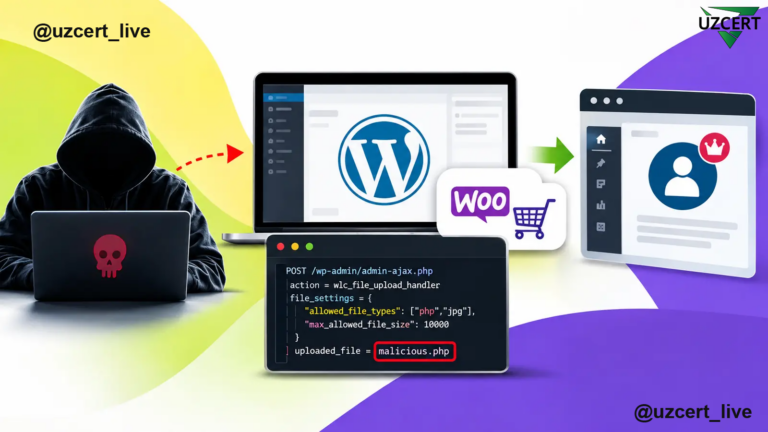
«WooCommerce» plaginidagi kritik zaiflik faol ekspluatatsiya qilinmoqda: WordPress saytlari login talab qilinmasdan egallab olinishi mumkin!

WordPress platformasida ishlaydigan internet-do‘konlar uchun jiddiy xavf yuzaga keldi. WooCommerce Wholesale Lead Capture plaginida aniqlangan kritik zaiflikdan foydalanib, hujumchilar saytga foydalanuvchi nomi va parolini bilmasdan turib zararli fayllarni yuklashi va server ustidan nazoratni qo‘lga kiritishga urinishi mumkin. Mazkur zaiflik CVE-2026-27540…

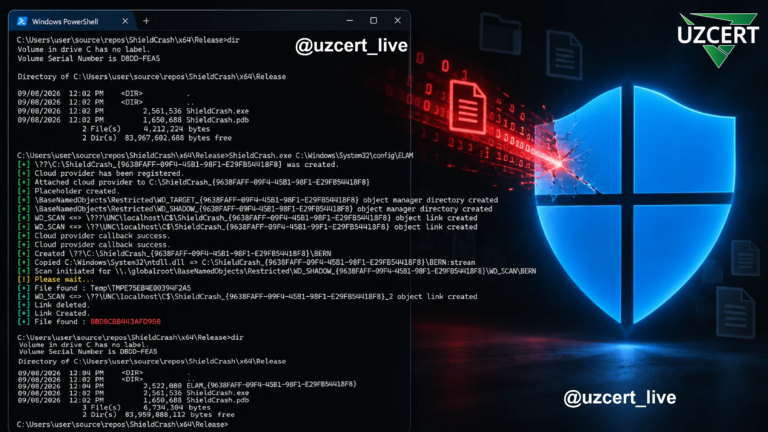
Microsoft Defender’da yangi ShieldCrash zaifligi: yangilangan Windows tizimlarida ham SYSTEM darajasida fayllarni o‘qish mumkin!

Microsoft Defender — Windows operatsion tizimining zararli dasturlarni aniqlash va ulardan himoyalanish uchun mo‘ljallangan asosiy xavfsizlik vositalaridan biridir. Shu sababli Defender’ning o‘zidagi har qanday yuqori darajadagi zaiflik nafaqat alohida foydalanuvchilar, balki tashkilotlarning axborot xavfsizligi uchun ham jiddiy xavf tug‘dirishi mumkin.…

Windows BitLocker’da jiddiy zaiflik aniqlandi: hujumchilar tizimda zararli kodni ishga tushirishi mumkin!

Microsoft Windows operatsion tizimining disklarni shifrlash uchun mo‘ljallangan BitLocker komponentida yangi xavfsizlik zaifligini aniqladi. CVE-2026-69449 sifatida qayd etilgan mazkur zaiflikdan foydalanish orqali hujumchi ayrim sharoitlarda zaif tizimda o‘zboshimchalik bilan kodni bajarishi mumkin. Zaiflik 2026-yil 8-sentabrda ommaga ma’lum qilingan bo‘lib, Microsoft…