Apaçe Airflow tizimida autentifikatsiyasiz masofadan turib kod bajariş imkonini beruvçi kritik zaiflik aniqlandi!

Apaçe Airflow maʼlumotlar oqimlarini boşqariş, rejalaştirilgan vazifalarni bajariş va turli axborot tizimlari örtasidagi jarayonlarni avtomatlaştiriş uçun keng qöllaniladigan oçiq kodli platforma hisoblanadi. Mazkur platformada aniqlangan CVE-2026-68982 identifikatorli kritik zaiflik esa tegişli xavfsizlik çoralari körilmagan taqdirda, tajovuzkorlarga tizimning işçi tugunlarida masofadan…

Google Chrome brauzerida faol foydalanilayotgan kritik 0-day zaiflik aniqlandi!

Google kompaniyasi Chrome brauzerida aniqlangan va kiberjinoyatçilar tomonidan real hujumlarda foydalanilayotgani tasdiqlangan CVE-2026-125350 identifikatorli 0-day (Zero-Day) zaiflikni bartaraf etiş uçun navbatdan taşqari xavfsizlik yangilanişini taqdim etdi. XML komponentida yuzaga keladigan mazkur zaiflik xotirani boşqarişdagi xatolik bilan boğliq bölib, undan muvaffaqiyatli…

React Server Components tizimida autentifikatsiyasiz masofadan kod bajariş imkonini beruvçi kritik zaiflik aniqlandi!

React Server Components (RSC) texnologiyasida kiberhujumçilarga heç qanday autentifikatsiyadan ötmasdan, masofadan turib serverda ixtiyoriy kodlarni bajariş imkonini beruvçi kritik zaiflik aniqlandi. Mazkur zaiflikdan muvaffaqiyatli foydalanilgan taqdirda, tajovuzkor serverdagi maʼlumotlarni öqişi, özgartirişi yoki ilova faoliyatiga jiddiy zarar yetkazişi mumkin. React işlab…

DIQQAT! WordPress tizimining asosiy zaifligidan foydalanib, veb-serverlarda zararli kodlarni işga tuşiriş holatlari kuzatilmoqda!

AQŞning Kiberxavfsizlik va infratuzilma xavfsizligi agentligi (CISA) WordPress kontentni boşqariş tizimining asosiy qismida (WordPress Core) aniqlangan va hozirda kiberhujumçilar tomonidan faol foydalanilayotgan jiddiy zaiflik haqida ogohlantirdi. Mazkur zaiflikdan foydalaniş orqali hujumçilar veb-serverlarda zararli kodlarni işga tuşirişi hamda sayt infratuzilmasi ustidan…

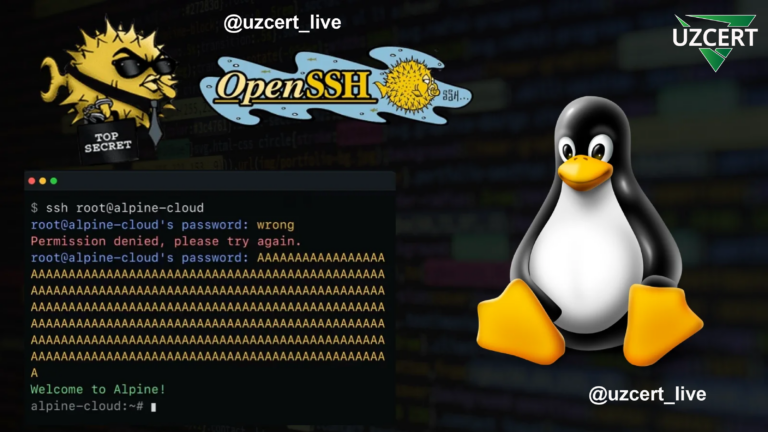
Linux yadrosidagi kritik xato serverlarni masofadan egallaş imkonini beradi!

Linux operatsion tizimi yadrosida (Linux Kernel) aniqlangan CVE-2026-98432 raqamli kritik zaiflik kiberxavfsizlik mutaxassislarining jiddiy eʼtiborini tortmoqda. Mazkur zaiflikdan foydalaniş orqali tajovuzkorlar heç qanday autentifikatsiyadan ötmasdan va foydalanuvçining iştirokisiz tarmoq orqali masofadan turib tizimda yuqori imtiyozlarga, jumladan, root huquqlariga ega bölişi…