Laravel’da xavfli zaiflik aniqlandi: hujumchilar elektron pochta xabarlarini o‘zgartirishi yoki boshqa manzillarga yo‘naltirishi mumkin!

Dunyodagi eng ommabop PHP freymvorklaridan biri hisoblangan Laravel’da jiddiy xavfsizlik zaifligi aniqlandi. CVE-2026-48019 identifikatori bilan qayd etilgan ushbu zaiflik ayrim hollarda hujumchilarga veb-ilova tomonidan yuboriladigan elektron pochta xabarlariga aralashish imkonini berishi mumkin. Mazkur muammo, ayniqsa, foydalanuvchilar tomonidan kiritilgan elektron pochta…
Ivanti Neurons for ITSM platformasida kritik zaiflik aniqlandi: hujumchilar administrator huquqlarini qo‘lga kiritishi mumkin

Axborot texnologiyalari infratuzilmasini boshqarish va xizmat ko‘rsatish jarayonlarini avtomatlashtirish bugungi korporativ muhitning ajralmas qismiga aylangan. Bunday tizimlar tashkilotlarning kundalik faoliyatida muhim o‘rin tutgani sababli ulardagi har qanday xavfsizlik nuqsoni jiddiy oqibatlarga olib kelishi mumkin. Yaqinda aniqlangan CVE-2026-9614 zaifligi aynan shunday…

500 mingdan ortiq WordPress saytlari xavf ostida: Kirki plaginidagi zaiflik administrator hisoblarini egallash imkonini bermoqda!

So‘nggi yillarda WordPress ekotizimi dunyodagi eng ommabop kontent boshqaruv tizimlaridan biri sifatida millionlab veb-saytlar tomonidan qo‘llanib kelinmoqda. Biroq uning keng tarqalganligi kiberjinoyatchilar uchun ham jozibador nishonga aylanishiga sabab bo‘lmoqda. Yaqinda aniqlangan va CVE-2026-8206 identifikatori bilan ro‘yxatga olingan yangi kritik zaiflik…

Oracle WebLogic Server’dagi xavfli zaiflik yana kun tartibida: CISA faol ekspluatatsiya qilinayotgan CVE-2024-21182 haqida ogohlantirdi

Axborot tizimlari xavfsizligi sohasida foydalanilayotgan korporativ dasturiy platformalar ko‘pincha kiberjinoyatchilar uchun asosiy nishonga aylanadi. Ayniqsa, davlat tashkilotlari, moliyaviy muassasalar va yirik korxonalar infratuzilmasida keng qo‘llaniladigan middleware texnologiyalaridagi zaifliklar butun tarmoq xavfsizligiga jiddiy tahdid tug‘dirishi mumkin. AQShning Kiberxavfsizlik va infratuzilma xavfsizligi…

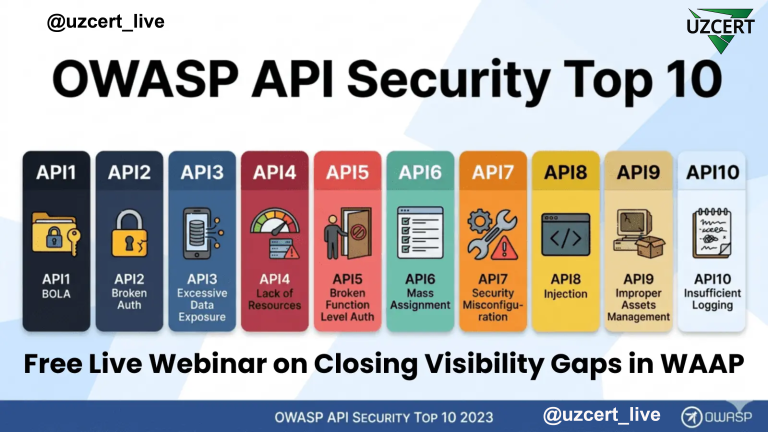
Tashkilotlar yashirin kibertahdidlarga tayyormi? API va veb-ilovalar xavfsizligi nega dolzarb masalaga aylandi?

Raqamli transformatsiya jarayonlari jadallashib borayotgan bugungi davrda veb-ilovalar va API (Application Programming Interface) texnologiyalari korporativ infratuzilmaning ajralmas qismiga aylandi. Bulutli (cloud) xizmatlar, mobil ilovalar, mikroxizmatlar arxitekturasi va sun’iy intellekt asosidagi tizimlarning keng qo‘llanilishi API’larni zamonaviy biznesning asosiy bog‘lovchi mexanizmiga aylantirdi.…

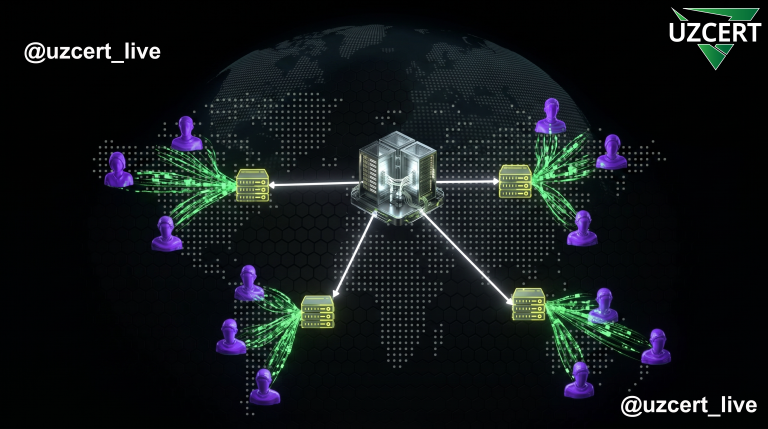
Xakerlar CDN infratuzilmasidan foydalanib xavfsizlik tizimlarini qanday aldamoqda?

Bugungi kunda internet infratuzilmasining ajralmas qismiga aylangan CDN xizmatlari millionlab veb-saytlar va onlayn platformalarning tezkor, barqaror va xavfsiz ishlashini ta’minlab kelmoqda. Ammo kiberxavfsizlik mutaxassislari tomonidan aniqlangan yangi tahdid ushbu ishonchli texnologiyaning o‘zi ham yirik xavf manbaiga aylanishi mumkinligini ko‘rsatdi. Tadqiqotchilar…

Laravel-Lang ekotizimiga uyushtirilgan yirik supply chain kiberhujumi: 700 dan ortiq GitHub repozitoriyalari buzib kirilgani aniqlandi

Dasturchilar va kiberxavfsizlik mutaxassislari orasida jiddiy xavotir uyg‘otayotgan navbatdagi yirik supply chain kiberhujum Laravel ekotizimida aniqlandi. 2026-yil may oyida aniqlangan ushbu murakkab supply chain hujumi natijasida Laravel-Lang paketlarining 233 ta versiyasiga zararli skript kiritilgani hamda yuzlab GitHub repozitoriyalari komprometatsiya qilingani…