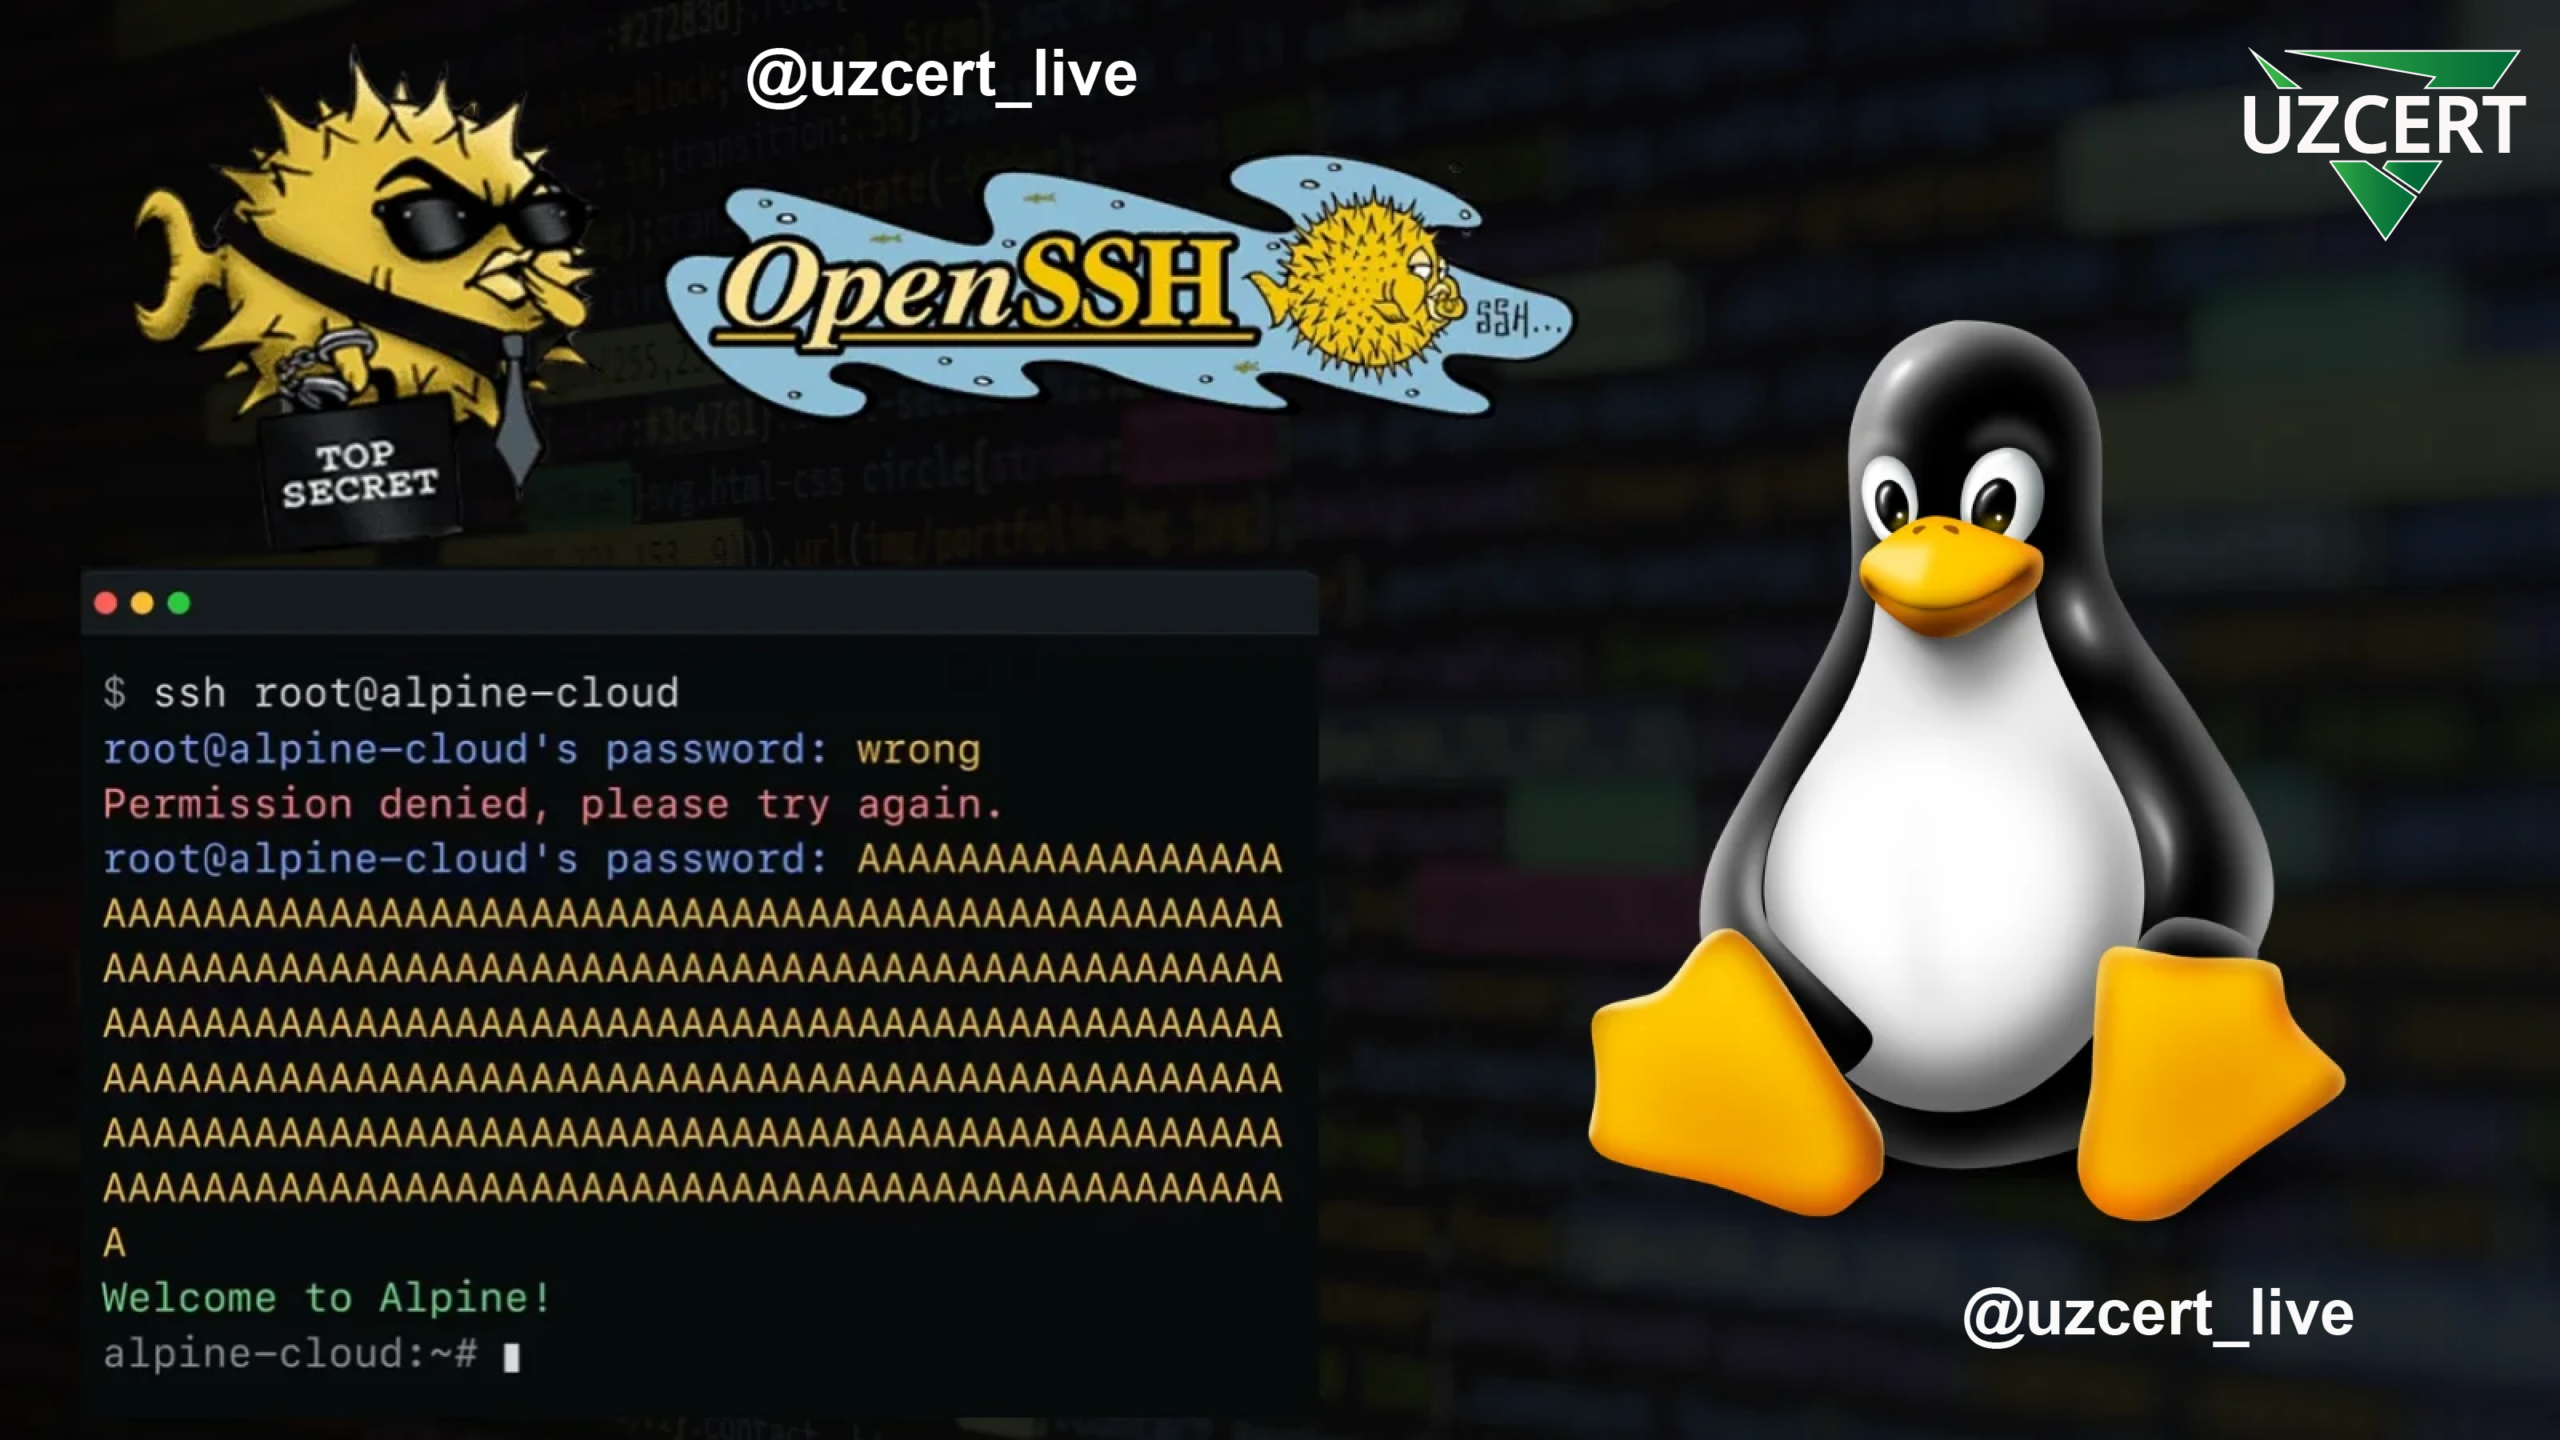
DIQQAT! OpenSSHʼdagi kritik zaiflik Alpine Linux serverlariga parolsiz kiriş imkonini berişi mumkin!
OpenSSH dasturida aniqlangan kritik zaiflik tajovuzkorlarga ayrim Alpine Linux serverlarida foydalanuvçilarning parol orqali autentifikatsiyasini çetlab ötiş va tegişli şartlar mavjud bölganda, hatto parol örnatilmagan akkauntlarga ham ruxsatsiz kiriş imkonini berişi mumkin. Mazkur zaiflik, ayniqsa, SSH orqali masofadan boşqariladigan serverlar va konteyner infratuzilmalarida jiddiy xavf tuğdiradi.
2026-yil 5-noyabr kuni OpenSSH işlab çiquvçilari uşbu muammoni bartaraf etiş maqsadida Portable 10.6p2 versiyasini taqdim etdi. Zaiflik Linux tizimlarida qöllaniladigan musl C standart kutubxonasi hamda OpenSSH dasturining parolni tekşiriş mexanizmi örtasidagi nomuvofiqlik bilan boğliq. Muammo, asosan, PAM (Pluggable Authentication Modules) autentifikatsiya mexanizmidan foydalanmaydigan tizimlarga taalluqlidir.
Wakefield kompaniyasi vakili Özgün Kültekin tomonidan sshhole.com saytida eʼlon qilingan texnik tahlilga köra, maxsus uzunlikdagi parol yuborilişi natijasida odatda muvaffaqiyatsiz yakunlanişi kerak bölgan autentifikatsiya tekşiruvi aksinça, muvaffaqiyatli deb qabul qilinişi mumkin.
Zaiflik qanday işlaydi?
Muammoning kelib çiqişi OpenSSH dasturining foydalanuvçi parolini tekşiriş jarayonida musl kutubxonasining crypt() funksiyasidan foydalanişi bilan boğliq.
Odatda, foydalanuvçi SSH orqali serverga ulanayotganda, tizim kiritilgan parolni xeşlaydi va hosil bölgan qiymatni /etc/shadow faylida saqlangan parol xeşi bilan taqqoslaydi. Agar qiymatlar mos kelmasa, autentifikatsiya rad etiladi.
Biroq, Alpine Linux tizimlarining ayrim konfiguratsiyalarida uşbu jarayon notöğri işlaşi mumkin. Xususan, parol maydonida * belgisi mavjud bölgan akkaunt uçun OpenSSH boşqa mahalliy foydalanuvçining parol xeşidan tuz oliş (salt) maʼlumotlarini vaqtinça işlatişi mumkin.
Aynan şu jarayonda musl kutubxonasining crypt() funksiyasi bilan boğliq xatolik yuzaga keladi. Agar foydalanuvçi 256 baytdan uzun parol yuborsa, kutubxona uni qayta işlaşdan boş tortib, xatolik belgisi sifatida * qiymatini qaytaradi. OpenSSH esa uşbu qiymatni tekşirilayotgan akkauntning parol maydonidagi * belgisi bilan taqqoslaydi.
Natijada, aslida rad etilişi kerak bölgan parol tekşiruvi muvaffaqiyatli deb baholanadi va tajovuzkor tegişli akkauntga autentifikatsiyadan ötmasdan kirişi mumkin.
Alpine Linux xavfsizlik ogohlantirişida 257 baytdan 1024 baytgaça bölgan parollar uşbu zaiflikni işga tuşirişi mumkinligi körsatilgan. Masalan, 300 ta ketma-ket A harfidan iborat parol yuborilişi ham autentifikatsiyani çetlab ötişga sabab bölişi mumkin.
Muhim jihati şundaki, bunda tajovuzkor haqiqiy foydalanuvçi parolini bilişi yoki uni buzib oçişi şart emas. Zaiflik parolning mazmuniga emas, balki uning uzunligi va tizimdagi xatolikni qayta işlaş mexanizmiga asoslanadi.
Qaysi tizimlar zaiflikdan taʼsirlanadi?
Mazkur zaiflik barça Alpine Linux serverlariga birdek taalluqli emas. Uning muvaffaqiyatli işlaşi uçun bir neçta şartlar bir vaqtning özida mavjud bölişi kerak:
Tizim Linux muhitida musl C standart kutubxonasidan foydalanişi;
OpenSŞ serveri PAM autentifikatsiya mexanizmisiz işlaşi;
SŞ orqali parol bilan autentifikatsiya qiliş imkoniyati yoqilgan bölişi;
Nişondagi foydalanuvçi akkauntining parol maydonida * belgisi mavjud bölişi;
Tizimdagi boşqa mahalliy foydalanuvçilardan kamida bittasining parol maydonida $5$ yoki $6$ bilan boşlanuvçi parol xeşi mavjud bölişi;
SSH xizmati tarmoq orqali oçiq va unga masofadan ulaniş imkoniyati mavjud bölişi.
Alpine Linux distributivining standart opensş-server paketi PAM mexanizmidan foydalanmaydi. Şu sababli, bunday konfiguratsiyadagi serverlar alohida tekşiruvdan ötkazilişi lozim.
Biroq, opensş-server-pam paketidan foydalanadigan va UsePAM yes parametri yoqilgan tizimlar uşbu zaiflikdan taʼsirlanmaydi. Şuningdek, SSH serveri işga tuşirilmagan konteynerlar ham bevosita xavf ostida emas. Demak, server yoki konteynerda Alpine Linux ishlatilishining o‘zi zaiflik mavjudligini anglatmaydi.
Alpine Linux konteynerlarida root huquqini qölga kiritiş xavfi
Mazkur zaiflikning eng jiddiy jihatlaridan biri ayrim Alpine Linux konteyner obrazlaridagi standart konfiguratsiyalar bilan boğliq.
Xususan, Alpine Linux 3.18.11 dan 3.24.3 gaça bölgan rasmiy tiny-cloud obrazlarida alpine nomli foydalanuvçi akkaunti mavjud bölib, unga parol örnatilmagan va doas vositasi orqali root huquqlarini oliş imkoniyati berilgan.
Agar bunday muhitda boşqa foydalanuvçi uçun tegişli formatdagi parol xeşi yaratilsa va yuqorida sanab ötilgan şartlar bajarilsa, tajovuzkor zaiflikdan foydalanib alpine akkauntiga kirişi mumkin. Şundan söng, uşbu akkauntga berilgan doas huquqlari orqali tizimda yuqori imtiyozlarga, jumladan, root darajasidagi huquqlarga ega böliş xavfi yuzaga keladi.
Bu holat konteyner infratuzilmalarida ham xavfsizlik konfiguratsiyasini sinçkovlik bilan tekşiriş zarurligini körsatadi. Çunki konteyner içidagi SSH xizmatining mavjudligi va foydalanuvçilarga berilgan imtiyozlar butun muhit xavfsizligiga bevosita taʼsir körsatişi mumkin.
Şu bilan birga, standart konfiguratsiyada root akkauntiga parol orqali bevosita kiriş çeklangan bölişi mumkin. Biroq, maʼmurlar tomonidan uşbu çeklovlar özgartirilgan bölsa, xavf yanada ortadi.
Zaiflikni bartaraf etiş va xavfsizlik çoralarini köriş
OpenSŞ işlab çiquvçilari muammoni bartaraf etiş uçun 2026-yil 5-noyabr kuni Portable 10.6p2 versiyasini çiqardi. Alpine Linux işlab çiquvçilari ham öz distributivining tegişli tarmoqlari uçun xavfsizlik yangilanişlarini taqdim etdi.
Alpine Linux foydalanuvçilariga quyidagi buyruq orqali barça mavjud paketlarni yangilaş tavsiya etiladi:
apk upgrade -U -a
Yangilaniş örnatilgandan söng, SSH xizmatini qayta işga tuşiriş zarur:
rc-service sşd restart
Eʼtiborli jihati şundaki, paketlarni yangilaşning özi avval işga tuşirilgan SSH xizmatini avtomatik ravişda yangi versiyaga ötkazmasligi mumkin. Şu sababli, yangilanişdan keyin sşd xizmatini qayta işga tuşiriş muhim hisoblanadi.
Alpine Linux tomonidan quyidagi versiyalar uçun tuzatilgan paketlar taqdim etilgan:
Alpine Linux 3.21.10;
Alpine Linux 3.22.8;
Alpine Linux 3.23.8;
Alpine Linux 3.24.4.
Bundan taşqari, eski qöllab-quvvatlanadigan tarmoqlar uçun ham xavfsizlik tuzatişlari çiqarilgan. Şu bois, faqat OpenSSH versiya raqamiga qarab tizimning zaif yoki himoyalangan ekanligi haqida xulosa çiqariş töğri emas. Administratorlar foydalanilayotgan Alpine Linux tarmoği uçun çiqarilgan tegişli xavfsizlik paketlari örnatilganini tekşirishlari lozim.
Yangilanişni darhol örnatiş imkoni bölmaganda
Agar tizimni zudlik bilan yangilaş imkoniyati mavjud bölmasa, vaqtinçalik himoya çorasi sifatida SSH orqali parol bilan autentifikatsiya qilişni öçirib qöyiş tavsiya etiladi.
Buning uçun SSH serverining konfiguratsiya faylida quyidagi parametrni belgilaş kerak:
PasswordAuthentication no
Uşbu sozlamani joriy etişdan oldin SSH kalitlari orqali autentifikatsiya qiliş imkoniyati töğri işlayotganiga işonç hosil qiliş zarur. Aks holda, serverga masofadan kiriş imkoniyati butunlay yöqolişi mumkin. Şuningdek, mavjud SSH sessiyasini uzmasdan, yangi ulaniş orqali konfiguratsiyaning töğri işlayotganini tekşiriş tavsiya etiladi.
Bundan taşqari, administratorlar quyidagi xavfsizlik çoralarini körişlari lozim:
/var/log/messages jurnal faylida Accepted password for yozuvlarini qidiriş va parolsiz akkauntlarga amalga oşirilgan şubhali kirişlarni aniqlaş;
alpine va boşqa imtiyozli foydalanuvçilarning kiriş tarixini tekşiriş;
doas orqali bajarilgan şubhali buyruqlar va root huquqiga ega böliş holatlarini tahlil qiliş;
foydalanuvçilarning ~/.sş/authorized_keys fayllarida ruxsatsiz qöşilgan SSH kalitlari mavjudligini tekşiriş;
/etc/shadow faylidagi foydalanuvçi parollari va xeşlari holatini auditdan ötkaziş;
SSH xizmatiga kiriş imkoniyatini faqat işonçli IP-manzillar bilan çeklaş va zarur bölmagan masofaviy ulanişlarni öçiriş.
Agar serverga ruxsatsiz kiriş holati aniqlansa yoki bunday kiriş sodir bölmaganiga işonç hosil qilişning imkoni bölmasa, tizimni ehtimoliy buzilgan deb hisoblaş, hodisani tekşiriş va tegişli tiklaş çoralarini köriş tavsiya etiladi.
OpenSSH dasturida aniqlangan uşbu zaiflik parol autentifikatsiyasi mexanizmidagi kiçik köringan texnik nomuvofiqlik ham serverlar ustidan nazoratni yöqotiş xavfini keltirib çiqarişi mumkinligini körsatadi. Ayniqsa, parol örnatilmagan akkauntlar, notöğri sozlangan SSH xizmatlari va yuqori imtiyozli foydalanuvçilar mavjud bölgan tizimlarda uşbu muammoga jiddiy eʼtibor qaratiş lozim.
Şu munosabat bilan, taşkilotlarning axborot texnologiyalari va kiberxavfsizlikka masʼul mutaxassislariga:
Alpine Linux asosida işlaydigan barça server va konteyner muhitlarini inventarizatsiyadan ötkaziş;
OpenSSH versiyasi, PAM konfiguratsiyasi va parol orqali autentifikatsiya qiliş sozlamalarini tekşiriş;
Tegişli xavfsizlik yangilanişlarini imkon qadar tezroq örnatiş;
Parolsiz akkauntlar va yuqori imtiyozli foydalanuvçilarning huquqlarini qayta körib çiqiş;
SSH ulanişlari va autentifikatsiya jurnallarini tahlil qilib, şubhali faollikni aniqlaş;
Imkon qadar parol orqali autentifikatsiya qilişdan voz keçib, SSH kalitlari asosidagi xavfsiz autentifikatsiya usulidan foydalaniş tavsiya etiladi.
Kiberxavfsizlik — faqat zaifliklarni bartaraf etiş emas, balki ularning yuzaga kelişiga sabab böladigan konfiguratsion xatolarni ham öz vaqtida aniqlaş va oldini olişdir.