Linux tizimida kiberhujumni qanday aniqlash mumkin? Incident Response bo‘yicha amaliy qo‘llanma!
Bugungi kunda serverlar, axborot tizimlari va turli raqamli xizmatlarning katta qismi Linux operatsion tizimlari asosida ishlaydi. Shu sababli Linux muhitida yuzaga kelishi mumkin bo‘lgan kiberxavfsizlik hodisalarini o‘z vaqtida aniqlash, ularni tahlil qilish va zarur choralarni ko‘rish kiberxavfsizlikning muhim yo‘nalishlaridan biri hisoblanadi.
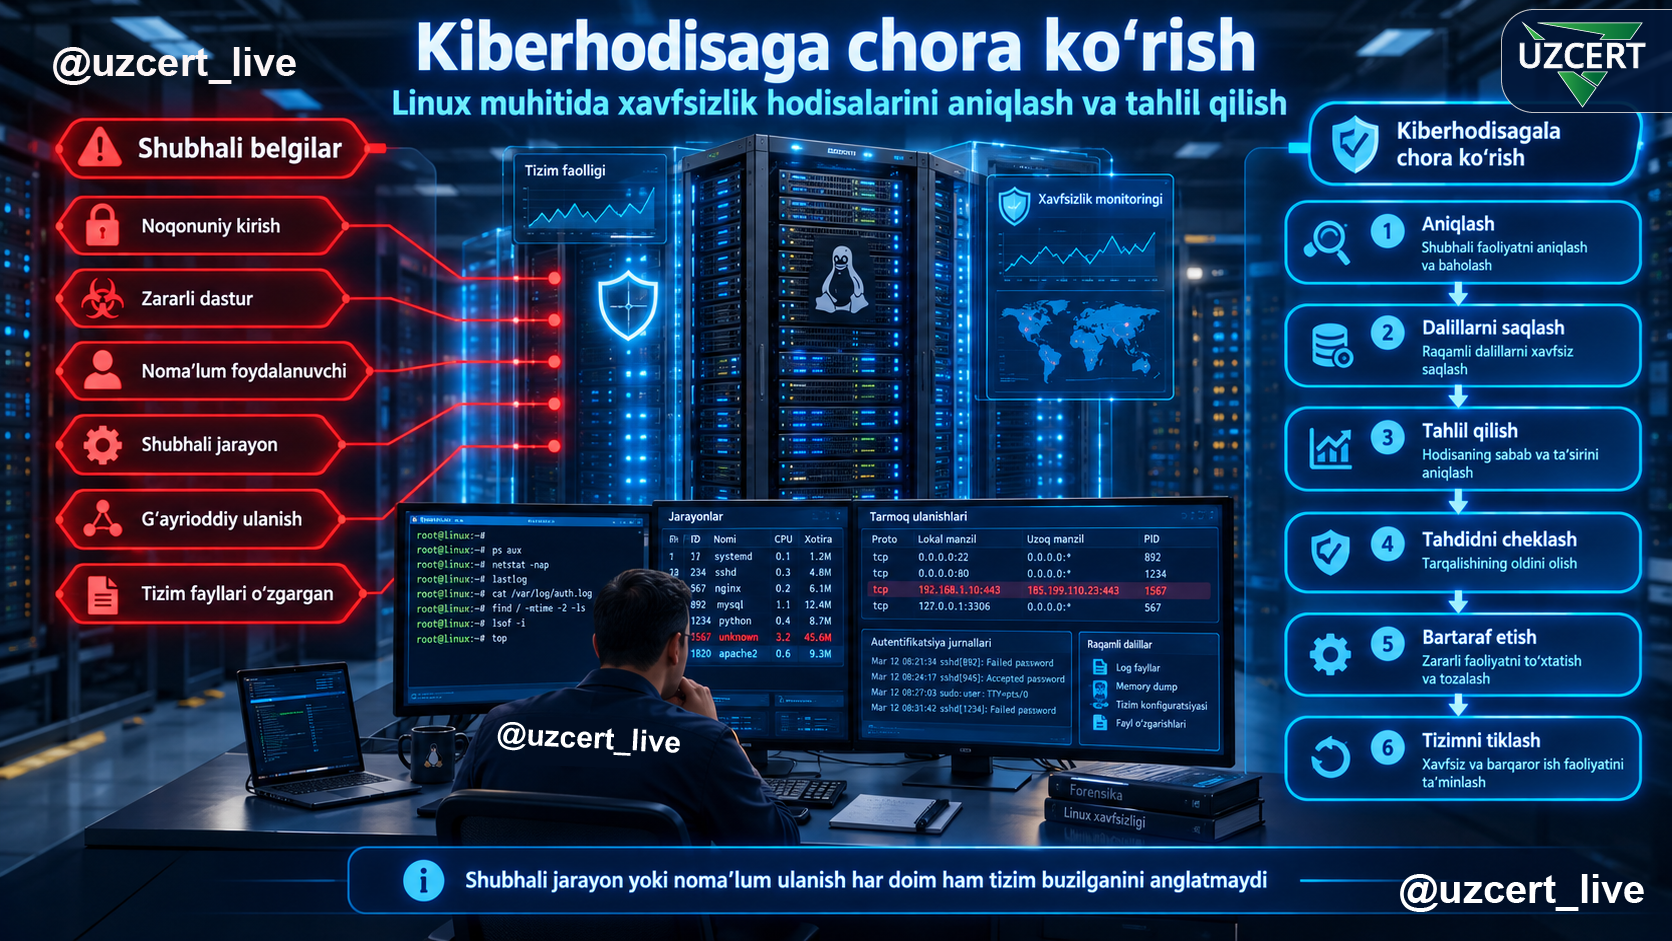
Tizimga noqonuniy kirish, zararli dastur ishga tushirilishi, noma’lum foydalanuvchi yaratilishi, shubhali jarayonlarning paydo bo‘lishi, g‘ayrioddiy tarmoq ulanishlari yoki tizim fayllarining o‘zgartirilishi kabi belgilar hujum sodir bo‘lganidan darak berishi mumkin.
Bunday vaziyatlarda Incident Response (kiberhodisaga chora ko‘rish) jarayoni muhim ahamiyat kasb etadi. Incident Response — axborot tizimida yuzaga kelgan yoki yuzaga kelishi ehtimoli bo‘lgan xavfsizlik hodisasini aniqlash, dalillarni saqlash, hodisaning ko‘lamini baholash, tahdidni cheklash, bartaraf etish va tizimni xavfsiz holatga qaytarishga qaratilgan izchil jarayonlar majmuasidir.
Linux tizimlarida dastlabki tahlilni amalga oshirish uchun ko‘plab maxsus vositalar mavjud. Biroq hodisaga javob berish jarayonida har bir buyruqning maqsadini tushunish va olingan ma’lumotlarni boshqa dalillar bilan solishtirish muhim. Bitta shubhali jarayon yoki noma’lum ulanishning o‘zi tizim buzilganini anglatmasligi mumkin.
Muhim: quyidagi buyruqlar dastlabki tahlil uchun mo‘ljallangan. Haqiqiy kiberhodisa yuz bergan taqdirda, dalillarni yo‘qotib qo‘ymaslik uchun tizimni o‘chirib yuborish, fayllarni o‘chirish yoki konfiguratsiyani keskin o‘zgartirishdan oldin tegishli mutaxassislar bilan maslahatlashish tavsiya etiladi.
Incident Response nima?
Incident Response — kompyuter yoki tarmoq xavfsizligiga ta’sir qiluvchi hodisalarni aniqlash va ularga tizimli ravishda javob qaytarish jarayonidir.
Kiberhodisaga javob beruvchi mutaxassis — Incident Responder — tizimning odatiy holatini yaxshi bilishi va undagi noodatiy o‘zgarishlarni aniqlay olishi kerak.
Dastlabki tahlil davomida, odatda, quyidagi savollarga javob izlanadi:
- Tizimga kimlar kirgan?
- Qaysi foydalanuvchilar hozir tizimga ulangan?
- Muvaffaqiyatsiz kirish urinishlari mavjudmi?
- Yaqinda yangi foydalanuvchi yoki guruh yaratilganmi?
- Qaysi jarayonlar ishlamoqda?
- Noma’lum yoki shubhali jarayonlar mavjudmi?
- Qaysi xizmatlar ishga tushirilgan?
- Yangi rejalashtirilgan vazifalar yoki cron topshiriqlari qo‘shilganmi?
- Tizimda yaqinda yaratilgan yoki o‘zgartirilgan shubhali fayllar bormi?
- Qaysi tarmoq portlari ochiq?
- Tizim qaysi tashqi manzillar bilan aloqa qilmoqda?
- Tizim konfiguratsiyasida noma’lum o‘zgarishlar mavjudmi?
Incident Response jarayoni ko‘pincha jonli kriminalistik tahlil (Live Forensics) usullaridan foydalanadi. Bunda tizim ishlayotgan paytda xotira, jarayonlar, tarmoq ulanishlari, foydalanuvchilar va boshqa muhim ma’lumotlar o‘rganiladi.
1. Foydalanuvchi hisoblarini tekshirish
Kiberhujumdan keyin hujumchi tizimda o‘ziga tegishli yangi hisob yaratishi yoki mavjud hisobdan foydalanishi mumkin. Shu sababli foydalanuvchilar va ularning huquqlarini tekshirish dastlabki tahlilning muhim qismidir.
Barcha foydalanuvchi hisoblarini ko‘rish
cat /etc/passwdUshbu faylda tizimdagi foydalanuvchilar haqidagi asosiy ma’lumotlar saqlanadi. Jumladan, foydalanuvchi nomi, UID, GID, uy katalogi va foydalanadigan shell kabi ma’lumotlarni ko‘rish mumkin.
Foydalanuvchilarni qulayroq ko‘rinishda ko‘rish uchun:
cut -d: -f1 /etc/passwdUID 0 ga ega hisoblarni aniqlash
Linux tizimida UID 0 odatda root hisobiga tegishli bo‘ladi. UID 0 ga ega bo‘lgan boshqa hisoblarning mavjudligi alohida tekshirilishi kerak.
awk -F: '$3 == 0 {print $1}' /etc/passwdAgar root hisobidan tashqari noma’lum foydalanuvchi ham UID 0 ga ega bo‘lsa, bu xavfsizlik nuqtayi nazaridan jiddiy tekshiruvni talab qiladi.
Noma’lum foydalanuvchilarga tegishli fayllarni aniqlash
find / -nouser -ls 2>/dev/nullUshbu buyruq tizimda mavjud bo‘lgan, biroq hozirgi foydalanuvchi bazasida mos egasi topilmaydigan fayllarni aniqlashga yordam beradi.
Parol ma’lumotlarini tekshirish
cat /etc/shadow/etc/shadow faylida foydalanuvchilarning parol xeshlari va parol siyosatiga oid ma’lumotlar saqlanadi. Odatda ushbu faylga faqat root yoki tegishli imtiyozlarga ega foydalanuvchilar kira oladi.
Eslatma: bu fayl tarkibidagi ma’lumotlarni oshkor qilish yoki ko‘chirish xavfsizlik nuqtayi nazaridan ehtiyotkorlikni talab qiladi.
Guruhlarni tekshirish
cat /etc/groupAyniqsa, administratorlik huquqini beruvchi guruhlarga yangi foydalanuvchi qo‘shilgan-qo‘shilmaganiga e’tibor qaratish lozim.
Masalan:
getent group sudoyoki ayrim distributivlarda:
getent group wheelSudo huquqlarini tekshirish
sudo -lUshbu buyruq joriy foydalanuvchining sudo orqali bajarishi mumkin bo‘lgan amallarini ko‘rsatadi.
Sudo konfiguratsiyasi esa:
cat /etc/sudoersva quyidagi katalog orqali ham boshqarilishi mumkin:
ls -la /etc/sudoers.d/Noma’lum yoki yaqinda qo‘shilgan sudo qoidalari alohida tekshirilishi kerak.
2. Tizimga kirish va autentifikatsiya jurnallarini tahlil qilish
Kiberhodisani tekshirishda jurnal fayllari eng muhim dalillardan biridir. Ular orqali tizimga kim, qachon va qanday usulda kirgani haqida tasavvur hosil qilish mumkin.
Oxirgi tizimga kirishlarni ko‘rish
lastMuayyan foydalanuvchining so‘nggi kirishlarini ko‘rish:
last usernameFoydalanuvchilarning oxirgi kirish holatini ko‘rish
lastlogMuvaffaqiyatsiz kirish urinishlari
lastblastb buyrug‘i mavjud bo‘lgan tizimlarda muvaffaqiyatsiz autentifikatsiya urinishlarini ko‘rsatadi.
SSH jurnallarini tekshirish
Ubuntu/Debian kabi distributivlarda:
tail -n 100 /var/log/auth.logRHEL/CentOS kabi distributivlarda:
tail -n 100 /var/log/secureSystemd journal ishlatiladigan tizimlarda esa:
journalctl -u sshyoki:
journalctl -u sshdJurnallarda ayniqsa quyidagilarga e’tibor berish lozim:
- noma’lum IP-manzillardan kirishlar;
- qisqa vaqt ichida ko‘p sonli muvaffaqiyatsiz kirish urinishlari;
- noodatiy vaqtda amalga oshirilgan muvaffaqiyatli loginlar;
- noma’lum foydalanuvchilarning SSH orqali ulanishi;
sudoorqali bajarilgan shubhali buyruqlar.
3. Buyruqlar tarixini tekshirish
Foydalanuvchi terminalda bajargan buyruqlarning bir qismi shell tarixida saqlanishi mumkin.
historyTarixni qulay ko‘rish:
history | lessMuayyan foydalanuvchining Bash tarixi esa, konfiguratsiyaga qarab, uning uy katalogidagi .bash_history faylida bo‘lishi mumkin:
cat ~/.bash_historyBiroq hujumchi tarixni o‘chirishi yoki o‘zgartirishi mumkin. Shu sababli history ma’lumotlarini boshqa tizim jurnallari bilan solishtirish zarur.
4. Tizim resurslarini tekshirish
Tizimdagi g‘ayrioddiy CPU yoki xotira yuklamasi zararli jarayon, kriptomayner, noto‘g‘ri ishlayotgan xizmat yoki boshqa muammo mavjudligidan darak berishi mumkin.
Tizimning ishlash vaqtini tekshirish
uptimeBu buyruq tizim qancha vaqtdan beri ishlayotganini, joriy vaqtni, tizimga ulangan foydalanuvchilar sonini va o‘rtacha yuklamani ko‘rsatadi.
Xotira holati
free -hBatafsil ma’lumot:
cat /proc/meminfoDiskdagi bo‘sh joy
df -hDisklardan foydalanish holatini tekshirish:
du -sh /var/* 2>/dev/nullAgar tizimda kutilmaganda disk maydoni tugayotgan bo‘lsa, katta hajmdagi loglar, vaqtinchalik fayllar yoki zararli fayllar mavjudligini tekshirish kerak.
5. Ishlayotgan jarayonlarni tekshirish
Hujumchi tizimga kirganidan keyin zararli dastur yoki boshqa shubhali jarayonni ishga tushirishi mumkin. Shu sababli ishlayotgan jarayonlarni muntazam tekshirish muhim.
Jarayonlarni ko‘rish
ps auxJarayonlarni CPU va xotira sarfi bo‘yicha kuzatish:
topAgar tizimda o‘rnatilgan bo‘lsa:
htopMuayyan jarayon haqida ma’lumot olish
lsof -p PIDMasalan:
lsof -p 1234Bu orqali jarayon qaysi fayllardan foydalanayotgani va qanday resurslarga murojaat qilayotgani haqida qo‘shimcha ma’lumot olish mumkin.
Jarayonlar daraxtini ko‘rish
pstree -pJarayonning ota-jarayoni va undan kelib chiqqan boshqa jarayonlarni aniqlashda ushbu buyruq foydali.
Tekshiruv vaqtida: noma’lum nomdagi jarayonning o‘zi darhol zararli ekanini anglatmaydi. Jarayonning joylashuvi, ishga tushirish parametrlari, egasi, ota-jarayoni, tarmoq ulanishlari va fayllari ham tekshirilishi kerak.
6. Tizim xizmatlarini tekshirish
Linux tizimlarida ko‘plab xizmatlar fon rejimida ishlaydi. Hujumchi esa doimiy kirishni ta’minlash maqsadida yangi xizmat yoki mavjud xizmat konfiguratsiyasiga o‘zgarish kiritishi mumkin.
Systemd ishlatiladigan tizimlarda:
systemctl list-units --type=service --state=runningBarcha o‘rnatilgan xizmatlarni ko‘rish:
systemctl list-unit-files --type=serviceMuayyan xizmat holatini tekshirish:
systemctl status sshNoma’lum yoki yaqinda ishga tushirilgan xizmatlar alohida o‘rganilishi kerak.
7. Cron va rejalashtirilgan vazifalarni tekshirish
Hujumchilar tizimga doimiy kirishni saqlab qolish uchun cron orqali ma’lum vaqt oralig‘ida avtomatik bajariladigan buyruqlarni qo‘shishi mumkin.
Tizimning asosiy cron konfiguratsiyasi:
cat /etc/crontabCron kataloglarini tekshirish:
ls -la /etc/cron.d/
ls -la /etc/cron.daily/
ls -la /etc/cron.hourly/
ls -la /etc/cron.weekly/
ls -la /etc/cron.monthly/
Foydalanuvchining cron vazifalarini ko‘rish:
crontab -lBundan tashqari, boshqa foydalanuvchilarning cron vazifalari ham tegishli huquqlar doirasida tekshirilishi lozim.
Noma’lum skriptlar, internetdan fayl yuklab oluvchi buyruqlar yoki /tmp, /var/tmp kabi kataloglardagi fayllarni ishga tushiruvchi vazifalar alohida e’tibor talab qiladi.
8. DNS va host konfiguratsiyasini tekshirish
Tizimning DNS konfiguratsiyasiga kiritilgan o‘zgarishlar zararli serverlar bilan aloqa o‘rnatilishiga yoki foydalanuvchini soxta manzillarga yo‘naltirishga olib kelishi mumkin.
DNS konfiguratsiyasi:
cat /etc/resolv.confHost nomlarini lokal IP-manzillar bilan bog‘lovchi fayl:
cat /etc/hostsNoma’lum domenlar yoki IP-manzillar, ayniqsa yaqinda qo‘shilgan yozuvlar, alohida tekshirilishi kerak.
9. Tizimdagi fayllarni tekshirish
Kiberhujumdan so‘ng zararli fayllar turli kataloglarga joylashtirilishi mumkin. Ayniqsa /tmp, /var/tmp, /dev/shm, foydalanuvchilarning uy kataloglari va veb-server kataloglariga e’tibor qaratish maqsadga muvofiq.
Katta hajmdagi fayllarni aniqlash
find /home/ -type f -size +512k -exec ls -lh {} \;Yaqinda o‘zgartirilgan fayllarni aniqlash
Masalan, so‘nggi 2 kun ichida o‘zgartirilgan fayllarni topish:
find / -type f -mtime -2 -ls 2>/dev/nullBiroq ishlab turgan tizimda bunday qidiruv juda ko‘p natija qaytarishi mumkin. Shuning uchun muhim kataloglardan boshlash samaraliroq.
Masalan:
find /var/www/ -type f -mtime -2 -ls 2>/dev/nullSUID fayllarni tekshirish
SUID biti o‘rnatilgan fayl ishga tushirilganda, jarayon ayrim hollarda fayl egasining huquqlari bilan bajarilishi mumkin. Shu sababli hujumchilar SUID mexanizmidan imtiyozlarni oshirish uchun foydalanishga urinishi mumkin.
SUID fayllarni aniqlash:
find / -type f -perm -4000 -ls 2>/dev/nullUshbu ro‘yxatdagi noma’lum yoki yaqinda paydo bo‘lgan fayllar alohida tekshirilishi kerak.
Yozish mumkin bo‘lgan umumiy kataloglarni tekshirish
find /tmp /var/tmp -type f -ls 2>/dev/nullAyniqsa, bajariladigan fayllar va skriptlarga e’tibor qaratish lozim.
10. Fayl yaxlitligini tekshirish
Muhim tizim fayllarining o‘zgartirilganini aniqlash uchun fayl yaxlitligini nazorat qilish vositalaridan foydalanish mumkin.
Masalan, AIDE kabi vositalar tizimdagi fayllarning kriptografik xeshlarini solishtirish orqali o‘zgarishlarni aniqlashga yordam beradi.
Shuningdek, muhim faylning xeshini hisoblash mumkin:
sha256sum /path/to/fileOldindan saqlangan ishonchli xesh bilan taqqoslash fayl o‘zgargan yoki o‘zgarmaganini aniqlashga yordam beradi.
11. Tarmoq konfiguratsiyasini tekshirish
Kiberhodisani tahlil qilishda tizimning tarmoqdagi xatti-harakatlarini o‘rganish alohida ahamiyatga ega.
Tarmoq interfeyslarini ko‘rish
Zamonaviy Linux tizimlarida:
ip addryoki:
ip linkifconfig eski tizimlarda uchrashi mumkin, biroq zamonaviy distributivlarda uning o‘rniga ip utilitasidan foydalanish tavsiya etiladi.
Marshrutlash jadvali
ip routeBu buyruq tizimning tarmoq trafigi qaysi yo‘nalish orqali uzatilayotganini aniqlashga yordam beradi.
12. Ochiq portlar va tarmoq ulanishlarini tekshirish
Hujumchi tizimga kirganidan so‘ng masofadan boshqarish yoki ma’lumot uzatish uchun yangi tarmoq ulanishini tashkil qilishi mumkin.
Tinglayotgan portlarni ko‘rish
Zamonaviy Linux tizimlarida:
ss -lntupBu orqali TCP/UDP portlari, ularga bog‘langan jarayonlar va boshqa ma’lumotlarni ko‘rish mumkin.
Faol tarmoq ulanishlarini ko‘rish
ss -antupJarayonlar va tarmoq ulanishlarini bog‘lash
lsof -iNoma’lum tashqi IP-manzillarga o‘rnatilgan ulanishlar, noodatiy portlar yoki noma’lum jarayon bilan bog‘langan tarmoq sessiyalari chuqurroq tahlil qilinishi lozim.
Eslatma:
netstatko‘plab eski qo‘llanmalarda uchraydi, ammo zamonaviy Linux tizimlarida uning o‘rnigassutilitasidan foydalanish ma’qul.
13. ARP va tarmoq qo‘shnilarini tekshirish
Mahalliy tarmoqdagi qo‘shni qurilmalar haqida ma’lumot olish uchun:
ip neighEski tizimlarda quyidagi buyruq ham uchrashi mumkin:
arp -aNoma’lum IP yoki MAC-manzillarning paydo bo‘lishi tarmoq muhitini qo‘shimcha tekshirish zarurligini ko‘rsatishi mumkin.
14. PATH o‘zgaruvchisini tekshirish
PATH o‘zgaruvchisi shell bajariladigan fayllarni qaysi kataloglardan izlashini belgilaydi.
echo $PATHAgar PATH tarkibida noma’lum yoki xavfli kataloglar mavjud bo‘lsa, ular tekshirilishi kerak. Ayniqsa, foydalanuvchining uy katalogi yoki yozish huquqi keng bo‘lgan kataloglarning PATH ga qo‘shilishi xavfsizlik nuqtayi nazaridan e’tiborga loyiq.
15. Tizim jurnalini chuqurroq tahlil qilish
Zamonaviy Linux distributivlarining ko‘pchiligida systemd va journald ishlatiladi.
Barcha jurnal yozuvlarini ko‘rish:
journalctlJoriy yuklash jarayoniga tegishli jurnallar:
journalctl -bYaqindagi xatoliklar:
journalctl -p err -bSSH xizmatiga tegishli jurnallar:
journalctl -u sshyoki:
journalctl -u sshdMuayyan vaqt oralig‘idagi yozuvlarni olish ham mumkin:
journalctl --since "2026-09-14 00:00:00"Jurnallarni tahlil qilish orqali tizimdagi hodisalar ketma-ketligini tiklash, ya’ni timeline yaratish mumkin.
16. Muhim kataloglarni tekshirish
Kiberhujumdan keyin quyidagi kataloglarga alohida e’tibor qaratish maqsadga muvofiq:
/tmp
/var/tmp
/dev/shm
/etc
/var/log
/home
/root
/var/www
Masalan:
ls -la /tmp
ls -la /var/tmp
ls -la /dev/shm
/tmp yoki /dev/shm kataloglarida noma’lum bajariladigan fayllar, skriptlar yoki shubhali nomdagi obyektlar aniqlansa, ularning qayerdan kelgani va qaysi jarayon tomonidan ishlatilgani tekshirilishi kerak.
17. SSH konfiguratsiyasini tekshirish
Linux serverlariga hujumlarning katta qismi masofaviy boshqaruv xizmatlari bilan bog‘liq bo‘lishi mumkin. Shu sababli SSH konfiguratsiyasini ham tekshirish zarur.
Konfiguratsiya fayli:
cat /etc/ssh/sshd_configQuyidagi jihatlarga alohida e’tibor berish lozim:
- root orqali to‘g‘ridan-to‘g‘ri kirish imkoniyati;
- parol orqali autentifikatsiya;
- SSH kalitlari;
- noma’lum foydalanuvchilar uchun kirish ruxsatlari;
- nostandart konfiguratsiya parametrlari.
Foydalanuvchining SSH kalitlarini tekshirish:
cat ~/.ssh/authorized_keysNoma’lum SSH kaliti mavjudligi hisobga noqonuniy kirish yoki doimiy kirish mexanizmi o‘rnatilganidan dalolat berishi mumkin.
18. Tizimdagi foydalanuvchi sessiyalarini aniqlash
Hozirda tizimga kimlar ulanganini aniqlash uchun:
whoyoki:
wBundan tashqari:
usersbuyrug‘i ham tizimga kirgan foydalanuvchilarni ko‘rsatadi.
Noma’lum foydalanuvchi yoki noodatiy vaqtda faol sessiya aniqlansa, uning login tarixi, jarayonlari va tarmoq ulanishlarini alohida tekshirish lozim.
19. Tizim haqida umumiy ma’lumot yig‘ish
Dastlabki tahlilni boshlashdan oldin tizim haqida asosiy ma’lumotlarni qayd etib olish foydali.
Hostname
hostnameOperatsion tizim
cat /etc/os-releaseKernel versiyasi
uname -aTizim arxitekturasi
uname -mUshbu ma’lumotlar keyinchalik aniqlangan zaiflik, zararli dastur yoki konfiguratsiya muammosini tahlil qilishda yordam beradi.
20. Incident Response jarayonida muhim tamoyillar
Linux tizimida shubhali faoliyat aniqlanganda faqat buyruqlarni bajarishning o‘zi yetarli emas. Mutaxassis hodisaning rivojlanish ketma-ketligini ham to‘g‘ri tashkil qilishi kerak.
1. Aniqlash
Shubhali faoliyat belgilarini aniqlash:
- noodatiy loginlar;
- noma’lum foydalanuvchilar;
- shubhali jarayonlar;
- g‘ayrioddiy tarmoq ulanishlari;
- yangi xizmatlar;
- noma’lum cron vazifalari;
- o‘zgargan tizim fayllari.
2. Dalillarni saqlash
Hodisa bilan bog‘liq loglar, fayllar, jarayonlar va tarmoq ma’lumotlari imkon qadar o‘zgartirilmagan holda saqlanishi kerak.
Muhim ma’lumotlarni yig‘ishda ularning qachon, qayerdan va qanday olingani qayd etib borilishi foydali.
3. Hodisani cheklash
Zarurat tug‘ilganda zararlangan tizimni tarmoqdan izolyatsiya qilish, zararli ulanishlarni bloklash yoki hujumchining keyingi faoliyatini cheklash choralarini ko‘rish mumkin.
Biroq tizimni shunchaki o‘chirib qo‘yish ayrim hollarda tezkor xotiradagi muhim dalillarning yo‘qolishiga olib kelishi mumkin. Shuning uchun izolyatsiya qilish usuli hodisaning xususiyatiga qarab tanlanadi.
4. Sababni aniqlash
Hujumchi tizimga qanday kirgani aniqlanishi kerak:
- zaiflikdan foydalanilganmi?
- o‘g‘irlangan paroldan foydalanilganmi?
- SSH kaliti buzilganmi?
- noto‘g‘ri konfiguratsiya mavjudmi?
- zararli fayl ishga tushirilganmi?
- boshqa tizim orqali lateral harakat amalga oshirilganmi?
5. Bartaraf etish
Zararli fayllar, hisoblar, xizmatlar, cron vazifalari yoki boshqa doimiy kirish mexanizmlari bartaraf etiladi.
Zarurat tug‘ilganda zaif dastur yoki xizmat yangilanadi, autentifikatsiya ma’lumotlari almashtiriladi va xavfsizlik siyosatlari kuchaytiriladi.
6. Tizimni tiklash
Tizim ishonchli holatga qaytariladi, yangilanishlar o‘rnatiladi va xavfsizlik nazoratlari kuchaytiriladi.
7. Yakuniy tahlil
Hodisa bo‘yicha hisobot tayyorlanib:
- hodisa qachon boshlangan;
- hujum qanday amalga oshirilgan;
- qaysi resurslar zararlangan;
- qanday ma’lumotlar xavf ostida qolgan;
- qanday choralar ko‘rilgan;
- kelgusida takrorlanishining oldini olish uchun nimalar qilish kerakligi
qayd etiladi.
Linux Incident Response uchun qisqa buyruqlar jadvali
| Maqsad | Buyruq |
|---|---|
| Foydalanuvchilar | cat /etc/passwd |
| UID 0 hisoblar | awk -F: '$3 == 0 {print $1}' /etc/passwd |
| Guruhlar | cat /etc/group |
| Sudo huquqlari | sudo -l |
| Parol ma’lumotlari | cat /etc/shadow |
| So‘nggi loginlar | last |
| Login holati | lastlog |
| Muvaffaqiyatsiz loginlar | lastb |
| SSH loglari | journalctl -u ssh / journalctl -u sshd |
| Buyruqlar tarixi | history |
| Tizim uptime | uptime |
| RAM holati | free -h |
| Disk holati | df -h |
| Jarayonlar | ps aux |
| Real vaqt jarayonlari | top |
| Jarayon tafsilotlari | lsof -p PID |
| Xizmatlar | systemctl list-units --type=service --state=running |
| Cron | cat /etc/crontab / crontab -l |
| DNS | cat /etc/resolv.conf |
| Hosts | cat /etc/hosts |
| Tarmoq interfeyslari | ip addr |
| Marshrutlar | ip route |
| Ochiq portlar | ss -lntup |
| Faol ulanishlar | ss -antup |
| Tarmoq jarayonlari | lsof -i |
| ARP/qo‘shnilar | ip neigh |
| Katta fayllar | find /home/ -type f -size +512k |
| Yaqinda o‘zgargan fayllar | find / -type f -mtime -2 |
| SUID fayllar | find / -type f -perm -4000 |
| PATH | echo $PATH |
| OS ma’lumoti | cat /etc/os-release |
| Kernel | uname -a |
| Faol foydalanuvchilar | who / w |
| SSH kalitlari | cat ~/.ssh/authorized_keys |
Linux tizimida kiberhodisani aniqlash — bu faqatgina bir nechta buyruqlarni ketma-ket bajarishdan iborat jarayon emas. Muhimi, tizimning odatiy holatini bilish, undagi noodatiy o‘zgarishlarni o‘z vaqtida payqash va turli manbalardan olingan ma’lumotlarni o‘zaro solishtirishdir.
Foydalanuvchi hisoblari, autentifikatsiya jurnallari, jarayonlar, xizmatlar, cron vazifalari, fayllar va tarmoq ulanishlarini kompleks tahlil qilish orqali kiberhodisaning dastlabki belgilarini aniqlash mumkin.
Shu bilan birga, yuqoridagi buyruqlar hodisa yuz berganini yakuniy tasdiqlovchi vosita emas. Ular dastlabki tahlil va ma’lumot yig‘ish uchun xizmat qiladi. Murakkab yoki jiddiy kiberhodisalarda raqamli kriminalistika, xotira tahlili, tarmoq trafikini o‘rganish, zararli dastur tahlili hamda markazlashtirilgan loglarni tekshirish kabi chuqurroq usullardan foydalanish talab etiladi.
Tizimni oldindan kuzatib borish, markazlashtirilgan loglarni saqlash, EDR/XDR, SIEM, IDS/IPS va boshqa xavfsizlik vositalaridan foydalanish esa hodisalarni erta aniqlash va ularga tezkor chora ko‘rish imkoniyatini sezilarli darajada oshiradi.
Kiberhodisaning oldini olishning eng samarali yo‘li — uni sodir bo‘lgandan keyin izlash emas, balki tizimdagi g‘ayrioddiy faoliyatni oldindan aniqlash va doimiy nazorat qilib borishdir.