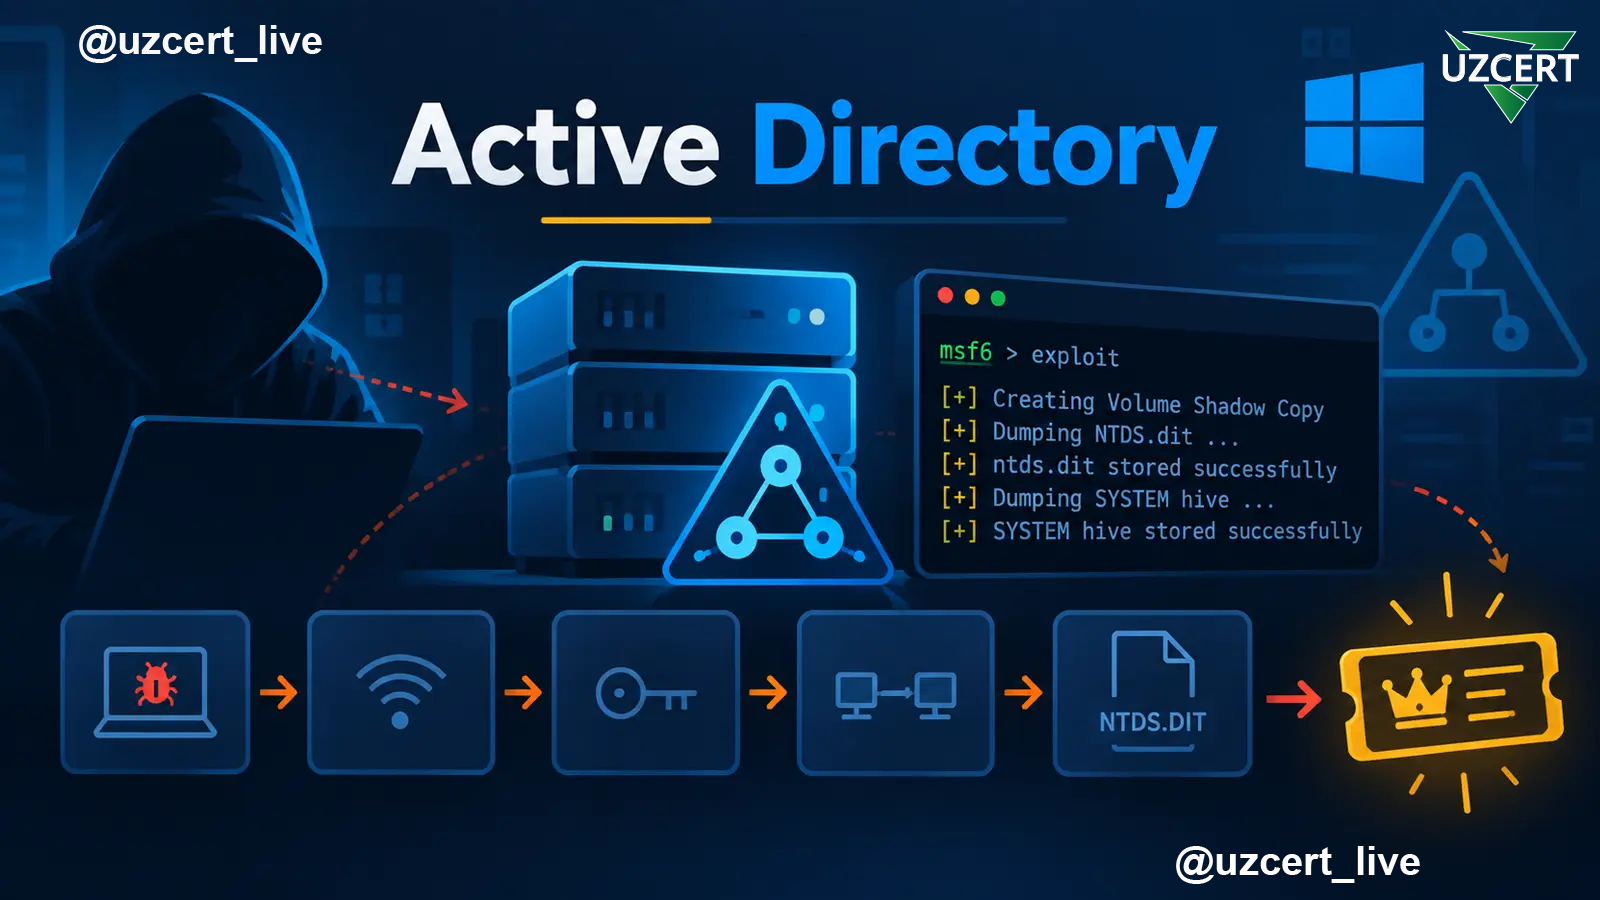
DIQQAT! NTDS.dit o‘g‘irlanishi: Active Directory orqali butun domen xavf ostida!
Bugungi kunda aksariyat tashkilotlarning korporativ Windows infratuzilmasida Active Directory (AD) foydalanuvchilarni autentifikatsiya qilish, ularga tegishli huquqlarni boshqarish hamda tarmoq resurslaridan foydalanishni nazorat qilishda muhim o‘rin tutadi. Shu sababli domen kontrollerlari kiberhujumchilar uchun eng qimmatli nishonlardan biri hisoblanadi.
Agar tajovuzkor domen kontrolleriga yuqori darajadagi huquqlar bilan kirishga muvaffaq bo‘lsa, u yerda saqlanadigan NTDS.dit ma’lumotlar bazasini qo‘lga kiritishga urinishi mumkin. Mazkur fayl Active Directory domenidagi hisob qaydnomalariga oid muhim autentifikatsiya ma’lumotlarini o‘z ichiga oladi. Uning o‘g‘irlanishi oddiy ishchi kompyuterning zararlanishidan ancha jiddiyroq oqibatlarga — butun domen infratuzilmasi ustidan nazoratni yo‘qotishgacha olib kelishi mumkin.
Hujum qanday boshlanishi mumkin?
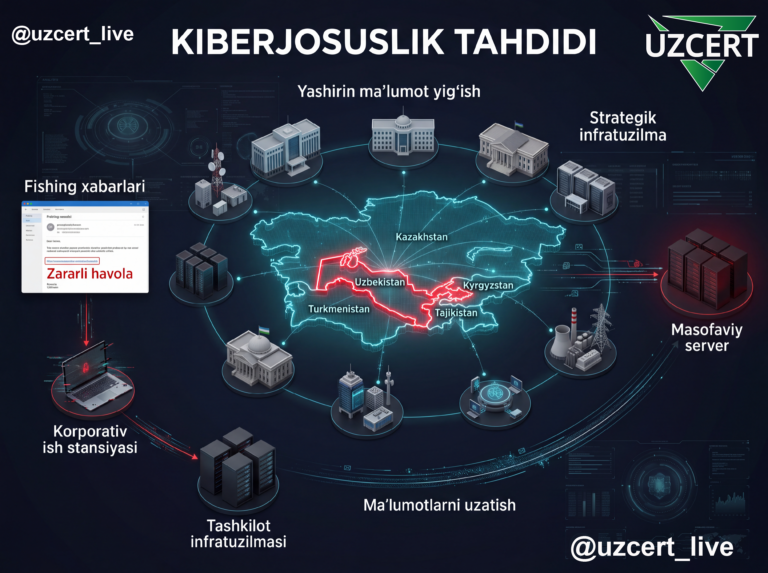
Active Directory’ga qarshi bunday hujum odatda domen kontrolleridan emas, balki tashkilot tarmog‘idagi oddiy foydalanuvchi qurilmasidan boshlanishi mumkin.
Dastlabki kirish uchun kiberjinoyatchilar quyidagi usullardan foydalanishi mumkin:
- maqsadli fishing xabarlari;
- zararli Office hujjatlari;
- LNK yoki boshqa yorliq fayllari;
- o‘zgartirilgan yoki trojanlashtirilgan dastur o‘rnatuvchilari;
- mavjud zaifliklardan foydalanish;
- o‘g‘irlangan foydalanuvchi hisob ma’lumotlari.
Trellix tomonidan modellashtirilgan ssenariyda dastlabki bosqichdan keyin xotirada ishlaydigan komponent ishga tushirilgan va tajovuzkor infratuzilmasi bilan aloqa o‘rnatilgan. Keyinchalik hujumchi yuqoriroq huquqlarga ega bo‘lish va tarmoq bo‘ylab harakatlanish imkoniyatini kengaytirishga intilgan.
Bu holat muhim bir jihatni ko‘rsatadi: Active Directory’ga qaratilgan hujum ko‘pincha domen kontrollerining o‘zidan boshlanmaydi. Dastlab oddiy foydalanuvchi kompyuteri zararlanadi, keyin esa o‘g‘irlangan hisob ma’lumotlari va orttirilgan huquqlar orqali muhim serverlarga tomon harakat qilinadi.
NTDS.dit nima uchun muhim?
NTDS.dit — domen kontrollerida joylashgan Active Directory ma’lumotlar bazasi fayli bo‘lib, unda domen foydalanuvchilari va boshqa obyektlariga tegishli muhim ma’lumotlar saqlanadi.
Ushbu fayl oddiy matn ko‘rinishidagi parollar ombori emas. Biroq uning tarkibida domen hisoblariga tegishli autentifikatsiya ma’lumotlari, jumladan NTLM xeshlari, Kerberos kalitlari va ayrim hollarda parol tarixi bilan bog‘liq ma’lumotlar mavjud bo‘lishi mumkin. Shu sababli NTDS.dit’ning qo‘lga kiritilishi tashkilotning identifikatsiya infratuzilmasiga jiddiy xavf tug‘diradi.
MITRE ATT&CK ushbu faoliyatni T1003.003 — OS Credential Dumping: NTDS texnikasi sifatida tasniflaydi. Ushbu texnika real hujum kampaniyalarida ham qayd etilgan.
Fayl nega to‘g‘ridan-to‘g‘ri olinmaydi?
Windows ishlayotgan va Active Directory faol holatda bo‘lgan vaqtda NTDS.dit fayli operatsion tizim tomonidan qulflangan bo‘ladi. Shu sababli tajovuzkorlar uning nusxasini olish uchun tizimdagi boshqa mexanizmlardan, jumladan Volume Shadow Copy Service (VSS) imkoniyatlaridan foydalanishga urinishi mumkin.
Bunda domen kontrolleridagi NTDS.dit bilan bir qatorda SYSTEM registr uyasi ham alohida ahamiyat kasb etadi. SYSTEM uyasida NTDS.dit tarkibidagi ma’lumotlarni keyinchalik oflayn tarzda tahlil qilish uchun zarur bo‘lgan kriptografik kalit bilan bog‘liq ma’lumotlar mavjud. Trellix tahlilida aynan NTDS.dit va SYSTEM ma’lumotlarining birgalikda qo‘lga kiritilishi ko‘rsatilgan.
Shuning uchun xavf faqat bitta faylning o‘g‘irlanishi bilan cheklanmaydi. Domen kontrolleridagi bir nechta autentifikatsiya artefaktlarining birgalikda qo‘lga kiritilishi tajovuzkorga ancha keng imkoniyatlar berishi mumkin.
O‘g‘irlangan xeshlar parolni bilmasdan ham xavf tug‘diradi
NTDS.dit’dan olingan ma’lumotlarning xavfliligi shundaki, tajovuzkor har bir parolni albatta asl holida tiklashi shart emas.
Masalan, ayrim holatlarda o‘g‘irlangan NTLM xeshlaridan Pass-the-Hash kabi usullar orqali foydalanishga urinilishi mumkin. Bunda tajovuzkor asl parolni bilmagan holda, qo‘lga kiritilgan autentifikatsiya materialidan foydalanib boshqa tizimlarga kirishga harakat qiladi.
Agar o‘g‘irlangan ma’lumotlar yuqori huquqli, xususan domen administratori yoki xizmat hisoblariga tegishli bo‘lsa, hujumning ko‘lami yanada kengayishi mumkin.
Natijada dastlab bitta kompyuterdan boshlangan hodisa:
foydalanuvchi qurilmasi → yuqori huquqlar → domen kontrolleri → Active Directory ma’lumotlari → boshqa tizimlarga kirish
kabi zanjirga aylanishi mumkin.
Eng xavfli bosqich: KRBTGT kalitining qo‘lga kiritilishi
Active Directory hujumlarida eng jiddiy oqibatlardan biri KRBTGT hisobining maxfiy kaliti yoki unga tegishli autentifikatsiya ma’lumotlarining buzilishi bilan bog‘liq.
KRBTGT — Windows Server domenidagi Kerberos autentifikatsiya infratuzilmasi uchun xizmat qiluvchi maxsus hisobdir. Kerberos tizimida ushbu hisobga tegishli maxfiy kalitlar autentifikatsiya chiptalarini himoyalashda muhim rol o‘ynaydi.
Agar tajovuzkor KRBTGT kalitini qo‘lga kiritsa, u “Golden Ticket” deb ataladigan soxta Kerberos Ticket Granting Ticket (TGT) chiptalarini yaratishga urinishi mumkin.
“Golden Ticket” hujumi muvaffaqiyatli amalga oshirilgan taqdirda, tajovuzkor domen ichida yuqori darajadagi huquqlarni taqlid qiluvchi autentifikatsiya chiptalaridan foydalanishi va o‘z faoliyatini uzoq vaqt davom ettirish imkoniyatiga ega bo‘lishi mumkin. Microsoft ham KRBTGT kalitining buzilishini domen darajasidagi jiddiy komprometatsiya sifatida baholaydi.
Shu sababli bunday hodisa oddiy foydalanuvchi parolini almashtirish bilan yakunlanadigan holat emas.
Hujum izlarini qanday aniqlash mumkin?
Bunday hujumlarning eng muhim jihatlaridan biri — tajovuzkor foydalanayotgan vosita o‘zgarishi mumkin, ammo uning bajaradigan harakatlari ma’lum darajada o‘xshash bo‘lib qoladi.
Shuning uchun faqat zararli fayl nomlari yoki antivirus imzolariga tayanish yetarli emas. Trellix ham o‘z tadqiqotida vositaga emas, xatti-harakatga asoslangan aniqlash zarurligini ta’kidlaydi.
Tashkilotlarning SOC va kiberxavfsizlik jamoalari, xususan, quyidagi holatlarga e’tibor qaratishi lozim:
1. Domen kontrolleridagi noodatiy faoliyat
Domen kontrollerlari oddiy ishchi stansiyalar kabi ishlatilmasligi kerak. Shu sababli ularda:
- noodatiy jarayonlarning ishga tushishi;
- kutilmagan administrator faoliyati;
- g‘ayritabiiy masofaviy ulanishlar;
- SMB orqali katta hajmdagi fayl uzatishlar;
- VSS bilan bog‘liq noodatiy harakatlar
aniqlansa, hodisani chuqur tekshirish zarur.
2. NTDS.dit va SYSTEM fayllariga murojaat
Domen kontrolleridagi Active Directory ma’lumotlar bazasi va SYSTEM registr uyasining nusxalanishi yoki ularga noodatiy tarzda murojaat qilinishi muhim signal hisoblanadi.
Ayniqsa, bunday harakatlar VSS faoliyati, arxivlash yoki keyinchalik tashqi tarmoqqa ma’lumot uzatilishi bilan bir vaqtda kuzatilsa, hodisaga yuqori ustuvorlik berish kerak.
3. G‘ayritabiiy tarmoq uzatmalari
Tajovuzkorlar o‘g‘irlangan ma’lumotlarni tashkilotdan tashqariga chiqarishga urinishi mumkin. Bunday uzatmalar oddiy HTTPS trafikiga o‘xshatishga harakat qilinishi ehtimoldan xoli emas.
Shuning uchun faqat trafikning shifrlangan yoki shifrlanmaganligiga qarab xulosa qilish noto‘g‘ri. Kimdan, qayerga, qachon va qanday hajmdagi ma’lumot uzatilayotgani ham tahlil qilinishi kerak.
4. DCSync va Kerberos faoliyati
Active Directory hujumlarida NTDS.dit’ni to‘g‘ridan-to‘g‘ri o‘g‘irlashdan tashqari, replikatsiya mexanizmlarini suiiste’mol qiluvchi DCSync kabi usullar ham uchrashi mumkin. MITRE ATT&CK DCSync’ni ham OS Credential Dumping oilasidagi alohida texnika sifatida qayd etadi.
Shuning uchun domen replikatsiyasi huquqlariga ega hisoblar muntazam tekshirilishi va bunday huquqlardan kutilmagan foydalanish holatlari nazorat qilinishi kerak.
Tashkilotlar qanday himoyalanishi kerak?
Active Directory’ni himoyalash birgina antivirus o‘rnatish yoki foydalanuvchi parolini murakkablashtirish bilan cheklanmaydi. Domen kontrollerlari alohida himoya qatlamiga ega bo‘lishi kerak.
Domen kontrollerlarini maksimal darajada himoyalash
Domen kontrollerlarida kundalik ishlar bajarilmasligi, internetga chiqish imkoniyatlari imkon qadar cheklanishi va faqat zarur administratorlar uchun boshqaruv huquqlari berilishi lozim.
Administrator hisoblari bilan oddiy foydalanuvchi hisoblarini qat’iy ajratish ham muhim.
NTLM’dan foydalanishni kamaytirish
Imkon qadar eskirgan yoki zarur bo‘lmagan NTLM autentifikatsiyasini cheklash va zamonaviy autentifikatsiya mexanizmlaridan foydalanishga o‘tish Pass-the-Hash kabi hujumlarning xavfini kamaytirishga yordam beradi.
Trellix ham tashkilotlarga NTLM’dan zarur bo‘lmagan holatlarda voz kechishni tavsiya qiladi.
Protected Users guruhidan foydalanish
Yuqori darajadagi va muhim hisoblarni Protected Users guruhiga kiritish, albatta, muhitning mosligi va amaliy talablar hisobga olingan holda amalga oshirilishi kerak.
Bu himoya chorasi ayrim hisob ma’lumotlarining xotirada saqlanishi va ulardan foydalanish imkoniyatlarini cheklashga yordam beradi.
DCSync huquqlarini audit qilish
Domen replikatsiyasi huquqlari faqat bunga haqiqatan ham muhtoj bo‘lgan hisob va xizmatlarga berilishi kerak.
Kutilmagan hisobda bunday huquqlarning paydo bo‘lishi yoki mavjud huquqlardan noodatiy foydalanish holati alohida tekshirilishi lozim.
Kerberos va KRBTGT holatini nazorat qilish
Kerberos autentifikatsiyasi bilan bog‘liq noodatiy faoliyat, xususan, g‘ayritabiiy TGT chiptalari va domen kontrollerlaridagi tegishli hodisalar muntazam monitoring qilinishi kerak.
Microsoft tavsiyalarida KRBTGT hisobining parolini nazorat ostida yangilash va domen komprometatsiyasi holatida uni almashtirishga alohida e’tibor qaratilgan.
Agar NTDS.dit o‘g‘irlanganiga shubha bo‘lsa, nima qilish kerak?
Agar domen kontrolleri komprometatsiya qilingan yoki NTDS.dit va SYSTEM ma’lumotlari tashqariga chiqarilgan bo‘lishi mumkin deb hisoblash uchun asos mavjud bo‘lsa, hodisaga oddiy zararli dastur aniqlangandek yondashish yetarli emas.
Bunday vaziyatda:
- Komprometatsiya qilingan tizimlarni tarmoqdan ajratish va tajovuzkorning keyingi harakatlarini cheklash.
- Domen administratorlari va boshqa imtiyozli hisoblarni tekshirish hamda zarur hollarda ularning autentifikatsiya ma’lumotlarini yangilash.
- Domen kontrollerlari bo‘yicha to‘liq tekshiruv o‘tkazish.
- Loglar va autentifikatsiya hodisalarini retrospektiv tahlil qilish.
- Pass-the-Hash, DCSync va Kerberos bilan bog‘liq shubhali faoliyatni aniqlash.
- O‘g‘irlangan ma’lumotlar qaysi tizimlarga yetib borganini aniqlash.
- Tashkilotdan tashqariga chiqarilgan ma’lumotlar hajmi va yo‘nalishini aniqlash.
- Agar KRBTGT hisobining maxfiy ma’lumotlari komprometatsiya qilingan deb hisoblansa, KRBTGT kalitlarini almashtirish jarayonini puxta rejalashtirish.
KRBTGT parolini almashtirish oddiy foydalanuvchi parolini almashtirishdan farq qiladi. Microsoft ma’lumotlariga ko‘ra, bunday o‘zgarish Kerberos chiptalariga ta’sir qiladi va domen miqyosida rejalashtirilgan tiklash jarayonining bir qismi sifatida bajarilishi kerak.
NTDS.dit — Active Directory infratuzilmasidagi eng muhim himoyalanishi lozim bo‘lgan ma’lumotlar manbalaridan biridir. Uning qo‘lga kiritilishi tajovuzkorga domen foydalanuvchilarining autentifikatsiya ma’lumotlaridan foydalanish, boshqa tizimlarga lateral harakatlanish va yuqori huquqlarga ega hisoblarni nishonga olish imkoniyatini berishi mumkin.
Ayniqsa, KRBTGT bilan bog‘liq maxfiy ma’lumotlarning komprometatsiyasi “Golden Ticket” orqali domen darajasidagi uzoq muddatli noqonuniy kirish xavfini yuzaga keltiradi. Microsoft bunday holatni jiddiy domen komprometatsiyasi sifatida ko‘rsatadi.
Trellix tomonidan 2026-yil sentabrida e’lon qilingan tadqiqot esa yana bir muhim xulosani ko‘rsatmoqda: himoya faqat ma’lum bir xakerlik vositasini yoki zararli faylni izlash bilan cheklanmasligi kerak. Hujumchi foydalanadigan dastur o‘zgarishi mumkin, ammo yuqori huquqlarga ega bo‘lish, autentifikatsiya ma’lumotlarini yig‘ish, domen kontrolleriga murojaat qilish, NTDS.dit nusxasini yaratish va ma’lumotlarni tashqariga chiqarish kabi xatti-harakatlar kuzatilishi mumkin.
Shu sababli tashkilotlar uchun eng muhim vazifalardan biri — Active Directory’ni oddiy server emas, balki butun tashkilotning raqamli identifikatsiya markazi sifatida himoyalashdir.
Birgina ishchi kompyuterning zararlanishi butun domenning buzilishiga olib kelmasligi uchun imtiyozlarni cheklash, domen kontrollerlarini alohida himoyalash, autentifikatsiya faoliyatini doimiy monitoring qilish, replikatsiya huquqlarini auditdan o‘tkazish va shubhali xatti-harakatlarni erta aniqlash zarur.
Eslatma: NTDS.dit, SYSTEM, LSASS, Kerberos, DCSync va “Golden Ticket” bilan bog‘liq har qanday shubhali faoliyat tashkilotning kiberxavfsizlik jamoasi tomonidan yuqori ustuvorlikdagi hodisa sifatida ko‘rib chiqilishi lozim.