«WooCommerce» plaginidagi kritik zaiflik faol ekspluatatsiya qilinmoqda: WordPress saytlari login talab qilinmasdan egallab olinishi mumkin!
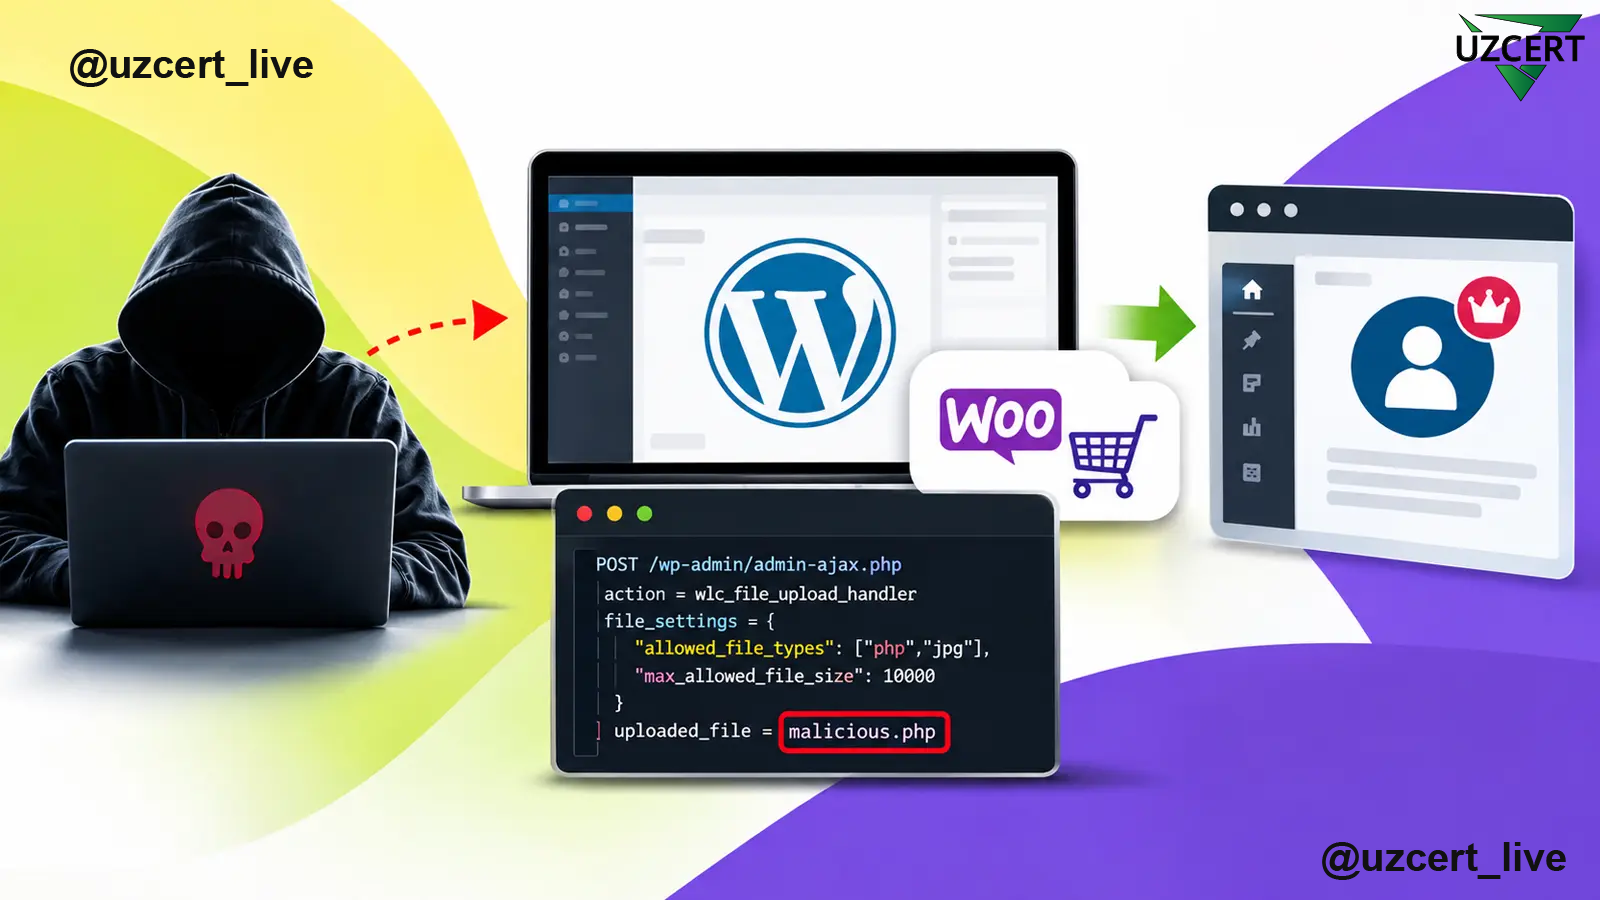
WordPress platformasida ishlaydigan internet-do‘konlar uchun jiddiy xavf yuzaga keldi. WooCommerce Wholesale Lead Capture plaginida aniqlangan kritik zaiflikdan foydalanib, hujumchilar saytga foydalanuvchi nomi va parolini bilmasdan turib zararli fayllarni yuklashi va server ustidan nazoratni qo‘lga kiritishga urinishi mumkin.
Mazkur zaiflik CVE-2026-27540 sifatida qayd etilgan. Unga CVSS 3.1 bo‘yicha 9.0 — “Critical” (kritik) xavf darajasi berilgan. Zaiflik plaginning 2.0.3.1 va undan oldingi versiyalariga taalluqli bo‘lib, muammo 2.0.3.2-versiyada bartaraf etilgan.
Eng xavotirli jihati shundaki, mazkur zaiflik autentifikatsiyani talab qilmaydi. Ya’ni hujumchi WordPress administrator hisobiga ega bo‘lishi yoki saytga oldindan kirishi shart emas. Maxsus tayyorlangan so‘rov orqali plagin taqdim etadigan fayl yuklash mexanizmidan foydalanishning o‘zi hujumni boshlash uchun yetarli bo‘lishi mumkin.
Muammo nimada?
WooCommerce Wholesale Lead Capture — WooCommerce asosidagi internet-do‘konlarda ulgurji xaridorlarni ro‘yxatdan o‘tkazish va ular haqidagi ma’lumotlarni yig‘ish uchun ishlatiladigan plagin.
Plaginda foydalanuvchilarga ayrim fayllarni yuklash imkonini beruvchi funksiya mavjud. Bunday funksiyalar odatda foydalanuvchi tomonidan yuborilgan faylning turi va kengaytmasini tekshiradi hamda xavfli fayllarning serverga joylashtirilishiga yo‘l qo‘ymaydi.
Biroq mazkur zaiflik sababli fayl turini tekshirish mexanizmi yetarli darajada himoyalanmagan.
Asosiy muammo shundaki, server fayl yuklashga ruxsat berilgan formatlar haqidagi ma’lumotni ishonchli ichki sozlamadan olish o‘rniga, foydalanuvchi tomonidan yuborilgan ma’lumotga tayanib qolgan.
Bu esa hujumchiga tekshiruv mexanizmini aldab, aslida yuklanmasligi kerak bo‘lgan fayllarni serverga joylashtirish imkonini berishi mumkin. Zaiflik CVE bazalarida CWE-434 — xavfli turdagi faylni cheklanmagan holda yuklash sifatida tasniflangan.
Oddiy fayl yuklash qanday qilib serverni xavf ostiga qo‘yadi?
Tasavvur qilaylik, internet-do‘kon foydalanuvchiga hujjat yoki boshqa ruxsat etilgan faylni yuklash imkonini beradi.
Normal holatda server:
Fayl → tekshirish → xavfsiz format → saqlash
ketma-ketligi asosida ishlashi kerak.
Ammo zaif plagin sharoitida hujumchi ushbu tekshiruvni chetlab o‘tib, server bajarishi mumkin bo‘lgan faylni joylashtirishga urinishi mumkin.
Agar bunday fayl server tomonidan bajarilsa, u oddiy hujjat bo‘lib qolmaydi. U server uchun buyruqlarni bajarishga xizmat qiluvchi zararli kodga aylanishi mumkin.
Shu orqali hujumchi saytga dastlabki kirish imkoniyatini qo‘lga kiritib, keyingi hujum bosqichlarini amalga oshirishi mumkin.
Hujumchi saytga kirgach nima qilishi mumkin?
Zararli faylni serverga muvaffaqiyatli joylashtirish hujumning yakuni emas, balki aksincha, keyingi bosqichning boshlanishi bo‘lishi mumkin.
Hujumchi qo‘lga kiritgan imkoniyatidan foydalanib:
- serverdagi ma’lumotlarni o‘g‘irlash;
- WordPress administrator hisoblarini yaratish yoki o‘zgartirish;
- sayt tarkibini o‘zgartirish;
- zararli dasturlarni joylashtirish;
- qo‘shimcha orqa eshiklar (backdoor) yaratish;
- saytga keyinchalik qayta kirish imkoniyatini saqlab qolish;
- mijozlar va buyurtmalar haqidagi ma’lumotlarni qo‘lga kiritish;
- internet-do‘konning to‘lov jarayonlarini manipulyatsiya qilish;
- serverdan boshqa hujumlarni amalga oshirish uchun foydalanish
kabi zararli harakatlarni amalga oshirishga urinishi mumkin.
Ayniqsa, elektron tijorat saytlarida bunday buzilish mijozlarning shaxsiy ma’lumotlari, buyurtmalar va moliyaviy jarayonlar xavfsizligiga jiddiy ta’sir ko‘rsatishi mumkin.
Zaiflik faol hujumlarda qo‘llanilmoqda
Bu muammo shunchaki nazariy xavf emas.
Wordfence tomonidan taqdim etilgan ma’lumotlarga ko‘ra, mazkur zaiflikka qarshi 100 mingdan ortiq ekspluatatsiya urinishlari bloklangan. Hujum faolligi bir necha oy davomida kuzatilgan.
Bu esa internetga ochiq WordPress saytlarining avtomatlashtirilgan vositalar yordamida muntazam ravishda tekshirilayotganini ko‘rsatadi.
Shuning uchun sayt egalarining “bizning saytimizga hali hujum bo‘lmadi” degan fikrga tayanishi xavfli. Zaiflik ommaga ma’lum bo‘lgach, hujumchilar avtomatik skanerlash vositalari yordamida zaif saytlarni qisqa vaqt ichida aniqlashi mumkin.
CVE-2026-27540 ma’lumotlar bazalarida ham zaiflikning amalda ekspluatatsiya qilingani qayd etilgan.
Taxminan 6 mingta sayt xavf ostida
Mazkur plagin nisbatan tor doiradagi WooCommerce funksiyasiga xizmat qilsa-da, u minglab WordPress saytlarida ishlatiladi.
2026-yil sentyabr oyidagi xavfsizlik xabarlarida plagin taxminan 6 mingta faol saytda ishlatilayotgani va zaiflikdan faol foydalanishga urinishlar kuzatilayotgani qayd etilgan.
Bu ko‘rsatkichdan qat’i nazar, asosiy xavf zaiflikning o‘zida — hujumni amalga oshirish uchun WordPress foydalanuvchi hisobiga ega bo‘lish talab qilinmaydi.
Qaysi versiyalar xavf ostida?
CVE-2026-27540 quyidagi versiyalarga taalluqli:
- 2.0.3.1 va undan oldingi versiyalar — zaif;
- 2.0.3.2 va undan keyingi versiyalar — tuzatilgan.
Patchstack va boshqa zaiflik bazalari ham aynan 2.0.3.2 yoki undan keyingi versiyaga yangilashni tavsiya qilmoqda.
Shu sababli saytingizda plagin o‘rnatilgan bo‘lsa, avvalo uning amaldagi versiyasini tekshirish zarur.
Faqat plaginni yangilash yetarlimi?
Agar sayt zaif versiyada uzoq vaqt ishlagan bo‘lsa, faqat plaginni yangilash bilan cheklanib qolish to‘g‘ri emas.
Sababi, hujumchi zaiflikdan foydalanib saytga avvalroq kirgan bo‘lishi va keyinchalik foydalanish uchun qo‘shimcha zararli fayl yoki boshqa kirish mexanizmini qoldirgan bo‘lishi mumkin.
Shuning uchun administratorlar yangilashdan tashqari, saytni buzilish alomatlari bo‘yicha ham tekshirishi kerak.
Ayniqsa quyidagilarga e’tibor qaratish lozim:
- yuklamalar katalogidagi noma’lum PHP fayllar;
- yaqinda yaratilgan yoki o‘zgartirilgan fayllar;
- noma’lum administrator hisoblari;
- kutilmagan parol o‘zgarishlari;
- yangi o‘rnatilgan plagin yoki mavzular;
- server jurnallaridagi shubhali POST so‘rovlari;
- WordPress administrator panelidagi noodatiy faollik;
- kutilmagan tashqi ulanishlar;
- saytning to‘lov yoki buyurtma sahifalaridagi o‘zgarishlar.
Agar buzilishdan shubhalanish uchun asos bo‘lsa, zararli fayllarni darhol o‘chirib yuborishdan oldin ularning nusxasini va tegishli jurnallarni saqlab qolish hodisani tekshirish uchun muhim bo‘lishi mumkin.
Administratorlar uchun muhim tavsiyalar
1. Plaginni zudlik bilan yangilang
WooCommerce Wholesale Lead Capture 2.0.3.2 yoki undan keyingi versiyaga yangilang. Bu eng muhim va birinchi navbatda bajarilishi kerak bo‘lgan choradir.
2. Barcha WordPress plaginlarini tekshiring
Faqat ushbu plaginni emas, balki saytda o‘rnatilgan barcha plaginlarning versiyalarini tekshiring. Ishlatilmayotgan plaginlarni o‘chirib tashlash yoki butunlay olib tashlash maqsadga muvofiq.
3. Yuklamalar katalogini tekshiring
Ayniqsa, odatda rasm, hujjat yoki boshqa fayllar saqlanadigan kataloglarda kutilmagan PHP fayllari mavjudligini tekshiring.
4. Administrator hisoblarini nazorat qiling
Noma’lum foydalanuvchilar, kutilmagan administrator hisoblari yoki huquqlari o‘zgartirilgan akkauntlarni aniqlang.
5. Muhim parollarni yangilang
Agar sayt buzilgan bo‘lishi mumkin degan gumon mavjud bo‘lsa, administrator, hosting, FTP/SFTP, ma’lumotlar bazasi va boshqa muhim hisoblarning parollarini yangilash kerak.
6. Server jurnallarini tahlil qiling
Shubhali so‘rovlar, noma’lum IP-manzillar va fayl yuklashga qaratilgan noodatiy urinishlarni tekshiring.
7. Zaxira nusxalarini tekshiring
Saytni tiklash zarur bo‘lsa, faqat ishonchli va hodisadan oldingi toza zaxira nusxasidan foydalaning. Zaxira nusxasining o‘zi ham zararli fayllardan xoli ekaniga ishonch hosil qilish muhim.
Tashkilotlar uchun qo‘shimcha choralar
Internet-do‘konlarni boshqaruvchi tashkilotlar uchun fayl yuklash mexanizmlariga alohida e’tibor qaratish lozim.
Fayl turi va kengaytmasini faqat foydalanuvchi yuborgan ma’lumot asosida aniqlashga yo‘l qo‘ymaslik, server tomonida qat’iy tekshiruvdan foydalanish va yuklangan fayllarni bajarib bo‘lmaydigan alohida muhitda saqlash xavfni kamaytiradi.
Shuningdek, server konfiguratsiyasida foydalanuvchi yuklagan kataloglarda skriptlarning bajarilishini cheklash ham qo‘shimcha himoya qatlamini yaratadi.
Komprometatsiya belgilari
Mazkur hujum bilan bog‘liq tahlillarda quyidagi IoClar keltirilgan:
| Turi | Ko‘rsatkich |
|---|---|
| IP-manzil | 92[.]241[.]13[.]213 |
| IP-manzil | 31[.]59[.]129[.]150 |
| IPv6 | 2a0f[:]85c1[:]840[:]5389[:][:]1 |
| IP-manzil | 92[.]241[.]13[.]140 |
| IP-manzil | 23[.]137[.]105[.]214 |
| IP-manzil | 23[.]180[.]120[.]140 |
| IP-manzil | 104[.]194[.]9[.]138 |
| IP-manzil | 187[.]75[.]114[.]36 |
| IP-manzil | 114[.]10[.]43[.]203 |
| IP-manzil | 37[.]114[.]144[.]209 |
| Fayl nomi | shell.php |
| So‘rov yo‘li | /wp-admin/admin-ajax.php |
| So‘rov parametri | action=wwlc_file_upload_handler |
Eslatma: IP-manzillar xavfsizlik maqsadida [.] ko‘rinishida keltirildi. Ularni faol tarmoqlarda bloklashdan oldin tegishli xavfsizlik vositalari va tahdid razvedkasi manbalarida qo‘shimcha tekshirish tavsiya etiladi.
WooCommerce Wholesale Lead Capture plaginidagi CVE-2026-27540 zaifligi WordPress asosidagi internet-do‘konlar uchun jiddiy xavf tug‘diradi. Muammo foydalanuvchi tomonidan yuklanayotgan fayllarni yetarli darajada tekshirmaslik bilan bog‘liq bo‘lib, hujumchiga login va parolsiz zararli faylni serverga joylashtirish imkonini berishi mumkin.
Zaiflikning CVSS 9.0 — “Critical” darajasida baholangani va amalda ekspluatatsiya qilinayotgani vaziyatni yanada jiddiylashtiradi.
Shu sababli WooCommerce Wholesale Lead Capture 2.0.3.1 yoki undan oldingi versiyalaridan foydalanayotgan sayt administratorlari plaginni imkon qadar tezroq 2.0.3.2 yoki undan keyingi versiyaga yangilashi kerak.
Bundan tashqari, agar sayt ilgari zaif versiyada ishlagan bo‘lsa, serverdagi fayllar, administrator hisoblari va jurnallarni tekshirish ham muhim.
Yodda tuting: WordPress saytida o‘rnatilgan bitta zaif plagin butun internet-do‘kon xavfsizligini xavf ostida qoldirishi mumkin. Plaginlarni muntazam yangilash, keraksiz kengaytmalarni olib tashlash va shubhali faollikni o‘z vaqtida aniqlash — saytni himoya qilishning eng muhim choralaridan biridir.