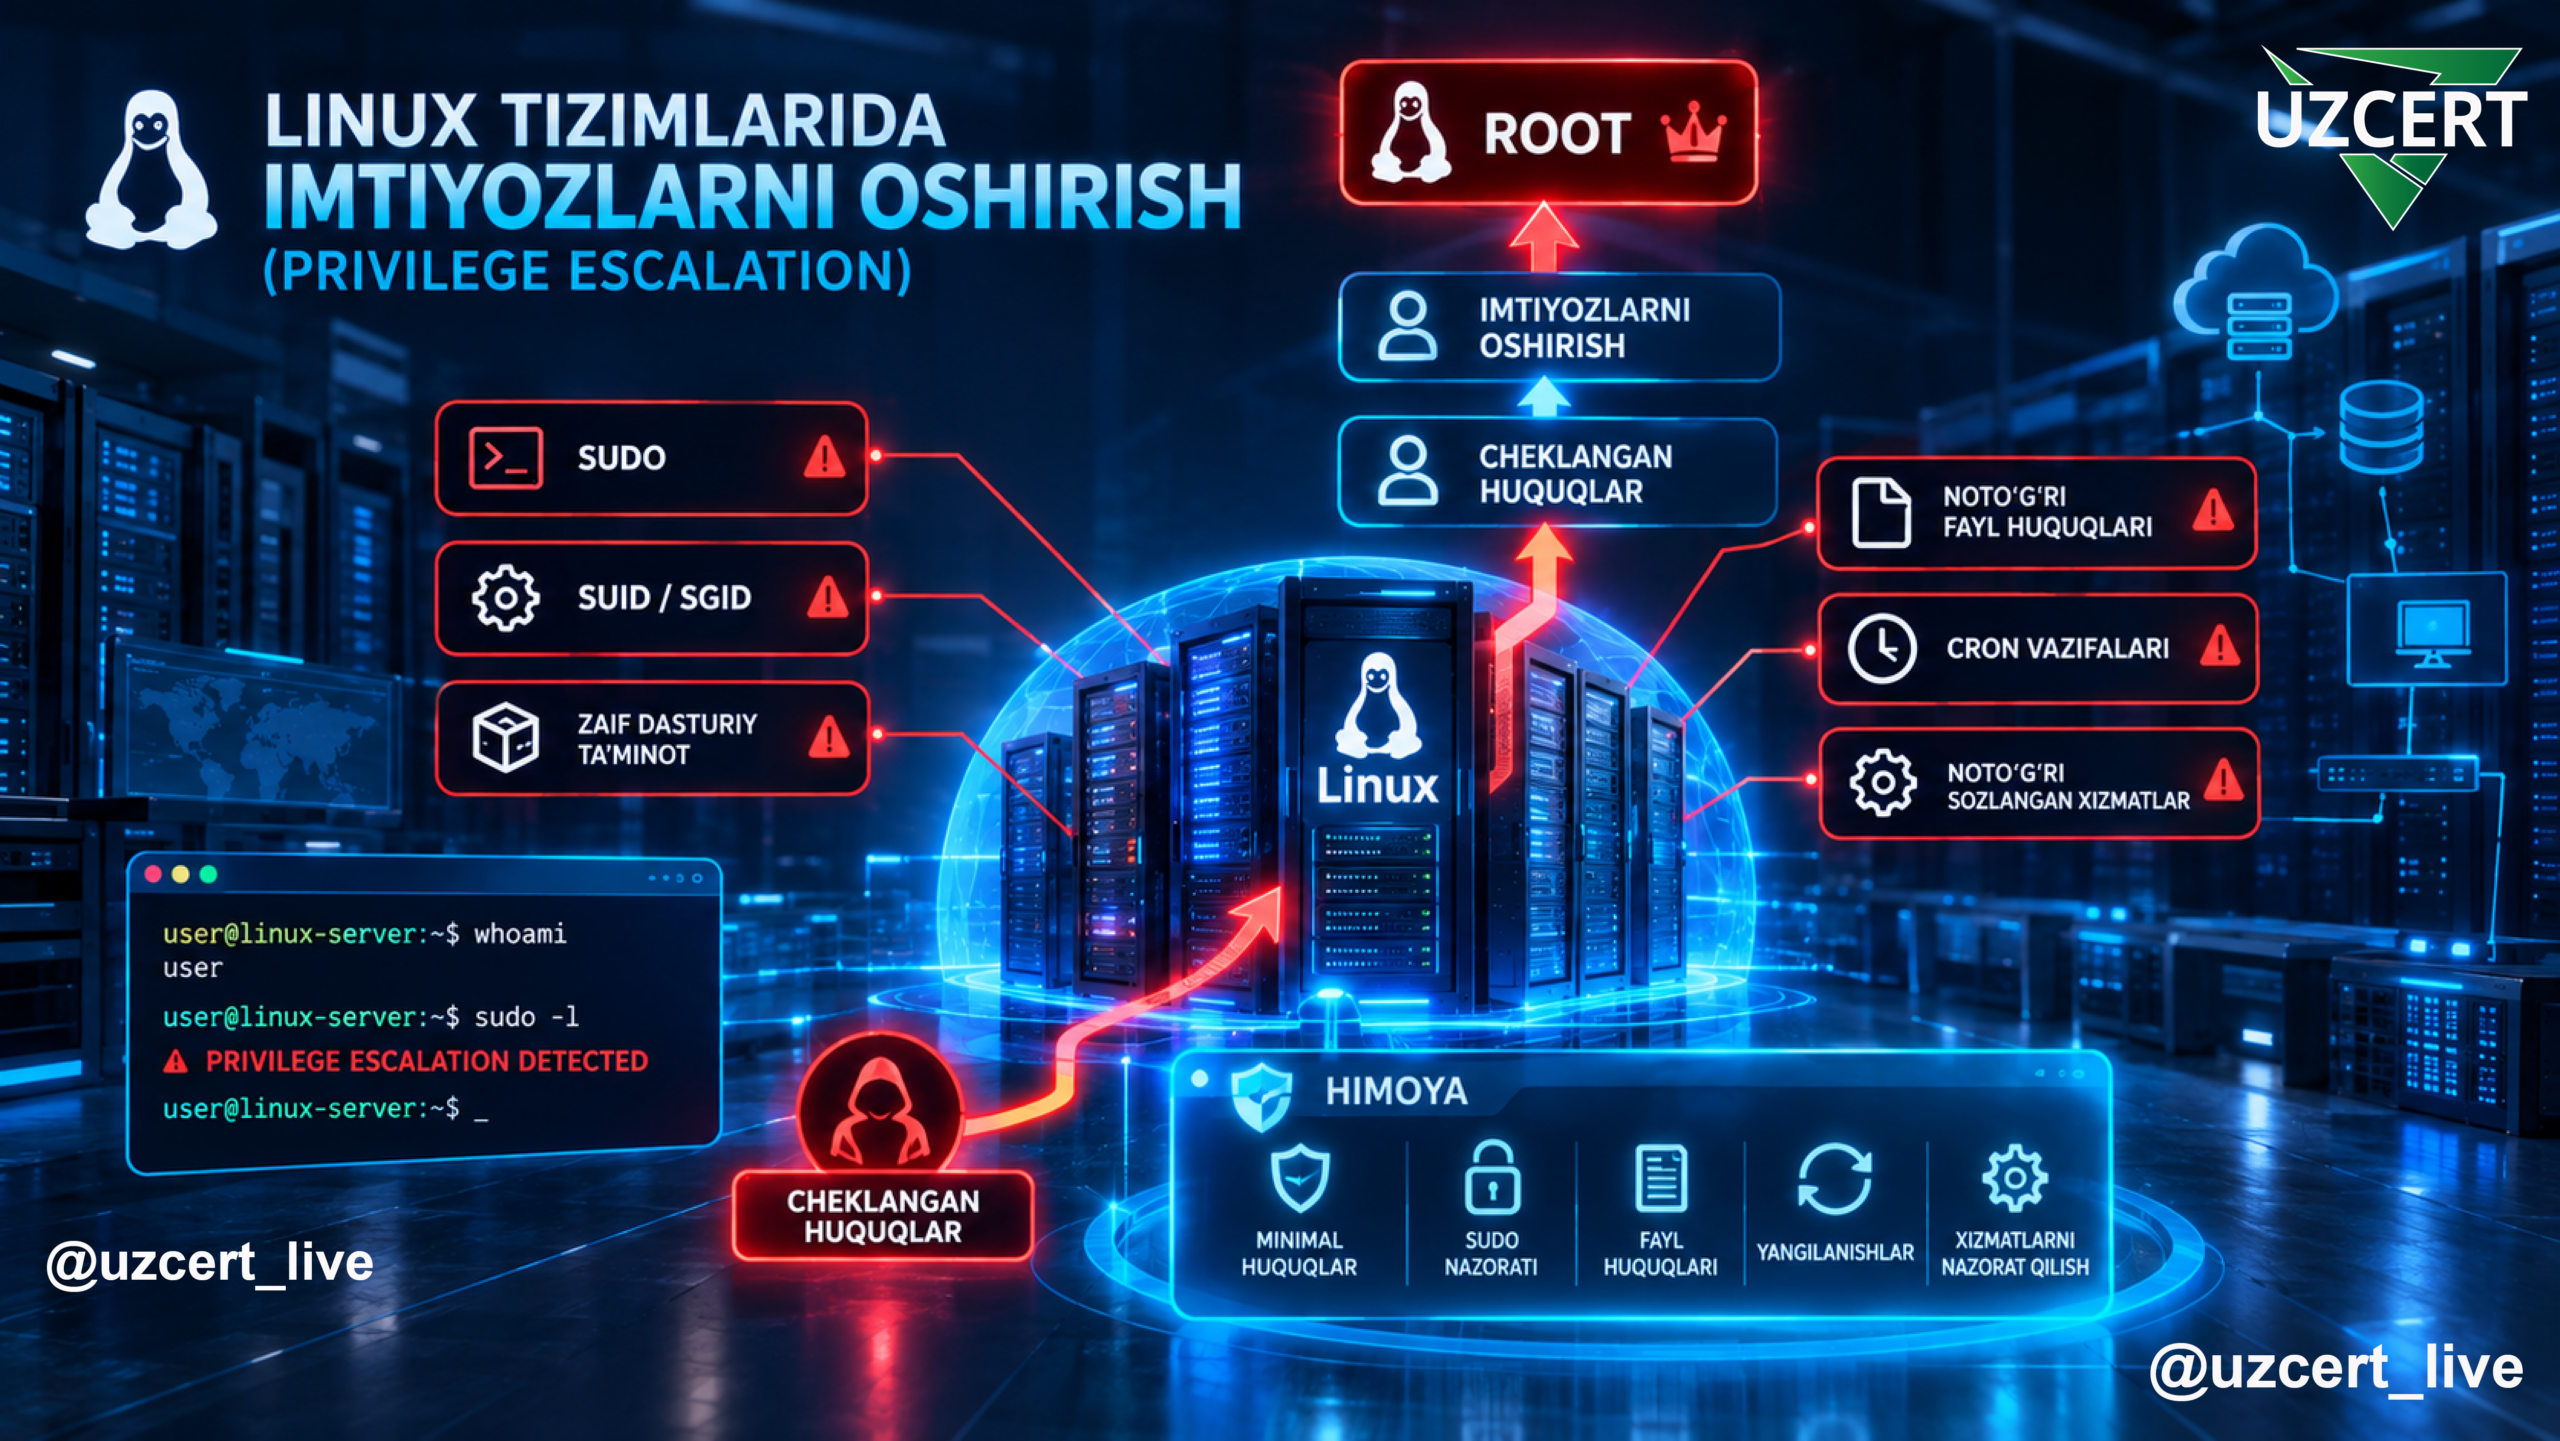
Linux tizimlarida imtiyozlarni oshirish: asosiy usullar, vositalar va himoyalanish choralari!
Linux operatsion tizimlari serverlar, ma’lumotlar bazalari, bulut infratuzilmalari, tarmoq qurilmalari va turli korporativ axborot tizimlarining muhim qismini tashkil etadi. Ushbu tizimlarning xavfsizligi nafaqat tashqi hujumlarning oldini olish, balki tizim ichidagi foydalanuvchilarga berilgan huquqlarni to‘g‘ri boshqarish bilan ham chambarchas bog‘liq.
Kiberhujumchi tizimga oddiy foydalanuvchi, xizmat hisobi yoki cheklangan huquqlarga ega boshqa hisob orqali kirishga muvaffaq bo‘lganidan so‘ng, keyingi maqsadlardan biri ko‘pincha o‘z vakolatlarini kengaytirish bo‘ladi. Ya’ni, dastlabki cheklangan huquqlardan foydalanib, yuqori darajadagi — masalan, root — vakolatlarga ega bo‘lishga harakat qilinadi.
Mazkur jarayon imtiyozlarni oshirish yoki inglizcha atama bilan Privilege Escalation deb ataladi.
MITRE ATT&CK metodologiyasida Privilege Escalation alohida taktika sifatida qayd etilgan bo‘lib, hujumchilar tizimdagi zaifliklar, noto‘g‘ri konfiguratsiyalar va mavjud huquqlarni boshqarish mexanizmlaridan foydalanib, o‘z vakolatlarini oshirishi mumkinligi ko‘rsatilgan.
Linux muhitida bunday holatlar, asosan, sudo sozlamalaridagi xatolar, SUID/SGID huquqlarining noto‘g‘ri qo‘llanilishi, eskirgan yoki zaif dasturiy ta’minot, fayl va kataloglarga ortiqcha yozish huquqining berilishi, cron-vazifalarining noto‘g‘ri sozlanishi hamda serverda ishlayotgan dasturlardagi xavfsizlik kamchiliklari sababli yuzaga kelishi mumkin.
Shu sababli Linux tizimini himoyalashda nafaqat zaifliklarni aniqlash, balki hujumchi tizimga kirgan taqdirda uning keyingi harakatlarini ham cheklash muhim.
Imtiyozlarni oshirish nima?
Imtiyozlarni oshirish — foydalanuvchi yoki jarayonning dastlab berilgan vakolatlaridan yuqoriroq huquqlarga ega bo‘lish jarayonidir.
Linux tizimida oddiy foydalanuvchi odatda tizimning barcha fayllari va konfiguratsiyalarini o‘zgartira olmaydi. root foydalanuvchisi esa deyarli barcha tizim resurslari ustidan nazoratga ega.
Shuning uchun hujumchi oddiy foydalanuvchi darajasidagi kirishni qo‘lga kiritgan bo‘lsa, uning keyingi maqsadi ko‘pincha:
roothuquqlariga ega bo‘lish;- boshqa foydalanuvchilar ma’lumotlariga kirish;
- tizim konfiguratsiyasini o‘zgartirish;
- xavfsizlik mexanizmlarini chetlab o‘tish;
- zararli dastur yoki boshqa komponentni doimiy ravishda ishga tushirish;
- tarmoqdagi boshqa tizimlarga o‘tish;
- maxfiy ma’lumotlarni yig‘ish yoki o‘zgartirish
kabi harakatlarni amalga oshirishdan iborat bo‘ladi.
Shu jihatdan privilege escalation mustaqil hodisa emas, balki ko‘pincha hujumning keyingi bosqichlariga olib boruvchi muhim bo‘g‘in hisoblanadi.
Linuxda imtiyozlarni oshirishning asosiy yo‘nalishlari
Linux tizimida imtiyozlarni oshirishning yagona usuli mavjud emas. Hujumchi tizim konfiguratsiyasi, dasturiy ta’minot, foydalanuvchi huquqlari va operatsion tizim komponentlarini kompleks ravishda tahlil qilishi mumkin.
1. Sudo konfiguratsiyasidagi xatolar
sudo administrator tomonidan ma’lum foydalanuvchilarga yoki guruhlarga yuqori huquqli amallarni bajarish imkonini beruvchi mexanizmdir.
Agar sudoers konfiguratsiyasi haddan tashqari keng vakolat bersa, foydalanuvchi aslida talab qilinmagan huquqlarga ega bo‘lib qolishi mumkin.
Masalan, foydalanuvchiga faqat bitta xizmatni boshqarish vakolati berilishi kerak bo‘lgan holatda unga ushbu xizmat orqali boshqa buyruqlarni ham yuqori huquq bilan bajarish imkoniyati berilsa, bu jiddiy xavf tug‘diradi.
MITRE ATT&CK bunday holatlarni T1548.003 — Sudo and Sudo Caching texnikasi doirasida ko‘rib chiqadi.
Shuning uchun:
sudoerskonfiguratsiyasi muntazam audit qilinishi;- foydalanuvchilarga faqat zarur bo‘lgan buyruqlar uchun huquq berilishi;
- keraksiz
NOPASSWDsozlamalaridan qochish; - administrator huquqlaridan foydalanish holatlari loglarda qayd etilishi;
- vaqtinchalik yuqori huquqlar imkon qadar cheklanishi
lozim.
2. SUID va SGID mexanizmlaridan noto‘g‘ri foydalanish
Linuxdagi SUID va SGID mexanizmlari ayrim dasturlarga fayl egasi yoki guruhining huquqlari bilan bajarilish imkonini beradi.
Bu mexanizmning o‘zi xavfli emas. Aksincha, u ayrim tizim komponentlarining normal ishlashi uchun zarur.
Muammo SUID yoki SGID biti keraksiz dasturga o‘rnatilganda, ayniqsa, u dastur zaif yoki noto‘g‘ri konfiguratsiyalangan bo‘lsa yuzaga keladi.
MITRE ATT&CK ushbu yo‘nalishni T1548.001 — Setuid and Setgid sifatida tasniflaydi va tizimda bunday huquqlarga ega dasturlar sonini imkon qadar kamaytirishni tavsiya qiladi.
Administrator:
- SUID/SGID fayllarning ro‘yxatini inventarizatsiya qilishi;
- nima sababdan ularga ushbu huquq berilganini aniqlashi;
- keraksiz SUID/SGID huquqlarini olib tashlashi;
- foydalanuvchi yozishi mumkin bo‘lgan kataloglarda yuqori huquqli bajariluvchi fayllar mavjud emasligini tekshirishi
kerak.
3. Eskirgan yadro va dasturiy ta’minot
Linux yadrosi yoki tizimda ishlayotgan dasturlarda aniqlangan zaifliklar ham privilege escalation uchun sabab bo‘lishi mumkin.
Ayniqsa, tizimga dastlab cheklangan huquq bilan kirilganidan keyin hujumchi operatsion tizim yadrosi yoki yuqori huquq bilan ishlayotgan xizmatdagi zaiflikdan foydalanishga urinishi mumkin.
Shuning uchun Linux serverlarini muntazam yangilash — imtiyozlarni oshirish xavfini kamaytirishning eng muhim choralaridan biridir.
Bunda faqat operatsion tizimning o‘zi emas, balki:
- web-serverlar;
- ma’lumotlar bazalari;
- SSH;
- konteyner platformalari;
- monitoring vositalari;
- agentlar;
- uchinchi tomon kutubxonalari;
- tizim xizmatlari
ham nazorat qilinishi kerak.
MITRE ATT&CK ham ma’lum zaifliklardan foydalanish ehtimolini kamaytirish uchun dasturiy ta’minotni muntazam yangilashni muhim himoya chorasi sifatida ko‘rsatadi.
4. Fayl va kataloglarga noto‘g‘ri berilgan huquqlar
Linux xavfsizligidagi eng ko‘p uchraydigan muammolardan biri — fayl va kataloglarga ortiqcha yozish yoki o‘qish huquqining berilishidir.
Masalan, yuqori huquq bilan ishlaydigan xizmat foydalanadigan konfiguratsiya fayliga oddiy foydalanuvchi yozish huquqiga ega bo‘lsa, ushbu holat jiddiy xavf tug‘diradi.
Xuddi shuningdek, quyidagi holatlar ham tekshirilishi kerak:
- tizim konfiguratsiya fayllarining ruxsatlari;
- xizmat fayllarining egasi va guruhi;
- foydalanuvchi yozishi mumkin bo‘lgan tizim kataloglari;
- bajariluvchi fayllarning huquqlari;
- zaxira nusxalarining ruxsatlari;
- maxfiy ma’lumot saqlanadigan fayllar;
- skriptlar va avtomatik ishga tushuvchi fayllar.
MITRE ATT&CK muhim fayl va kataloglarga kirishni qat’iy cheklash hamda ularning huquqlari o‘zgarishini nazorat qilishni tavsiya etadi.
5. Cron va boshqa avtomatlashtirilgan vazifalar
Linux tizimlarida cron va boshqa rejalashtirilgan vazifalar avtomatik jarayonlarni ishga tushirish uchun qo‘llanadi.
Agar yuqori huquq bilan bajariladigan skript yoki vazifani oddiy foydalanuvchi o‘zgartira olsa, bu privilege escalation uchun xavfli konfiguratsiyaga aylanishi mumkin.
Shuning uchun administrator:
- cron konfiguratsiyasini;
- systemd timerlarini;
- avtomatik ishga tushuvchi skriptlarni;
- xizmatlarning ishga tushish parametrlarini;
- ushbu fayllarning egaligi va yozish huquqlarini
muntazam tekshirishi kerak.
6. PATH va bajarilish muhitining noto‘g‘ri konfiguratsiyasi
Dasturlar qaysi kataloglardan bajarilishini belgilovchi muhit o‘zgaruvchilari ham xavfsizlik nuqtayi nazaridan muhim.
Agar yuqori huquq bilan ishlaydigan jarayon ishonchsiz yoki oddiy foydalanuvchi tomonidan o‘zgartirilishi mumkin bo‘lgan katalogdan bajariluvchi komponentni chaqirsa, hujumchi ushbu mexanizmdan foydalanishga urinishi mumkin.
Shuning uchun administratorlar yuqori huquqli xizmatlarning bajarilish muhitini alohida tekshirishi va foydalanuvchi tomonidan yozilishi mumkin bo‘lgan kataloglardan foydalanishni cheklashi kerak.
Linux xavfsizlik auditi uchun foydali vositalar
Linux privilege escalation mavzusida turli maqsadlarga xizmat qiluvchi ko‘plab vositalar mavjud. Ularni shartli ravishda ikki guruhga ajratish mumkin:
1. Tizimni inventarizatsiya va audit qilish vositalari.
2. Hujum yoki postekspluatatsiya jarayonida foydalanilishi mumkin bo‘lgan vositalar.
Himoya nuqtayi nazaridan birinchi guruhga alohida e’tibor qaratish maqsadga muvofiq.
PXEnum
PXEnum — Linux tizimi haqida keng qamrovli ma’lumot to‘plashga mo‘ljallangan enumeration skriptlaridan biri.
U tizimning:
- operatsion tizimi;
- foydalanuvchilari;
- tarmoq konfiguratsiyasi;
- ishlayotgan jarayonlari;
- xizmatlari;
- o‘rnatilgan dasturlari;
- fayl va kataloglari;
- ayrim xavfsizlikka aloqador konfiguratsiyalarini
tahlil qilishga yordam beradi.
Bunday vositalarning asosiy qiymati shundaki, administrator tizimda hujumchi ko‘rishi mumkin bo‘lgan ma’lumotlarni oldindan aniqlab, ortiqcha axborotning mavjudligini kamaytirishi mumkin.
MIDA Multitool
MIDA Multitool tizim haqida ma’lumot yig‘ish va postekspluatatsiya jarayonlarida ishlatiladigan funksiyalarni birlashtiruvchi vositalardan biridir.
Uning yondashuvi tizim haqida dastlabki ma’lumotlarni bir joyga to‘plash, foydalanuvchi, jarayonlar, tarmoq va xizmatlar haqida ma’lumot olish hamda potensial xavfsizlik muammolarini aniqlashga qaratilgan.
Himoya mutaxassislari uchun bunday vositalar tizimni hujumchi nuqtayi nazaridan ko‘rib chiqish imkonini beradi.
MimiPenguin
MimiPenguin Linux muhitida hisob ma’lumotlarini aniqlashga qaratilgan vositalardan biri sifatida tanilgan.
Uning ishlash tamoyili sababli ushbu vosita oddiy tizim audit dasturidan ko‘ra ko‘proq postekspluatatsiya va credential-access yo‘nalishiga yaqin turadi.
Shu sababli bunday vositalarning mavjudligi administratorlar uchun muhim signal hisoblanadi: tizimga kirgan hujumchi foydalanuvchi sessiyalari, autentifikatsiya ma’lumotlari yoki boshqa maxfiy ma’lumotlarni izlashga urinishi mumkin.
Himoyalanish uchun:
- autentifikatsiya ma’lumotlarini imkon qadar xotirada saqlash vaqtini kamaytirish;
- keraksiz xizmatlarni o‘chirish;
- foydalanuvchilarning sessiyalarini nazorat qilish;
- tizimga kirishlarni audit qilish;
- endpoint monitoring mexanizmlaridan foydalanish
muhim.
Auto-Root-Exploit va LARE
Auto-Root-Exploit va LARE kabi loyihalar tarixan Linux yadrosi yoki boshqa ma’lum zaifliklardan foydalanib yuqori huquqlarga ega bo‘lish imkoniyatlarini namoyish qilish uchun ishlatilgan.
Bunday vositalar xavfsizlik tadqiqotlari, laboratoriyalar va CTF muhitlarida ta’limiy ahamiyatga ega bo‘lishi mumkin. Biroq ularning asosiy xususiyati — mavjud zaifliklardan foydalanish orqali imtiyozlarni oshirishga urinishidir.
Shu sababli ishlab chiqarish tizimlarida bunday vositalarni qo‘llashdan ko‘ra, avvalo:
- yadro versiyasini aniqlash;
- mavjud xavfsizlik yangilanishlarini tekshirish;
- zaif komponentlarni aniqlash;
- patch management jarayonini yo‘lga qo‘yish;
- ekspluatatsiyaga qarshi monitoringni tashkil etish
maqsadga muvofiq.
Eski maqolalarda ma’lum yadro versiyalariga mos keladigan ekspluatlar ko‘rsatilishi mumkin, biroq bunday ma’lumotlarni bugungi tizimlarga bevosita qo‘llash to‘g‘ri emas: yadro versiyalari, patchlar va ekspluatatsiya shartlari vaqt o‘tishi bilan o‘zgaradi.
Bashark
Bashark — Linux va Unix muhitida postekspluatatsiya faoliyatini avtomatlashtirishga yordam beruvchi vositalardan biri.
U tizim haqida ma’lumot yig‘ish, ichki tarmoqni o‘rganish, konfiguratsiyalarni izlash va boshqa postekspluatatsiya vazifalarini bajarishga yo‘naltirilgan funksiyalarga ega.
Ayniqsa, hujumchi bitta tizimni nazoratga olganidan keyin ichki tarmoqdagi boshqa resurslarni aniqlashga urinishi xavfli.
Shu sababli tashkilotlarda:
- ichki segmentatsiya;
- serverlararo keraksiz ulanishlarni cheklash;
- firewall qoidalari;
- tarmoq monitoringi;
- DNS va trafik monitoringi
to‘g‘ri tashkil etilishi kerak.
LinEnum
LinEnum — Linux tizimini xavfsizlik nuqtayi nazaridan tezkor tekshirish uchun qo‘llanadigan mashhur skriptlardan biridir.
U quyidagi yo‘nalishlarda ma’lumot yig‘ishi mumkin:
- operatsion tizim va yadro haqida ma’lumot;
- foydalanuvchilar va guruhlar;
- sudo huquqlari;
- ishlayotgan xizmatlar;
- jarayonlar;
- cron va boshqa rejalashtirilgan vazifalar;
- fayl va kataloglarning huquqlari;
- zaif konfiguratsiyalar;
- ayrim xavfsizlikka taalluqli sozlamalar.
LinEnumning muhim jihati shundaki, uning asosiy vazifasi tizim haqida ma’lumot yig‘ish va ehtimoliy privilege escalation vektorlarini aniqlashdan iborat.
Shu sababli u himoya auditi jarayonida ham foydali bo‘lishi mumkin.
LinuxPrivChecker
LinuxPrivChecker Python asosida yaratilgan tizim audit vositalaridan biridir.
U tizimning asosiy parametrlarini, foydalanuvchilarni, fayl huquqlarini, xizmatlarni, konfiguratsiyalarni va potensial xavfli sozlamalarni tahlil qilishga yo‘naltirilgan.
Bunday vositalar orqali quyidagi savollarga javob topish mumkin:
Tizimda kimlar mavjud?
Qaysi foydalanuvchilar yuqori huquqlarga ega?
Qaysi fayllar oddiy foydalanuvchi tomonidan o‘zgartirilishi mumkin?
Qaysi xizmatlar yuqori huquq bilan ishlamoqda?
Maxfiy ma’lumotlar noto‘g‘ri joylashtirilganmi?
Tizimda privilege escalation uchun xavfli konfiguratsiyalar mavjudmi?
Bu savollar xavfsizlik auditi uchun juda muhim.
Unix-privesc-check
Unix-privesc-check Unix oilasidagi tizimlarda noto‘g‘ri konfiguratsiyalarni aniqlashga qaratilgan vositalardan biridir.
U, xususan:
- fayl va katalog huquqlari;
- zaif konfiguratsiyalar;
- ayrim xizmatlarning sozlamalari;
- foydalanuvchi huquqlari;
- tarmoq konfiguratsiyasi;
- mahalliy ilovalar xavfsizligi
kabi yo‘nalishlarni tekshirishga yordam beradi.
Uning afzalliklaridan biri — asosiy e’tiborni ekspluatatsiyani amalga oshirishga emas, balki tizimdagi xavfli konfiguratsiyalarni aniqlashga qaratishidir.
Privilege escalationni aniqlash: administrator nimalarga e’tibor berishi kerak?
Linux serverida imtiyozlarning noqonuniy oshirilganini aniqlash uchun faqat antivirus yoki bitta xavfsizlik vositasiga tayanish yetarli emas.
Kompleks monitoring tizimi quyidagi holatlarni kuzatishi kerak:
1. G‘ayrioddiy sudo faoliyati
Oddiy foydalanuvchi tomonidan odatdagidan farqli va yuqori xavfli sudo operatsiyalarining bajarilishi tekshirilishi kerak.
2. SUID/SGID huquqlarining o‘zgarishi
Tizimdagi bajariluvchi faylga kutilmaganda SUID yoki SGID huquqi berilishi xavfsizlik hodisasi sifatida ko‘rib chiqilishi mumkin.
MITRE ATT&CK bunday o‘zgarishlarni privilege escalation bilan bog‘liq muhim indikatorlardan biri sifatida ko‘rsatadi.
3. UID va EUID o‘rtasidagi g‘ayrioddiy farqlar
Jarayonning real foydalanuvchisi va samarali foydalanuvchi identifikatori o‘rtasidagi noodatiy farqlar privilege escalation faoliyatini aniqlashda foydali signal bo‘lishi mumkin.
4. Tizim konfiguratsiyasidagi o‘zgarishlar
Quyidagi fayl va kataloglarda kutilmagan o‘zgarishlar alohida nazorat qilinishi kerak:
/etc/;- autentifikatsiya konfiguratsiyalari;
- sudo konfiguratsiyasi;
- xizmatlar konfiguratsiyasi;
- cron va systemd konfiguratsiyalari;
- foydalanuvchi profillari;
- SSH bilan bog‘liq sozlamalar.
5. Kutilmagan yuqori huquqli jarayonlar
Oddiy foydalanuvchi tomonidan boshlangan, biroq keyinchalik yuqori huquqlar bilan ishlayotgan noodatiy jarayonlar tekshirilishi lozim.
Linux tizimlarini privilege escalationdan himoyalash
Eng kam imtiyoz prinsipi
Eng samarali yondashuvlardan biri — Least Privilege, ya’ni foydalanuvchiga faqat o‘z vazifasini bajarishi uchun zarur bo‘lgan huquqlarni berish.
Oddiy foydalanuvchini administrator guruhlariga asossiz qo‘shish, barcha buyruqlarni sudo orqali bajarishga ruxsat berish yoki xizmat hisoblariga ortiqcha huquq berish xavfni oshiradi.
Sudo huquqlarini muntazam audit qilish
sudoers konfiguratsiyasi muntazam ko‘rib chiqilishi kerak.
Ayniqsa:
- kimga administrator huquqi berilgan;
- qaysi buyruqlarni bajarishga ruxsat berilgan;
- parol talab qilinadimi;
- huquq vaqtinchalikmi yoki doimiymi;
- berilgan huquq amalda hali ham zarurmi
kabi savollarga javob topilishi kerak.
MITRE ATT&CK ham sudoers konfiguratsiyasini qat’iy cheklash va yuqori huquqli jarayonlarni ishga tushirish imkoniyatlarini minimallashtirishni tavsiya qiladi.
SUID va SGID fayllarni nazorat qilish
Tizim administratorlari SUID/SGID bitlariga ega fayllarning doimiy inventarizatsiyasini yuritishi kerak.
Yangi paydo bo‘lgan yoki o‘zgartirilgan SUID/SGID fayllar alohida tekshirilishi lozim.
Ayniqsa, foydalanuvchi tomonidan yozilishi mumkin bo‘lgan joylarda joylashgan va yuqori huquqlar bilan ishlaydigan dasturlar xavfli hisoblanadi.
Fayl va katalog huquqlarini to‘g‘ri tashkil etish
Maxfiy fayllar oddiy foydalanuvchilar tomonidan o‘qilmasligi yoki o‘zgartirilmasligi kerak.
Shuningdek:
- tizim kataloglariga yozish huquqi;
- xizmat fayllarining egaligi;
- konfiguratsiya fayllari;
- zaxira nusxalari;
- skriptlar;
- bajariluvchi fayllar
muntazam tekshirilishi zarur.
Fayl yaxlitligini monitoring qilish vositalari ham muhim rol o‘ynaydi. MITRE ATT&CK kritik fayllar va huquqlar o‘zgarishini audit qilish hamda File Integrity Monitoring mexanizmlaridan foydalanishni tavsiya etadi.
Operatsion tizim va dasturlarni yangilash
Privilege escalationning ko‘plab holatlari eskirgan dasturiy ta’minot yoki ma’lum zaifliklar bilan bog‘liq bo‘lishi mumkin.
Shu sababli tashkilotlarda:
inventarizatsiya → zaiflikni aniqlash → xavfni baholash → patch o‘rnatish → qayta tekshirish
ketma-ketligi asosida patch management jarayoni yo‘lga qo‘yilishi kerak.
Bunda faqat “yangilanish mavjud” degan xulosaga kelish yetarli emas. Muhim serverlar uchun yangilanishdan keyingi holat ham qayta nazorat qilinishi kerak.
Loglash va monitoring
Privilege escalationga qarshi kurashda loglar alohida ahamiyatga ega.
Quyidagi hodisalarni markazlashgan tarzda yig‘ish foydali:
- sudo faoliyati;
- autentifikatsiya;
- foydalanuvchi va guruh o‘zgarishlari;
- fayl huquqlarining o‘zgarishi;
- SUID/SGID o‘zgarishlari;
- yangi xizmatlarning yaratilishi;
- cron yoki systemd vazifalarining o‘zgarishi;
- yuqori huquqli jarayonlarning ishga tushirilishi;
- SSH orqali ulanishlar;
- xavfsizlik siyosatining o‘zgarishi.
Bunday ma’lumotlar SIEM, EDR/XDR va boshqa monitoring tizimlariga uzatilsa, privilege escalationga oid shubhali faoliyatni korrelyatsiya qilish imkoniyati oshadi.
CIS Benchmark va xavfsizlik standartlari
Linux serverlarini mustahkamlashda faqat alohida skriptlar bilan cheklanib qolmaslik kerak.
Tizim konfiguratsiyasini standartlashtirish uchun CIS Benchmarks kabi tavsiyalardan foydalanish mumkin. CIS hozirgi Linux distributivlari, jumladan Ubuntu va Debian uchun tegishli xavfsizlik benchmarklarini taqdim etadi.
Bunday benchmarklar yordamida:
- autentifikatsiya;
- fayl tizimi;
- tarmoq xizmatlari;
- logging;
- SSH;
- foydalanuvchi huquqlari;
- kernel parametrlari;
- xizmatlar
kabi ko‘plab xavfsizlik sozlamalarini yagona talablar asosida baholash mumkin.
Pentest va himoya o‘rtasidagi muhim farq
Privilege escalation vositalarini o‘rganishda eng muhim jihatlardan biri — ularning ikki xil maqsadda ishlatilishi mumkinligini tushunishdir.
Pentester uchun savol:
“Agar tizimga oddiy foydalanuvchi sifatida kirish imkoni paydo bo‘lsa, huquqlarni qanchalik oshirish mumkin?”
Administrator va SOC mutaxassisi uchun esa savol:
“Bunday imkoniyat mavjud bo‘lishiga nima sabab bo‘ldi va uni qanday qilib bartaraf etish mumkin?”
Shuning uchun xavfsizlik auditi faqat ekspluatatsiya qilish bilan tugamasligi kerak. Har bir aniqlangan muammo bo‘yicha uning sababi, ta’siri va bartaraf etish chorasi ham belgilanadi.
Amaliy xavfsizlik auditi uchun tavsiya etiladigan yondashuv
Linux serverini privilege escalation nuqtayi nazaridan tekshirishda quyidagi ketma-ketlik samarali bo‘lishi mumkin:
1-bosqich. Aktivlarni aniqlash
Serverning:
- operatsion tizimi;
- yadro versiyasi;
- o‘rnatilgan paketlari;
- ishlayotgan xizmatlari;
- foydalanuvchilari
aniqlanadi.
2-bosqich. Huquqlarni tekshirish
Foydalanuvchilar, guruhlar, sudo huquqlari va xizmat hisoblari ko‘rib chiqiladi.
3-bosqich. Fayl tizimini audit qilish
Muhim fayl va kataloglarning egaligi hamda ruxsatlari tekshiriladi.
4-bosqich. SUID/SGID va boshqa maxsus huquqlarni tekshirish
Keraksiz yoki izohlanmagan maxsus huquqlarga ega fayllar aniqlanadi.
5-bosqich. Avtomatik ishga tushuvchi komponentlarni tekshirish
Cron, systemd timer, startup skriptlar va boshqa avtomatlashtirilgan mexanizmlar ko‘rib chiqiladi.
6-bosqich. Zaifliklarni baholash
Operatsion tizim va dasturiy ta’minotning yangilanganlik holati tekshiriladi.
7-bosqich. Monitoringni tekshirish
Sudo, autentifikatsiya, fayl huquqlari va yuqori huquqli jarayonlar bo‘yicha loglar mavjudligi baholanadi.
8-bosqich. Aniqlangan kamchiliklarni bartaraf etish
Har bir muammo uchun:
- xavf darajasi;
- ta’sir doirasi;
- bartaraf etish chorasi;
- mas’ul shaxs;
- bajarish muddati
belgilanadi.
9-bosqich. Qayta audit
Kamchilik bartaraf etilgach, dastlabki muammo haqiqatan ham yo‘q qilinganini qayta tekshirish kerak.
Linux tizimida root huquqiga ega bo‘lish har doim ham murakkab ekspluatatsiya natijasi bo‘lavermaydi. Ba’zan bitta noto‘g‘ri sudo qoidasi, ortiqcha SUID huquqi, yozish imkoniyati berilgan konfiguratsiya fayli, eskirgan dasturiy ta’minot yoki noto‘g‘ri sozlangan avtomatik vazifa hujumchiga yetarli imkoniyat yaratishi mumkin.
Shuning uchun Linux xavfsizligini faqat tashqi tarmoqdan himoyalash bilan cheklab bo‘lmaydi. Tizimga cheklangan huquq bilan kirish sodir bo‘lgan taqdirda ham hujumchining keyingi harakatlarini cheklash — zamonaviy xavfsizlik arxitekturasining muhim qismidir.
Privilege escalationni o‘rganishning eng to‘g‘ri yondashuvi — hujumchining usullarini bilish bilan birga, ushbu usullar qanday sharoitda ishlashini va ularning oldini qanday olish mumkinligini tushunishdir.
PXEnum, LinEnum, LinuxPrivChecker va Unix-privesc-check kabi auditga yo‘naltirilgan vositalar tizim konfiguratsiyasini baholashda yordam berishi mumkin. Auto-Root-Exploit, LARE, Bashark yoki credential-access yo‘nalishidagi vositalar esa xavfsizlik tadqiqotlari va nazorat ostidagi laboratoriya muhitida o‘rganilishi kerak.
Eng muhimi, bunday vositalardan foydalanishdan maqsad shunchaki “root bo‘lish” emas, balki tizimda root darajasidagi vakolatga olib kelishi mumkin bo‘lgan zaiflikni aniqlash, uning xavfini baholash va bartaraf etish bo‘lishi kerak.
Bugungi kunda privilege escalationga qarshi samarali himoya bir nechta qatlamdan tashkil topadi: eng kam imtiyoz prinsipi, qat’iy sudo siyosati, SUID/SGID nazorati, to‘g‘ri fayl ruxsatlari, muntazam patch management, markazlashgan loglash, fayl yaxlitligini monitoring qilish, endpoint nazorati va muntazam xavfsizlik auditi.
Shunday qilib, Linux serverining xavfsizligi faqat uning tashqi tomondan hujumga bardoshliligi bilan emas, balki hujumchi tizim ichiga kirganidan keyin qanchalik uzoqqa bora olishi bilan ham o‘lchanadi.