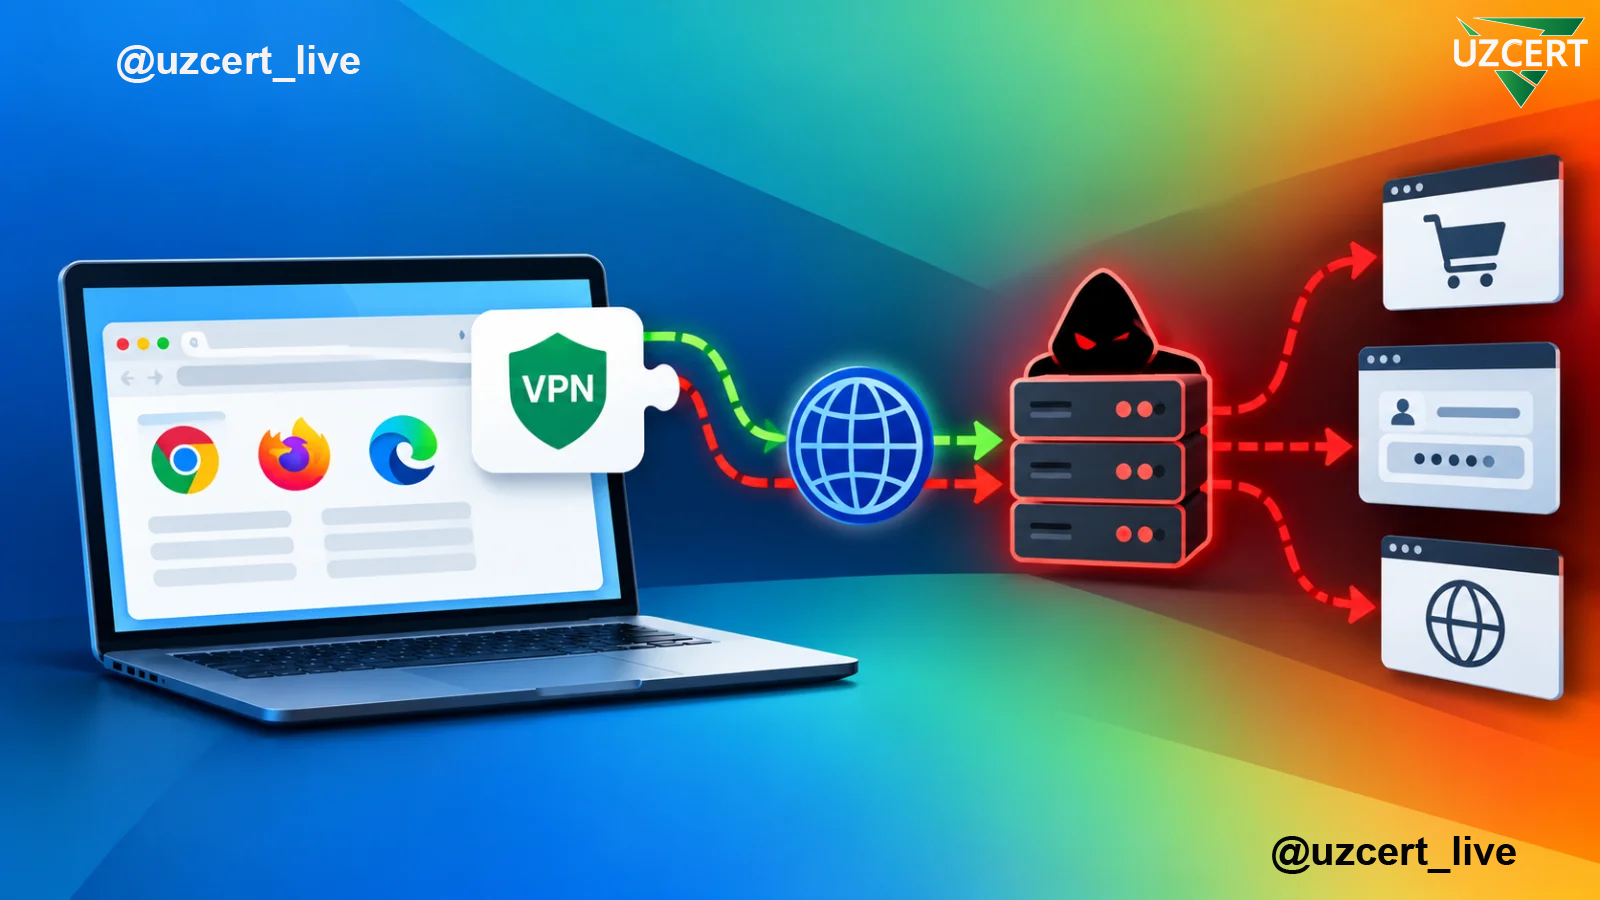
DIQQAT! Soxta VPN vositalari brauzer trafigini yashirin proksi serverlar orqali yo‘naltirmoqda!
Google Chrome brauzeri uchun VPN sifatida taqdim etilgan 31 ta shubhali VPN vositasi aniqlangan. Ushbu VPN vositalar foydalanuvchilarning internetdagi faoliyatini yashirin ravishda noma’lum proksi serverlar orqali yo‘naltirishi mumkin.
2026-yil 19-sentabrda e’lon qilingan ma’lumotlarga ko‘ra, ushbu VPN vositalar jami qariyb 356 ming marta o‘rnatilgan. Ularning ayrimlari RuTracker, YouTube, Telegram, Instagram, ChatGPT, Claude, Netflix, Gemini, Discord, Spotify va LinkedIn kabi mashhur xizmatlardan foydalanish yoki cheklangan resurslarga kirish imkonini beruvchi “VPN” vositalari sifatida taqdim etilgan.
Mutaxassislar aniqlashicha, foydalanuvchilar ushbu VPN vositalarni oddiy VPN vositasi sifatida qabul qilgan bo‘lsada, ular brauzerning proksi sozlamalarini o‘zgartirib, internet trafigini noma’lum serverlar orqali o‘tkazish imkoniyatiga ega bo‘lgan.
Eng ko‘p o‘rnatilgan kengaytmalardan biri RuTracker VPN bo‘lib, uning o‘rnatilishlar soni taxminan 200 mingga yetgan.
Soxta VPN qanday ishlaydi?
Oddiy VPN xizmatining asosiy vazifalaridan biri foydalanuvchi qurilmasi bilan internetdagi resurs o‘rtasidagi ulanishni VPN serveri orqali yo‘naltirishdir. Shu sababli VPN dasturi yoki kengaytmasini o‘rnatishda unga berilayotgan ruxsatlarga alohida e’tibor qaratish muhim.
Aniqlangan shubhali kengaytmalar esa Chrome brauzerining proksi sozlamalarini boshqarish imkonini beruvchi proxy ruxsatidan foydalangan.
Chrome hujjatlariga ko‘ra, ushbu ruxsat kengaytmaga brauzerning proksi konfiguratsiyasini boshqarish imkonini beradi. Masalan, trafikni ma’lum proksi server orqali yo‘naltirish yoki PAC (Proxy Auto-Configuration) skripti yordamida qaysi ulanish proksi orqali, qaysi biri esa to‘g‘ridan-to‘g‘ri amalga oshirilishini belgilash mumkin.
Mazkur holatda esa bu imkoniyat foydalanuvchi uchun yetarlicha shaffof bo‘lmagan tarzda ishlatilgan.
Hujum mexanizmini soddalashtirib quyidagicha tasavvur qilish mumkin:
Foydalanuvchi → Chrome → soxta VPN kengaytmasi → noma’lum proksi server → internetdagi sayt
Foydalanuvchi qaysi saytga kirayotganidan qat’i nazar, kengaytma ayrim yoki barcha ulanishlarni o‘ziga kerakli proksi server orqali o‘tkazishi mumkin.
Eng xavfli jihat — proksi serverlar ro‘yxati keyinchalik o‘zgartirilishi mumkin
Mazkur kampaniyaning xavfli jihatlaridan biri shundaki, proksi serverlarning manzillari kengaytmaning o‘zida doimiy ravishda saqlanmagan.
Buning o‘rniga konfiguratsiya ma’lumotlari tashqi manbalardan yuklab olingan.
Tadqiqotchilar konfiguratsiya bilan bog‘liq ma’lumotlarning GitHub Pages, Blogspot, Google hujjati va Telegram kanali kabi turli manbalarda joylashtirilganini aniqlagan.
Bu hujumchilar uchun katta qulaylik yaratadi. Chunki kengaytmani qayta yangilamasdan turib, keyinchalik:
- qaysi saytlar proksi orqali ochilishini;
- qaysi proksi serverlardan foydalanilishini;
- trafik qaysi infratuzilmaga yo‘naltirilishini
o‘zgartirish imkoniyati paydo bo‘ladi.
Ya’ni foydalanuvchi bir marta kengaytmani o‘rnatganidan keyin uning ishlash mexanizmi keyinchalik masofadan turib o‘zgartirilishi mumkin.
PAC skripti nima va nima uchun xavfli?
PAC (Proxy Auto-Configuration) — brauzerga ma’lum bir internet manziliga murojaat qilganda ulanishni qaysi proksi orqali amalga oshirish yoki to‘g‘ridan-to‘g‘ri ulanish kerakligini belgilab beruvchi konfiguratsiya skriptidir.
Chrome rasmiy hujjatlarida pac_script rejimi proksi konfiguratsiyasini PAC skripti orqali belgilashini ko‘rsatadi.
Shuning uchun foydalanuvchi oddiygina “VPN kengaytmasi” deb o‘ylagan vosita amalda brauzerning tarmoq ulanishlariga ta’sir qilishi mumkin.
Ayniqsa, kengaytma barcha URL manzillariga kirish huquqini talab qilsa va bir vaqtning o‘zida proksi sozlamalarini boshqarsa, unga juda ehtiyotkorlik bilan yondashish kerak.
“Total VPN” varianti yanada kengroq trafikni yo‘naltirgan
Aniqlangan kengaytmalar orasida “Total VPN” deb nomlangan variant alohida xavf tug‘dirgani qayd etilgan.
Boshqa kengaytmalar ma’lum xizmatlar yoki saytlar bilan bog‘liq trafikni proksi orqali yo‘naltirishga mo‘ljallangan bo‘lsa, ushbu variant brauzerning barcha trafikini proksi orqali o‘tkazishga qodir bo‘lgan.
Bu esa xavfni sezilarli darajada oshiradi.
Chunki foydalanuvchi faqat bitta xizmatga kirayotganda emas, balki:
- elektron pochta;
- ijtimoiy tarmoqlar;
- messenjerlarning veb-versiyalari;
- ishchi platformalar;
- bulutli xizmatlar;
- boshqa shaxsiy va korporativ resurslar
bilan ishlayotganda ham trafik noma’lum infratuzilma orqali o‘tishi mumkin.
HTTPS foydalanuvchini to‘liq himoya qiladimi?
Bu yerda muhim bir jihatni tushunish kerak.
Proksi server orqali trafikning o‘tishi HTTPS shifrlashini avtomatik ravishda bekor qilmaydi. HTTPS mavjud bo‘lsa, veb-sahifaning mazmuni odatda shifrlangan holda qoladi.
Biroq noma’lum proksi operatori:
- foydalanuvchi qaysi serverlarga ulanayotganini;
- ulanish vaqti va hajmini;
- ayrim texnik ulanish ma’lumotlarini
kuzatishi mumkin.
Oddiy HTTP ulanishlarida esa ma’lumotlarni ko‘rish yoki o‘zgartirish xavfi yanada yuqori.
Shuningdek, noma’lum proksi infratuzilmasidan foydalanish foydalanuvchini yo‘naltirish, bloklash yoki qo‘shimcha zararli faoliyatga jalb qilish kabi xavflarga duchor qilishi mumkin.
Shu sababli “HTTPS bor ekan, xavf yo‘q” degan yondashuv to‘g‘ri emas.
Kengaytmalar qanday yashirilgan?
Tadqiqotchilar kengaytmalar tarkibidagi ayrim konfiguratsiya ma’lumotlari Base64 va Caesar shift kabi oddiy kodlash/yashirish usullari yordamida berkitilganini aniqlagan.
Bu kuchli shifrlash emas. Bunday usullar asosan ma’lumotlarni oddiy tekshiruvdan yashirish yoki kodni tahlil qilishni biroz murakkablashtirish uchun ishlatiladi.
Dekodlangan ma’lumotlarda proksi serverlarga ulanish uchun umumiy autentifikatsiya ma’lumotlari va xizmatdan foydalanish muddatlariga oid ma’lumotlar aniqlangan.
Shuningdek, tadqiqotda proksi xizmatining pullik VIP varianti mavjudligi ham qayd etilgan.
Bu holat mazkur infratuzilma shunchaki tasodifiy zararli kod emas, balki foydalanuvchilar trafikini boshqarish va proksi xizmatidan foydalanishni tijoratlashtirishga yo‘naltirilgan tizim bo‘lishi mumkinligini ko‘rsatadi.
Chrome kengaytmasiga berilgan ruxsatlar nega muhim?
Chrome kengaytmalari turli vazifalarni bajarish uchun maxsus ruxsatlardan foydalanadi. Masalan, proxy ruxsati brauzerning proksi sozlamalarini boshqarish imkonini beradi. webRequest esa kengaytmaga tegishli ruxsatlar doirasida tarmoq so‘rovlarini kuzatish va ayrim hollarda ularni o‘zgartirish yoki to‘sish imkonini beradi.
Shuning uchun kengaytma o‘rnatishda faqat uning nomi yoki foydalanuvchilar soniga qarab xulosa qilish xavfli.
Masalan:
“VPN” deb nomlangan kengaytma nega barcha saytlar va brauzer proksi sozlamalariga kirish huquqini talab qilmoqda?
degan savolni berish kerak.
Kengaytmaning asosiy vazifasi bilan unga berilgan ruxsatlar o‘rtasida nomutanosiblik bo‘lsa, bu jiddiy ogohlantiruvchi belgi hisoblanadi.
Foydalanuvchilar nima qilishi kerak?
Agar foydalanuvchi yuqoridagi kabi shubhali VPN kengaytmalaridan birini o‘rnatgan bo‘lsa, quyidagi choralarni ko‘rishi tavsiya etiladi.
1. Shubhali kengaytmani darhol o‘chiring
Chrome brauzeridagi kengaytmalar ro‘yxatini tekshiring va foydalanilmayotgan yoki ishonchsiz manbadan o‘rnatilgan VPN kengaytmalarini olib tashlang.
2. Brauzer proksi sozlamalarini tekshiring
Kengaytma o‘chirilganidan keyin ham brauzer yoki operatsion tizimda noma’lum proksi sozlamalari qolmaganini tekshirish kerak.
3. Muhim akkauntlar parollarini yangilang
Agar shubhali kengaytma o‘rnatilgan paytda elektron pochta, ijtimoiy tarmoq, bank, korporativ yoki boshqa muhim akkauntlardan foydalanilgan bo‘lsa, ehtiyot chorasi sifatida parollarni yangilash tavsiya etiladi.
4. Faol sessiyalarni tekshiring
Muhim xizmatlarda ochiq sessiyalarni ko‘rib chiqing va noma’lum qurilmalar yoki sessiyalarni yakunlang.
5. Ikki bosqichli autentifikatsiyani yoqing
Muhim akkauntlarda 2FA/MFA yoqilishi akkauntga faqat parol orqali kirib olish xavfini kamaytiradi.
6. Brauzer kengaytmalarini muntazam tekshiring
Kompyuterda uzoq vaqt oldin o‘rnatilgan va hozir foydalanilmayotgan kengaytmalarni ham qayta ko‘rib chiqish maqsadga muvofiq.
Tashkilotlar uchun tavsiyalar
Tashkilotlarda brauzer kengaytmalari alohida nazorat ostida bo‘lishi kerak. Ayniqsa, xodimlar ishchi kompyuterlariga istalgan Chrome kengaytmasini mustaqil ravishda o‘rnatishi mumkin bo‘lsa, bu qo‘shimcha xavf tug‘diradi.
IT va kiberxavfsizlik bo‘limlari:
- tasdiqlanmagan Chrome kengaytmalarini o‘rnatishni cheklashi;
- ruxsatlari yuqori bo‘lgan kengaytmalarni inventarizatsiya qilishi;
proxy,webRequestva barcha URL manzillariga kirish kabi ruxsatlarni alohida nazorat qilishi;- boshqariladigan qurilmalarda kengaytma siyosatlarini qo‘llashi;
- shubhali tashqi domenlarga chiqayotgan trafikni monitoring qilishi;
- DNS, proxy, firewall, EDR/XDR va SIEM tizimlarida tegishli indikatorlarni tekshirishi;
- foydalanuvchilar tomonidan o‘rnatilgan kengaytmalarni muntazam audit qilishi
lozim.
Chrome’ning rasmiy hujjatlarida ham kengaytmalarga faqat zarur bo‘lgan ruxsatlarni berish va imkon qadar ortiqcha huquqlardan foydalanmaslik xavfsizlik nuqtayi nazaridan ma’qul ekani ko‘rsatilgan.
Aniqlangan texnik indikatorlar
Tadqiqotda mazkur infratuzilma bilan bog‘liq quyidagi manbalar qayd etilgan:
s-extension.github.iodtxtension.blogspot.comt.me/liserversapi.hhos.rumainapi
Shuningdek, ayrim kengaytmalarning arxivlangan CRX fayllari bo‘yicha SHA-256 xeshlar ham aniqlangan.
Tashkilotlarning kiberxavfsizlik bo‘limlariga ushbu indikatorlarni SIEM, EDR/XDR, DNS, proxy va tarmoq monitoring vositalarida tekshirish tavsiya etiladi.
Bunda indikatorlarning o‘zi yakka holda qurilma zararlanganini isbotlamasligini, balki qo‘shimcha tekshiruv uchun asos bo‘lishini hisobga olish kerak.
Mazkur holat oddiy ko‘rinadigan brauzer kengaytmasi foydalanuvchining internetdagi faoliyatiga qanchalik katta ta’sir ko‘rsatishi mumkinligini yana bir bor ko‘rsatmoqda.
Foydalanuvchi “VPN” deb nomlangan kengaytmani o‘rnatganida, u nafaqat bloklangan saytga kirish vositasini, balki brauzerning tarmoq sozlamalarini boshqarish imkoniyatiga ega bo‘lgan uchinchi tomon dasturini ham o‘rnatayotgan bo‘lishi mumkin.
Ayniqsa, kengaytma barcha URL manzillariga kirish huquqini, proksi sozlamalarini boshqarish imkoniyatini talab qilsa va proksi serverlar ro‘yxatini tashqi manbadan yuklab olsa, bunday vositaga nisbatan juda ehtiyotkor bo‘lish kerak.
Eng muhim qoida: VPN kengaytmasini faqat nomi, reytingi yoki o‘rnatilishlar soniga qarab ishonchli deb hisoblamang. Kengaytma kim tomonidan ishlab chiqilgani, qanday ruxsatlarni talab qilayotgani va trafikni qayerga yo‘naltirayotgani ham tekshirilishi kerak.
Shuningdek, VPN xizmatidan foydalanish zarur bo‘lsa, noma’lum brauzer kengaytmalaridan ko‘ra ishonchli va rasmiy provayderning tasdiqlangan ilovasidan foydalanish maqsadga muvofiq.