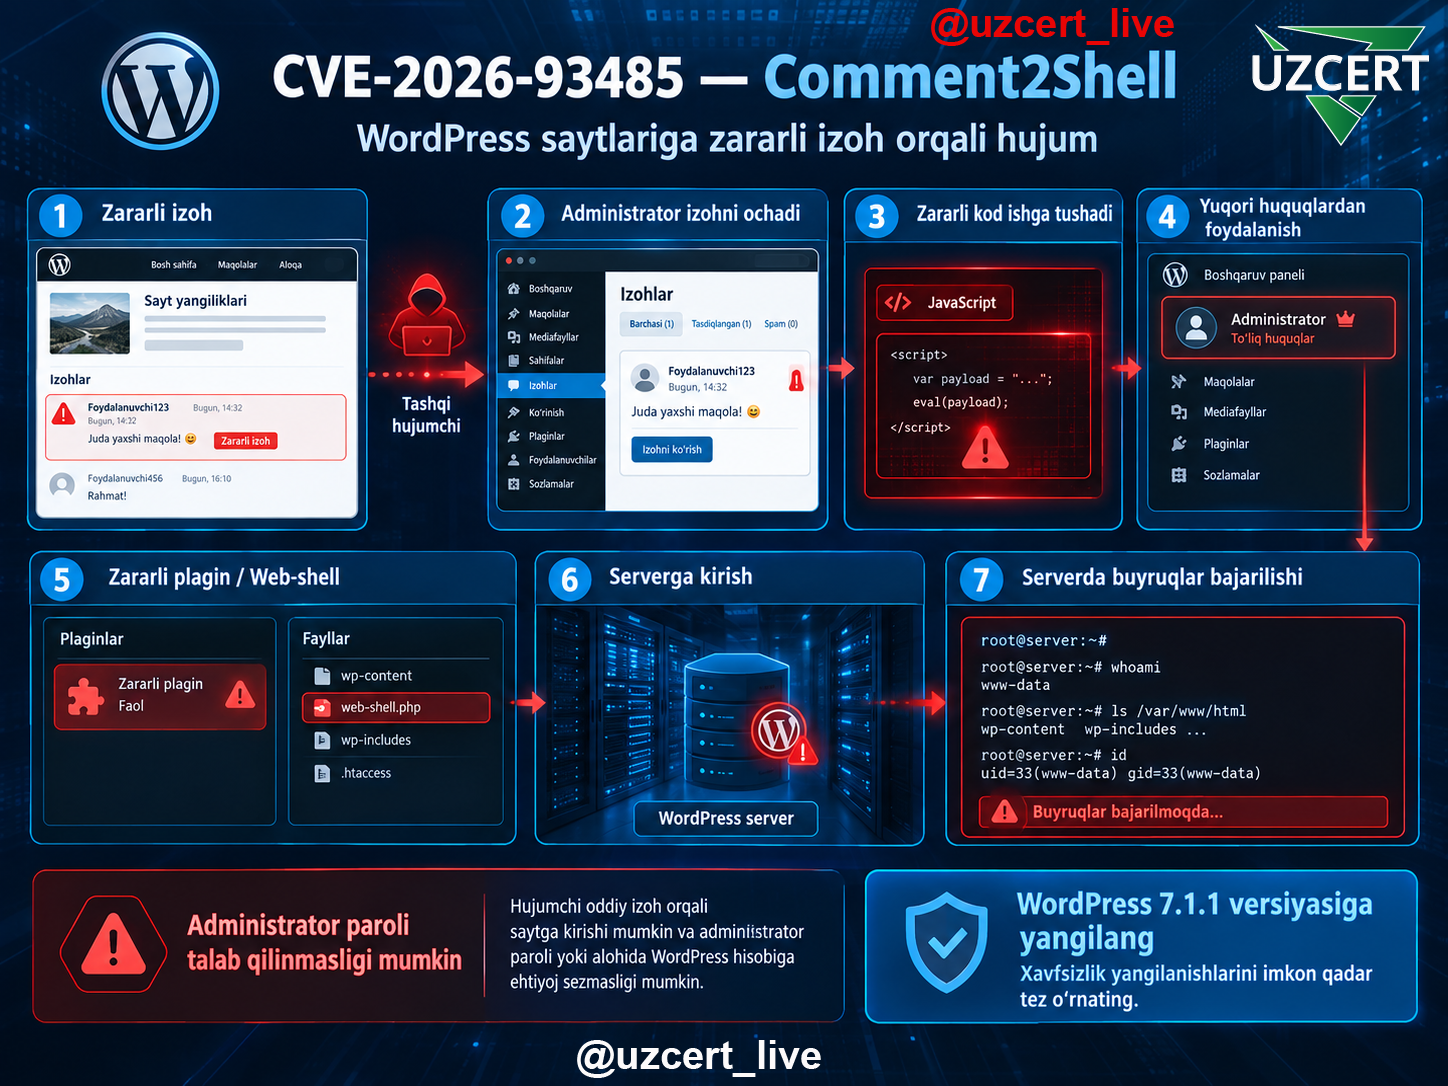
WordPress saytlarida oddiy izoh orqali zararli kod ishga tushirilishi mumkin!
WordPress saytlarida CVE-2026-93485 raqamli xavfli zaiflik aniqlandi. Ushbu zaiflikdan foydalanib, hujumchi saytga oddiy izoh yuborishi va undan keyinchalik administrator brauzerida zararli kodni ishga tushirish uchun foydalanishi mumkin.
Tadqiqotchilar ushbu hujum usulini Comment2Shell deb atamoqda. Eng xavotirli jihati shundaki, hujumni boshlash uchun hujumchiga administrator paroli yoki alohida WordPress hisob qaydnomasi kerak bo‘lmasligi mumkin.
Agar zararli izohni sayt administratori ochsa, hujumchi administratorning yuqori huquqlaridan foydalanishga urinishi mumkin. Ayrim holatlarda bu WordPress saytiga zararli plagin yoki web-shell joylashtirilishiga, natijada serverda buyruqlar bajarilishiga olib kelishi mumkin.
WordPress ushbu muammoni 7.1.1 versiyasida tuzatgan. Shu sababli WordPress sayt administratorlariga tizim versiyasini tekshirish va xavfsizlik yangilanishlarini imkon qadar tez o‘rnatish tavsiya etiladi.
Comment2Shell nima?
Comment2Shell — WordPress’dagi izoh funksiyasidan foydalanib, hujumni bosqichma-bosqich rivojlantirish imkonini beruvchi hujum usuli.
Oddiy qilib aytganda, hujum quyidagi ko‘rinishda amalga oshishi mumkin:
Zararli izoh → WordPress izohni qayta ishlaydi → yashirin JavaScript kodi ishga tushadi → administrator sahifani ochadi → administrator huquqlaridan foydalaniladi → zararli plagin yoki fayl joylashtirilishi mumkin.
Demak, hujumning boshlanish nuqtasi oddiygina saytdagi izoh bo‘lishi mumkin.
Zaiflik qanday ishlaydi?
WordPress foydalanuvchilar yuborgan izohlarni xavfsizlik maqsadida tekshiradi va ayrim HTML elementlarini filtrlab boradi.
Ammo CVE-2026-93485 holatida izohlarni sahifada ko‘rsatish jarayonida foydalaniladigan wpautop() funksiyasi bilan bog‘liq muammo aniqlangan.
Hujumchi maxsus tayyorlangan izoh yuboradi. Ushbu izohda WordPress tomonidan ruxsat etilgan blockquote elementi va uning cite atributidan foydalaniladi.
Dastlab zararli ma’lumot xavfsizlik filtrlari orqali o‘tib ketishi mumkin. Keyinchalik WordPress ushbu ma’lumotni foydalanuvchiga ko‘rsatish uchun qayta ishlaganda HTML tuzilmasi kutilmagan tarzda o‘zgaradi.
Natijada hujumchi tomonidan boshqariladigan ma’lumotlar JavaScript kodini ishga tushirishga imkon beradigan onfocus va autofocus kabi atributlarga aylanishi mumkin.
Shu tariqa, foydalanuvchi hech qanday tugmani bosmasa ham, zararli kod sahifa yuklanganda ishga tushishi mumkin.
Nima uchun administratorning izohni ko‘rishi xavfli?
Bu yerda muhim jihat bor.
Agar zararli izohni oddiy foydalanuvchi ko‘rsa, hujumchining imkoniyatlari cheklangan bo‘lishi mumkin. Ammo izohni WordPress administratorining o‘zi ko‘rsa, vaziyat ancha jiddiylashadi.
Sababi, administrator WordPress’da oddiy foydalanuvchiga qaraganda ancha yuqori huquqlarga ega.
Zararli JavaScript administratorning brauzerida ishga tushganidan so‘ng, hujumchi ushbu huquqlardan foydalanib:
- WordPress’ning ma’muriy funksiyalariga murojaat qilish;
- plagin o‘rnatish imkoniyatidan foydalanish;
- zararli fayllarni saytga joylashtirish;
- web-shell yaratish;
- serverda qo‘shimcha buyruqlar bajarilishiga sharoit yaratish
kabi harakatlarni amalga oshirishga urinishi mumkin.
Shu sababli bu zaiflik oddiy “izoh orqali XSS” muammosidan ko‘ra jiddiyroq hujum zanjiriga aylanishi mumkin.
Hujumchi administrator parolini bilishi shartmi?
Hujumni boshlash uchun administrator paroli talab qilinmasligi mumkin.
Hujumchi avval maxsus tayyorlangan izohni saytga yuboradi. Keyingi bosqichda esa ushbu izohni administrator ko‘rishi kerak.
Demak, hujumchi administratorning parolini to‘g‘ridan-to‘g‘ri o‘g‘irlamasdan turib, uning brauzerida zararli kodni ishga tushirishga urinishi mumkin.
Biroq bu har qanday sayt avtomatik ravishda buziladi degani emas.
Hujum muvaffaqiyatli amalga oshishi uchun bir nechta shartlar mavjud:
- Saytda izoh qoldirish funksiyasi yoqilgan bo‘lishi;
- Anonim foydalanuvchilarga izoh yuborishga ruxsat berilgan bo‘lishi yoki boshqa yo‘l bilan zararli izoh saytga tushishi;
- Zararli izoh sahifada ko‘rinishi;
- Muayyan holatda administrator ushbu sahifani ochishi;
- Saytning ishlash sharoitlari hujum zanjirini qo‘llab-quvvatlashi.
Qaysi WordPress versiyalari xavf ostida?
CVE-2026-93485 zaifligi WordPress 4.7 dan 7.1.0 gacha bo‘lgan versiyalarga ta’sir qilishi ko‘rsatilgan.
WordPress ushbu zaiflikni 7.1.1 versiyasida tuzatgan. Shuningdek, xavfsizlik tuzatishlari qo‘llab-quvvatlanadigan eski versiyalar uchun ham chiqarilgan.
Shuning uchun faqat asosiy WordPress versiyasini bilish emas, balki foydalanilayotgan versiya uchun tegishli xavfsizlik yangilanishi o‘rnatilganini ham tekshirish kerak.
Muhim:
WordPress 7.1.0 va undan oldingi zaif versiyalardan foydalanayotgan saytlar yangilanishi kerak.
Agar tashkilot eski WordPress tarmog‘idan foydalanayotgan bo‘lsa, o‘sha tarmoq uchun chiqarilgan xavfsizlik yangilanishi o‘rnatilganini tekshirishi lozim.
Izohlarni tasdiqlash funksiyasi himoya qiladimi?
Saytdagi izohlarni administrator tasdiqlagandan keyin e’lon qilish hujum xavfini kamaytirishi mumkin.
Ammo bu to‘liq himoya vositasi emas.
Sababi, zararli kontent turli jarayonlarda, jumladan, administrator tomonidan izohlarni ko‘rib chiqish yoki sahifani oldindan ko‘rish vaqtida ham administrator brauzeriga yetib borishi mumkin.
Shuning uchun:
“Izohlar administrator tomonidan tasdiqlanadi, demak sayt xavfsiz”
degan xulosaga kelish to‘g‘ri emas.
Eng muhim himoya chorasi — WordPress’ni xavfsizlik yangilanishi bilan yangilash.
Block-theme foydalanuvchilari nimaga e’tibor berishi kerak?
Comment2Shell orqali namoyish etilgan hujum zanjiri WordPress’ning ayrim blok-temalar (block themes) bilan bog‘liq sahifa ko‘rsatish jarayonlaridan foydalanadi.
Shu sababli hujum barcha WordPress saytlarida aynan bir xil tarzda ishlashi shart emas.
Biroq bu klassik temalardan foydalanayotgan saytlarni xavfsiz deb hisoblash uchun sabab bo‘la olmaydi. Chunki asosiy muammo WordPress’ning ichki wpautop() funksiyasi bilan bog‘liq.
Shuning uchun barcha WordPress administratorlari xavfsizlik yangilanishlarini o‘rnatishi kerak.
Tashkilotlar saytlarini qanday tekshirishi kerak?
WordPress’dan foydalanadigan tashkilotlarning texnik mutaxassislari faqat tizimni yangilash bilan cheklanib qolmasdan, saytida hujum izlari mavjud yoki yo‘qligini ham tekshirishi maqsadga muvofiq.
1. WordPress versiyasini tekshiring
Avvalo saytning WordPress Core versiyasini aniqlang.
Agar zaif versiya ishlatilayotgan bo‘lsa, tegishli xavfsizlik yangilanishini imkon qadar tez o‘rnating.
2. Shubhali izohlarni tekshiring
wp_comments ma’lumotlar bazasidagi yangi va o‘zgartirilgan izohlarni tahlil qiling.
Ayniqsa quyidagilarga e’tibor bering:
blockquote;cite;onfocus;autofocus;- g‘ayrioddiy HTML kodlari;
- tushunarsiz belgilar va satr uzilishlari;
- foydalanuvchi tomonidan yuborilgan kodga o‘xshash ma’lumotlar.
Bunday belgilar avtomatik ravishda sayt buzilganini anglatmaydi. Ammo ular qo‘shimcha tekshiruv o‘tkazish uchun signal bo‘lishi mumkin.
3. Server loglarini tekshiring
Quyidagi manzillarga yuborilgan shubhali so‘rovlarni tahlil qilish tavsiya etiladi:
wp-comments-post.php;wp-admin/update.php;- plagin o‘rnatish bilan bog‘liq so‘rovlar;
- administrator hisoblariga kirishlar;
- fayl yuklash amaliyotlari.
Ayniqsa, shubhali izoh yuborilgandan keyin administrator hisobidan plagin o‘rnatilgani yoki fayl yuklangani aniqlansa, hodisani chuqurroq tekshirish kerak.
Noma’lum plagin va PHP fayllariga e’tibor bering
Comment2Shell hujum zanjiri muvaffaqiyatli yakunlangan taqdirda, hujumchi saytga zararli plagin yoki PHP web-shell joylashtirishga urinishi mumkin.
Shuning uchun:
wp-content/plugins
katalogini tekshirish muhim.
Quyidagi holatlar shubha uyg‘otishi kerak:
- administrator o‘rnatmagan plagin;
- yaqinda paydo bo‘lgan noma’lum PHP fayli;
- plagin katalogidagi g‘ayrioddiy fayllar;
- nomi o‘zgartirilgan yoki yashirilgan fayllar;
- kutilmagan ZIP arxivlari;
- yaqinda o‘zgartirilgan PHP fayllari.
Bunday fayllarni shunchaki o‘chirib tashlashdan oldin ularni hodisa tekshiruvi uchun saqlab qolish maqsadga muvofiq.
Agar sayt buzilgan bo‘lishi mumkin deb taxmin qilinsa
Agar shubhali izoh, noma’lum plagin yoki zararli PHP fayli aniqlansa, hodisani oddiy fayl o‘chirish bilan yakunlangan deb hisoblamaslik kerak.
Quyidagi choralarni ko‘rish tavsiya etiladi:
- Shubhali fayl va izohlarni aniqlash;
- Server va WordPress loglarini saqlab qolish;
- Administrator hisoblarining faolligini tekshirish;
- Noma’lum plaginlarni aniqlash;
wp-content/pluginskatalogini tekshirish;- Yangi yaratilgan PHP fayllarini tahlil qilish;
- Administrator parollarini almashtirish;
- Faol administrator sessiyalarini bekor qilish;
- WordPress, plagin va temalarni yangilash;
- Web-shell yoki boshqa yashirin kirish mexanizmlari mavjudligini tekshirish.
Agar saytga zararli kod joylashtirilgani tasdiqlansa, hodisani to‘liq tekshirish va hujumchi tomonidan qoldirilgan boshqa kirish imkoniyatlarini aniqlash zarur.
Yangilash imkoniyati bo‘lmasa nima qilish kerak?
Agar WordPress’ni darhol yangilashning texnik imkoniyati bo‘lmasa, vaqtinchalik himoya choralarini ko‘rish mumkin.
Jumladan:
- izoh qoldirish funksiyasini vaqtincha o‘chirish;
- anonim izohlarni taqiqlash;
- izohlarni qat’iy moderatsiyadan o‘tkazish;
- administrator hisoblarini qo‘shimcha nazorat qilish;
- WAF va boshqa himoya vositalarida shubhali so‘rovlarni kuzatish;
- server loglarini muntazam tahlil qilish.
Ammo bularning hech biri xavfsizlik yangilanishining o‘rnini bosa olmaydi.
Nima uchun ushbu zaiflikka jiddiy e’tibor berish kerak?
Comment2Shell’ning xavfi hujumning oddiy ko‘rinishidan boshlanishidadir.
Foydalanuvchi saytga oddiy izoh yuboradi. Administrator esa uni odatdagi izoh sifatida ko‘rishi mumkin.
Ammo maxsus tayyorlangan izoh WordPress tomonidan qayta ishlanganida, u zararli JavaScript kodini ishga tushirish uchun ishlatilishi mumkin.
Shundan keyin hujum administratorning yuqori huquqlaridan foydalanishga urinishi va ayrim holatlarda serverga zararli kod joylashtirishgacha davom etishi mumkin.
Ya’ni:
Oddiy izoh → yashirin zararli kod → administrator brauzeri → WordPress ma’muriy huquqlari → zararli plagin → serverga xavf.
Aynan shu sababli WordPress saytlaridagi izoh funksiyasini ham kiberxavfsizlik nuqtayi nazaridan nazorat qilish muhim.
CVE-2026-93485 — WordPress saytlaridagi izohlarni qayta ishlash jarayoni bilan bog‘liq jiddiy xavfsizlik zaifligidir.
Zaiflikdan foydalanish orqali hujumchi maxsus tayyorlangan izoh yordamida administrator brauzerida zararli JavaScript kodini ishga tushirishga urinishi mumkin. Agar administrator yuqori huquqlar bilan tizimga kirgan bo‘lsa, hujum zanjiri WordPress’ning ma’muriy funksiyalaridan foydalanish va ayrim sharoitlarda serverga zararli fayl yoki web-shell joylashtirishgacha borishi mumkin.
Shu sababli WordPress saytlarining administratorlari va texnik mutaxassislari:
WordPress’ni yangilashi, izohlarni tekshirishi, server loglarini tahlil qilishi, noma’lum plagin va PHP fayllarini aniqlashi hamda administrator hisoblarini nazorat qilishi lozim.
Hujumchi saytga oddiy izoh orqali kirishga urinishi mumkin. Shu sababli “bu faqat izoh” degan qarash xavfsizlik nuqtayi nazaridan noto‘g‘ri bo‘lishi mumkin.
Axborot va kiberxavfsizlikka mas’ul rahbarlar hamda texnik mutaxassislar diqqatiga! WordPress asosida ishlaydigan axborot tizimlarida xavfsizlik yangilanishlarini o‘z vaqtida o‘rnatish, izohlar faoliyatini nazorat qilish va shubhali fayllarni muntazam tekshirish saytni egallab olishga olib kelishi mumkin bo‘lgan hujumlarning oldini olishda muhim ahamiyatga ega.