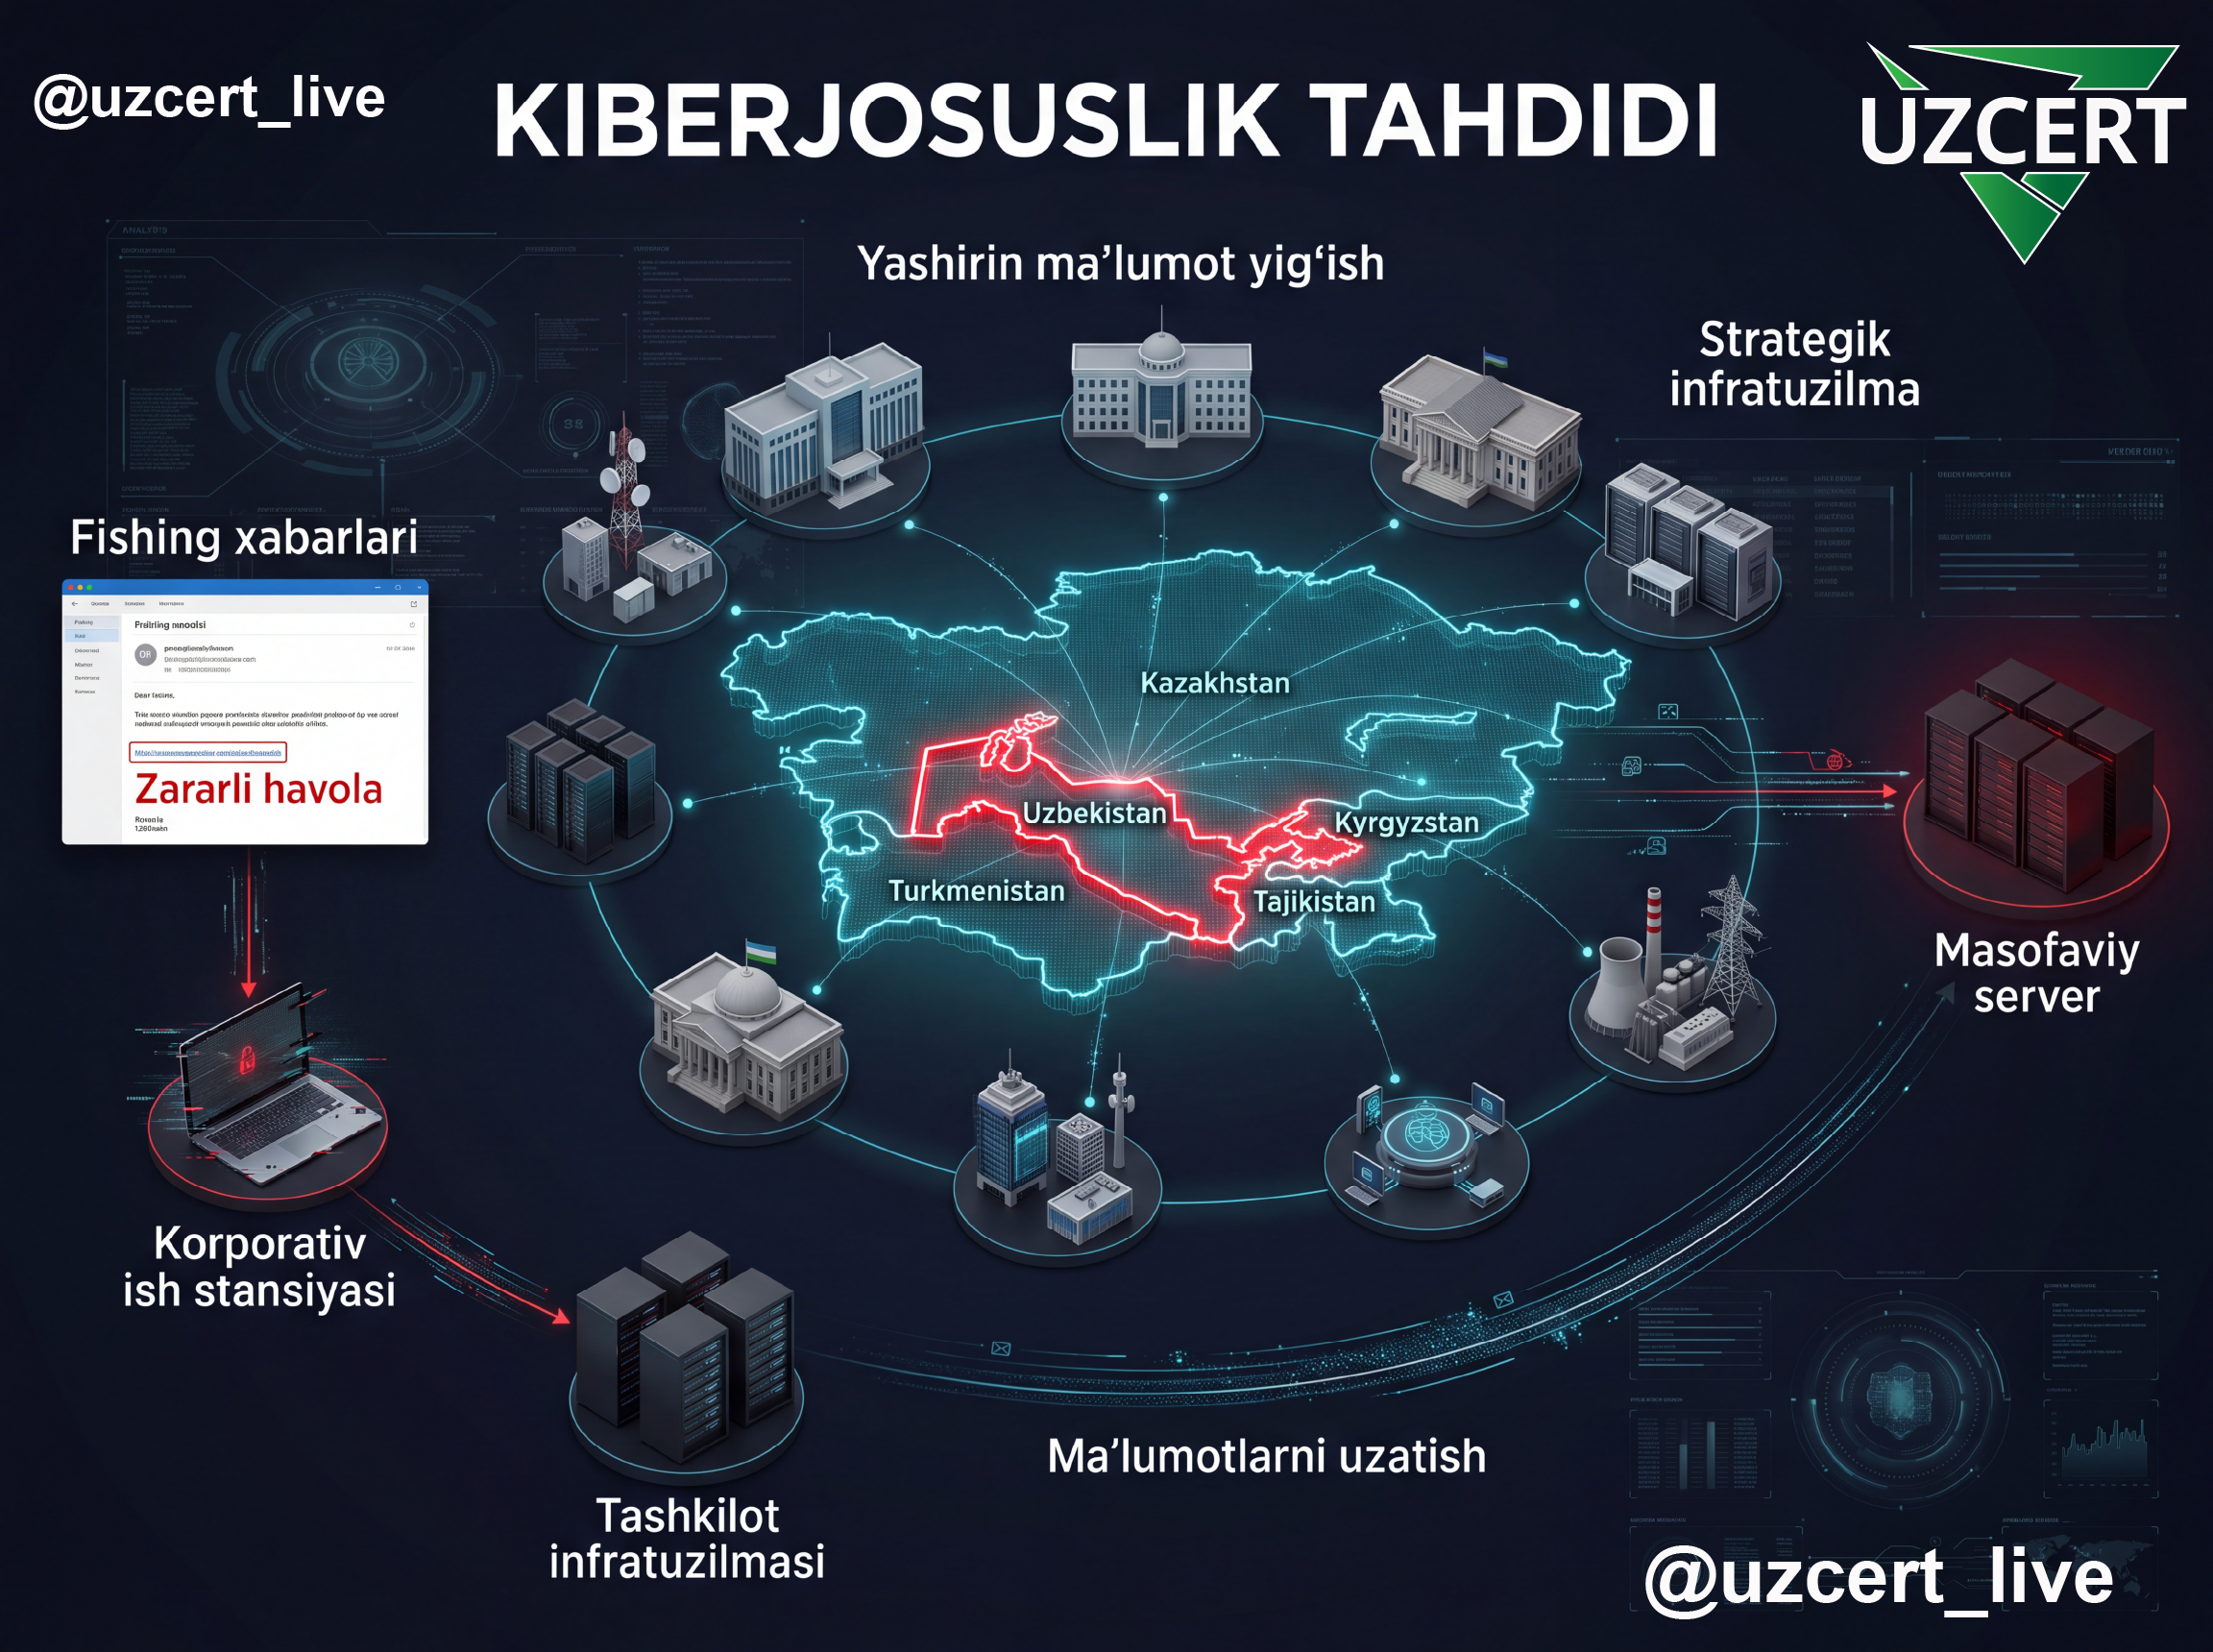
DIQQAT! O‘zbekiston davlat tashkilotlari nomidan foydalanayotgan SpiceRAT infratuzilmasi aniqlandi!
O‘zbekiston davlat tashkilotlari va strategik sohalarga aloqador tashkilotlar nomidan foydalanayotgan shubhali domenlar, soxta TLS sertifikatlari va SpiceRAT zararli dasturi bilan bog‘liq serverlar aniqlandi. Mutaxassislar bunday infratuzilma kiberjosuslik hamda tashkilotlar haqida ma’lumot to‘plash uchun ishlatilishi mumkinligini qayd etmoqda.
So‘nggi tadqiqotlar natijasida O‘zbekiston davlat tashkilotlari nomidan foydalanib, ularning rasmiy internet resurslariga o‘xshash ko‘rinishda yaratilgan bir qator shubhali domenlar va serverlar aniqlandi. Mazkur infratuzilmaning ayrim qismlari SpiceRAT zararli dasturi bilan bog‘langan. Shuningdek, ayrim serverlarda bir xil TLS sertifikatlari, o‘xshash veb-sahifalar va bir xil texnik sozlamalar aniqlangan.
Mutaxassislarning tahliliga ko‘ra, turli server va domenlarda aniqlangan ushbu texnik o‘xshashliklar ularning o‘zaro bog‘liq bo‘lishi mumkinligini ko‘rsatadi.
Bunda alohida ta’kidlash kerak: aniqlangan domenlarda O‘zbekiston tashkilotlari nomidan foydalanilgani ushbu tashkilotlarning axborot tizimlari buzilganini anglatmaydi. Mavjud ma’lumotlarga ko‘ra, tashkilotlarning nomi va ularga o‘xshash internet resurslari hujumchilar tomonidan ishonch uyg‘otish va foydalanuvchilarni chalg‘itish maqsadida ishlatilgan bo‘lishi mumkin.
SpiceRAT nima va u qanday xavf tug‘diradi?
SpiceRAT — zararlangan kompyuterni masofadan boshqarish imkonini beruvchi zararli dastur bo‘lib, Remote Access Trojan (RAT) turiga kiradi.
Mazkur zararli dastur avval ham davlat tashkilotlariga qarshi amalga oshirilgan kiberhujumlar bilan bog‘liq holatlarda kuzatilgan. Mutaxassislarning avvalgi tahlillariga ko‘ra, SpiceRAT elektron pochta orqali yuborilgan zararli fayllar yordamida foydalanuvchi qurilmasiga kirib borishi mumkin.
Zararli dastur qurilmaga o‘rnatilgandan so‘ng hujumchiga quyidagi imkoniyatlarni berishi mumkin:
- zararlangan kompyuter haqida ma’lumot to‘plash;
- masofadan turib turli buyruqlarni bajarish;
- qo‘shimcha zararli fayllarni yuklab olish va ishga tushirish;
- qurilmadagi ma’lumotlarga kirish;
- zararlangan qurilma bilan masofadan aloqa o‘rnatish.
Shu sababli SpiceRAT aniqlangan qurilma yoki tizimni oddiy zararli dastur bilan zararlanish holati sifatida emas, balki jiddiy kiberxavfsizlik hodisasi sifatida ko‘rib chiqish va zudlik bilan tekshirish zarur.
O‘zbekiston temir yo‘l tizimi nomidan foydalanilgan
O‘rganilgan infratuzilmaning e’tiborli jihatlaridan biri — O‘zbekiston temir yo‘l tizimiga o‘xshash nomdan foydalanilgan shubhali domen aniqlanganidir.
Jumladan:
azure.uzrailwaystax[.]com
domeni O‘zbekiston temir yo‘l tizimiga aloqador rasmiy internet resursiga o‘xshash tarzda yaratilgan.
Mazkur domen bilan bog‘liq TLS sertifikati bir nechta serverlarda aniqlangan. Muhimi, ushbu sertifikatdan foydalanayotgan ayrim serverlar SpiceRAT infratuzilmasi bilan ham bog‘langan.
Bu holat hujumchilar bir xil texnik resurslardan turli serverlarda foydalanayotgan bo‘lishi mumkinligini ko‘rsatadi.
Biroq ushbu domenning aniqlangani O‘zbekiston temir yo‘l tizimining rasmiy axborot resurslari buzilganini anglatmaydi. Mavjud ma’lumotlarga ko‘ra, mazkur domen tashkilot nomidan foydalanish va rasmiy resursga o‘xshash ko‘rinish yaratish maqsadida ishlatilgan bo‘lishi mumkin.
Soxta domenlar qanday ishlatilishi mumkin?
Hujumchilar ko‘pincha taniqli tashkilot yoki davlat idorasining haqiqiy domeniga juda o‘xshash internet manzillarini ro‘yxatdan o‘tkazadi.
Masalan, haqiqiy domen nomiga qo‘shimcha so‘zlar, belgilar yoki subdomenlar qo‘shiladi. Natijada manzil bir qarashda ishonchli ko‘rinishi va foydalanuvchini chalg‘itishi mumkin.
Bunday domenlardan quyidagi maqsadlarda foydalanish mumkin:
1. Phishing hujumlarini amalga oshirish
Foydalanuvchiga tashkilot nomidan elektron xat yuborilib, undagi shubhali havolani ochish so‘ralishi mumkin.
2. Login va parollarni qo‘lga kiritish
Soxta veb-sahifa orqali xodimdan elektron pochta, xizmat tizimi yoki boshqa resurslarning login va parolini kiritish talab qilinishi mumkin.
3. Zararli fayllarni tarqatish
Tashkilotning rasmiy saytiga o‘xshash sahifa orqali foydalanuvchini zararli faylni yuklab olishga undash mumkin.
4. Foydalanuvchining ishonchidan foydalanish
Tashkilot nomi, logotipi va internetdagi ochiq ma’lumotlardan foydalanib, soxta resursni haqiqiy va ishonchli ko‘rsatishga harakat qilinishi mumkin.
Shuning uchun internetdagi resursni faqat uning tashqi ko‘rinishi yoki tashkilot nomiga qarab ishonchli deb baholash xavfli. Domen nomini diqqat bilan tekshirish, shubhali havolalarni ochmaslik va login-parol kabi ma’lumotlarni noma’lum saytlarga kiritmaslik zarur.
Bir xil sertifikat bir nechta serverlarda aniqlangan
Mutaxassislar mazkur infratuzilmani o‘rganish davomida bir xil TLS sertifikatidan bir nechta serverlarda foydalanilganini aniqlagan.
TLS sertifikati odatda sayt va foydalanuvchi o‘rtasidagi ma’lumot almashinuvini shifrlash va himoyalash uchun ishlatiladi. Brauzerda qulf belgisi ko‘rsatilishi foydalanuvchiga sayt xavfsizdek ko‘rinishi mumkin.
Ammo HTTPS ulanishi yoki qulf belgisi saytning o‘zi ishonchli ekanini anglatmaydi.
Hujumchi o‘z domeni uchun TLS sertifikatini olgan taqdirda ham HTTPS ulanishidan foydalanishi mumkin. Shu sababli sayt manzilida HTTPS mavjudligi uning rasmiy yoki xavfsiz ekanini mustaqil ravishda tasdiqlamaydi.
Mazkur holatda bir xil sertifikatning turli serverlarda ishlatilgani ushbu serverlar o‘rtasidagi texnik bog‘liqlikni aniqlashga yordam bergan.
RTX Corporation saytining nusxasi ham aniqlangan
Tadqiqot davomida ayrim serverlarda RTX Corporation kompaniyasining bosh sahifasidan ko‘chirilgan statik veb-sahifa ham aniqlangan.
Mazkur sahifada to‘g‘ridan-to‘g‘ri zararli kod yoki login va parol kiritish shakli aniqlanmagan. Biroq sahifaning bir xil nusxasi bir nechta serverlarda joylashtirilgani mutaxassislar e’tiborini tortgan.
Sahifaning o‘zgarmagan nusxasi uchun hisoblangan xesh qiymati asosida uning 13 ta serverda mavjudligi aniqlangan.
Bu holat serverlarning bir xil tayyor shablon yoki o‘xshash konfiguratsiya asosida yaratilgan bo‘lishi mumkinligini ko‘rsatadi.
Kiberxavfsizlik nuqtayi nazaridan bunday takroriy texnik belgilar muhim ahamiyatga ega. Chunki hujumchi serverning IP-manzilini o‘zgartirishi mumkin, biroq bir xil TLS sertifikati, domen sozlamalari yoki veb-sahifa xeshi yangi serverlarni aniqlashda yordam berishi mumkin.
Shubhali infratuzilma uzoq vaqt davomida mavjud bo‘lgan bo‘lishi mumkin
DNS va domenlarning tarixiy ma’lumotlarini o‘rganish davomida ayrim domen va subdomenlarga oid izlar 2022-yilgacha borib taqalishi aniqlangan.
Bu holat bugungi kunda aniqlangan barcha serverlar 2022-yildan beri uzluksiz faoliyat yuritganini anglatmaydi.
Biroq ayrim domenlar va infratuzilma elementlari bir necha yil davomida turli IP-manzillar bilan bog‘langan.
Shu sababli mutaxassislar ushbu faoliyat ortida uzoq vaqt davomida shakllantirilgan va yangilanib borilgan infratuzilma bo‘lishi mumkinligini qayd etmoqda.
Bir nechta zararli dastur oilalari o‘rtasidagi bog‘liqlik
Tahlil davomida SpiceRAT bilan bog‘langan infratuzilmaning boshqa zararli dastur oilalari bilan ham ayrim texnik jihatdan umumiy belgilariga ega ekani aniqlangan.
Xususan, ayrim domen va serverlar NodeEdgeRAT hamda NomadRAT bilan bog‘liq infratuzilma bilan umumiy ro‘yxatdan o‘tkazish ma’lumotlari yoki boshqa texnik belgilar orqali kesishgan.
Bu holat turli zararli dasturlar albatta bitta hujumchi tomonidan boshqarilayotganini isbotlamaydi. Biroq bir nechta zararli vositalar uchun umumiy infratuzilma yoki texnik resurslardan foydalanilgan bo‘lishi mumkinligini ko‘rsatadi.
Kiberhujumlarni tahlil qilishda bunday bog‘liqliklar muhim ahamiyatga ega. Chunki aniqlangan bitta domen yoki server orqali hujumga aloqador bo‘lishi mumkin bo‘lgan boshqa infratuzilma elementlarini ham aniqlash mumkin.
Davlat tashkilotlari uchun qanday xavf mavjud?
Davlat tashkilotlari uchun bunday infratuzilmaning asosiy xavflaridan biri — tashkilot nomi va obro‘sidan foydalanib, xodimlarni chalg‘itish hamda soxta internet resurslari orqali hujumni boshlash imkoniyatidir.
Masalan, xodimga:
- “Tashkilotingizning rasmiy xavfsizlik xizmati”;
- “Elektron hujjat”;
- “Muhim xizmat xabarnomasi”;
- “Hisob qaydnomasini tasdiqlash”
kabi mazmundagi xabar yuborilishi mumkin.
Xabar ichidagi havola esa haqiqiy tashkilot saytiga emas, balki unga o‘xshash qilib yaratilgan soxta domen manziliga olib borishi mumkin.
Agar foydalanuvchi bunday sahifaga login, parol yoki boshqa xizmat ma’lumotlarini kiritsa, ushbu ma’lumotlar hujumchi qo‘liga tushishi mumkin.
Tashkilotlar hozirdanoq nimalarga e’tibor qaratishi kerak?
Davlat tashkilotlari va muhim axborot infratuzilmasi obyektlarida quyidagi choralarni kuchaytirish tavsiya etiladi.
1. Shubhali domenlarni monitoring qilish
Tashkilot nomiga o‘xshash, ammo rasmiy domen bilan bir xil bo‘lmagan internet manzillarini muntazam tekshirish kerak.
Ayniqsa, yaqinda ro‘yxatdan o‘tgan va tashkilot nomi yoki faoliyatiga o‘xshash nomlardan foydalanadigan domenlarga alohida e’tibor qaratish lozim.
2. DNS so‘rovlarini tahlil qilish
Ichki tarmoqdagi kompyuterlar qaysi domenlarga murojaat qilayotganini nazorat qilish muhim.
Noma’lum, yaqinda paydo bo‘lgan yoki tashkilot faoliyatiga aloqasi bo‘lmagan domenlarga takroran murojaat qilinishi qo‘shimcha tekshiruv o‘tkazishni talab qiladi.
3. EDR/XDR orqali qurilmalarni tekshirish
SpiceRAT kabi RAT turidagi zararli dasturlar tizimda yashirin faoliyat olib borishi mumkin.
Shu sababli EDR/XDR vositalari yordamida quyidagilarni tekshirish lozim:
- noma’lum jarayonlar;
- noodatiy tarmoq ulanishlari;
- shubhali DLL yuklanishi;
- foydalanuvchi kataloglaridan ishga tushirilgan noma’lum dasturlar;
- noma’lum IP-manzillarga amalga oshirilgan ulanishlar.
4. Elektron pochtani nazorat qilish
Tashkilot nomidan yuborilgandek ko‘rinadigan, biroq noma’lum yoki shubhali manbadan kelgan xabarlarga alohida e’tibor berish kerak.
Ayniqsa, ZIP, RAR, LNK, HTA, EXE va DLL fayllari biriktirilgan xatlar sinchiklab tekshirilishi lozim.
5. Shubhali havolalarni ochmaslik
Elektron pochta, messenjer yoki boshqa aloqa kanallari orqali kelgan havolani ochishdan oldin uning domen nomini diqqat bilan tekshirish zarur.
Havolada tashkilot nomi yoki unga o‘xshash so‘zlarning mavjudligi uning rasmiy ekanini anglatmaydi.
6. Loglarni retrospektiv tahlil qilish
Agar yuqoridagi indikatorlardan biri tashkilot tarmog‘ida aniqlansa, faqat joriy ulanishni bloklash bilan cheklanmaslik kerak.
Mazkur IP-manzil, domen, TLS sertifikati yoki boshqa indikator bo‘yicha oldingi loglarni ham tekshirish maqsadga muvofiq.
Bu orqali tashkilot tarmog‘idan ushbu infratuzilmaga avvalroq murojaat qilingan-qilinmaganini aniqlash va ehtimoliy xavfsizlik hodisasining ko‘lamini baholash mumkin.
O‘zbekiston tashkilotlari uchun muhim eslatma
Mazkur tadqiqot davomida O‘zbekiston davlat tashkilotlari va infratuzilmasiga o‘xshash nomlardan foydalanilgan domenlar aniqlangani ushbu tashkilotlarning axborot tizimlari buzilganini anglatmaydi.
Mavjud texnik ma’lumotlarga ko‘ra, ayrim tashkilotlarning nomlari soxta domenlar va shubhali internet infratuzilmasini yaratishda foydalanilgan.
Shu bilan birga, tashkilot nomidan bunday tarzda foydalanilishi xodimlar va fuqarolarni chalg‘itish, ularni soxta havolalarga yo‘naltirish hamda phishing, ijtimoiy muhandislik va boshqa aldov usullaridan foydalanish xavfini oshirishi mumkin.
Shuning uchun tashkilotlar o‘z nomidan foydalanayotgan shubhali domenlarni muntazam kuzatib borishi, ularni o‘z vaqtida aniqlashi va zarur choralarni ko‘rishi muhim.
SpiceRAT bilan bog‘liq infratuzilmaning tahlili kiberhujumchilar tashkilot nomidan foydalanish, rasmiy internet resurslariga o‘xshash sahifalar yaratish va turli texnik resurslarni bir-biri bilan bog‘lash kabi usullardan foydalanishi mumkinligini ko‘rsatadi.
O‘zbekiston tashkilotlari nomidan foydalanilgan shubhali domenlar, bir nechta serverlarda takrorlangan TLS sertifikatlari, bir xil veb-sahifa nusxalari va SpiceRAT bilan bog‘liq serverlar tashkilotlarning tashqi internet infratuzilmasini muntazam monitoring qilib borish zarurligini ko‘rsatadigan muhim belgilar hisoblanadi.
Eng muhimi, tashkilotning rasmiy nomi yoki logotipi, shuningdek HTTPS va qulf belgisi mavjudligi internet-resursning haqiqiy va ishonchli ekanini kafolatlamaydi.
Hurmatli tashkilotlar va fuqarolar!
Elektron pochta yoki messenjer orqali kelgan havolalarni ochishdan oldin domen nomini diqqat bilan tekshiring. Shubhali fayllarni yuklab olmang va login hamda parollaringizni noma’lum saytlarga kiritmang.
Kiberxavfsizlikda ehtiyotkorlik — kiberhujumlarning oldini olishdagi eng muhim choralaridan biridir.
OGOH BO‘LING!
Rasmiy tashkilot nomidan foydalanilgan har qanday internet-resursni uning domeni va manbasini tekshirmasdan ishonchli deb qabul qilmang.